https://flaviocopes.com/openai-dots/
2026.9.30
[A deep dive into OpenAI dots]
OpenAI가 새롭게 선보인 항시 대기형 AI 에이전트인 닷(dots)의 개념과 활용법을 심층적으로 분석한 가이드 글입니다. 본문에서는 사용자가 단발성 질문을 던지는 기존의 챗봇 방식에서 벗어나, 지속적인 책임을 맡기고 자율적으로 업무를 처리하는 조율자로서의 닷의 특성을 상세히 설명합니다. 또한 클라우드 컴퓨터 연동, 외부 앱 플러그인 연결, 코딩 작업 위임 등 다양한 도구를 활용해 복잡한 일상을 관리하는 방법을 체계적으로 다룹니다. 궁극적으로 이 문서는 독자들이 안전하고 효율적으로 닷을 설정하고 관리할 수 있도록 실용적인 구축 지침과 보안 및 권한 설정 노하우를 제공하는 것을 목적으로 합니다.
이 글은 Flavio Copes가 OpenAI의 공개 문서를 바탕으로 작성한 제품·운영 가이드입니다. 저자는 dots를 아직 직접 사용하지 않았으며, 2026년 9월 30일까지 공개된 발표문·문서·FAQ·시스템 카드를 기반으로 작성했다고 밝힙니다. 따라서 기능 설명, 공급사 평가 결과, 저자의 활용 구상을 구분해서 읽어야 합니다.[1]
핵심 논지는 다음과 같습니다.
AI에게 매번 개별 작업을 요청하는 방식에서, 일정한 책임을 맡기고 지속적으로 관리·실행하게 하는 방식으로의 전환.
다만 지속적으로 일한다는 것이 무제한 권한이나 검증된 업무 성공을 의미하지는 않습니다. 이 글의 실질적 가치는 기능 소개보다 책임 범위·승인·기억·중지·감사 체계를 어떻게 운영할 것인가에 있습니다.
아래는 원문의 실제 소제목 순서에 따른 분석입니다. 각 절의 ‘분석’은 원문에 대한 해석과 실무적 권고입니다.
1. What a dot is — dots의 정체성
원문 내용
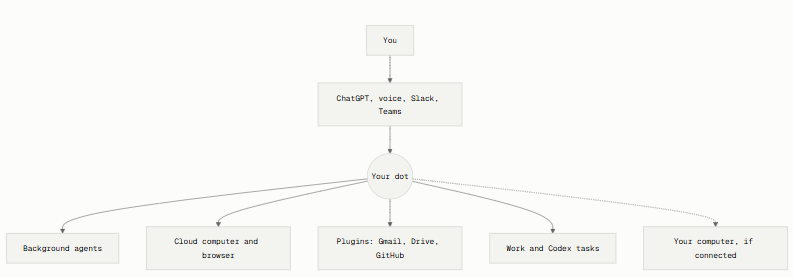
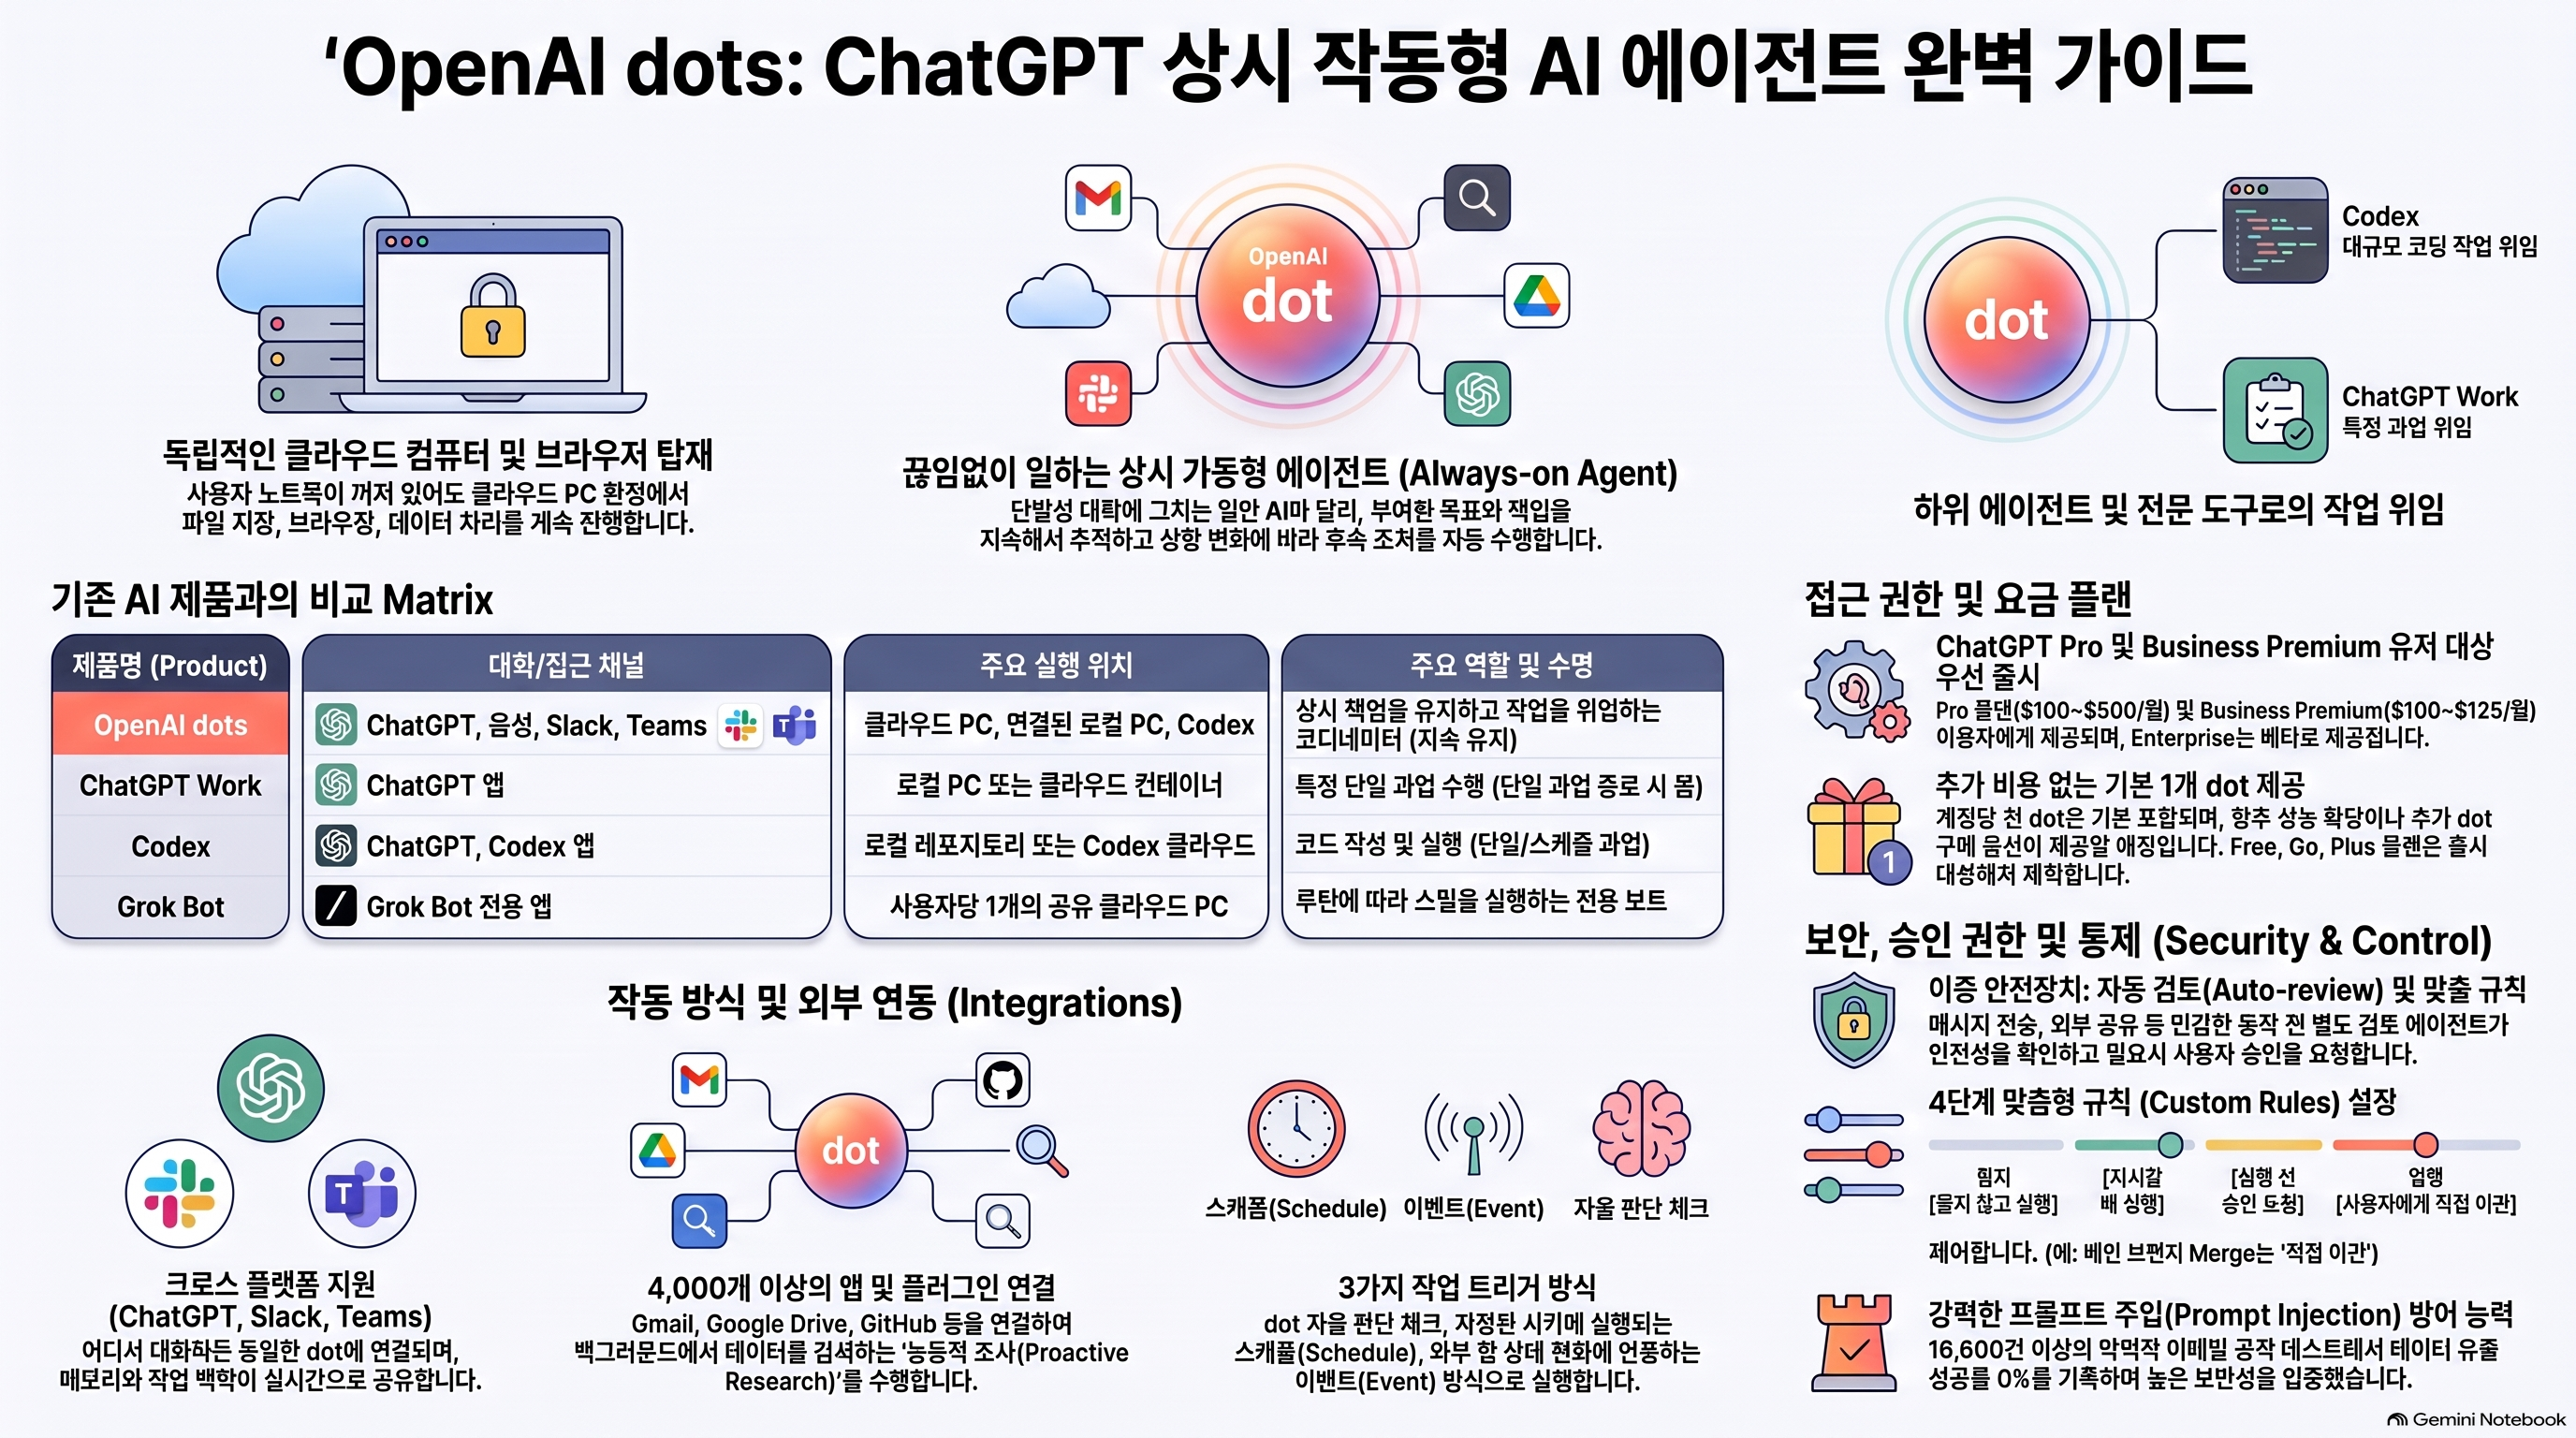
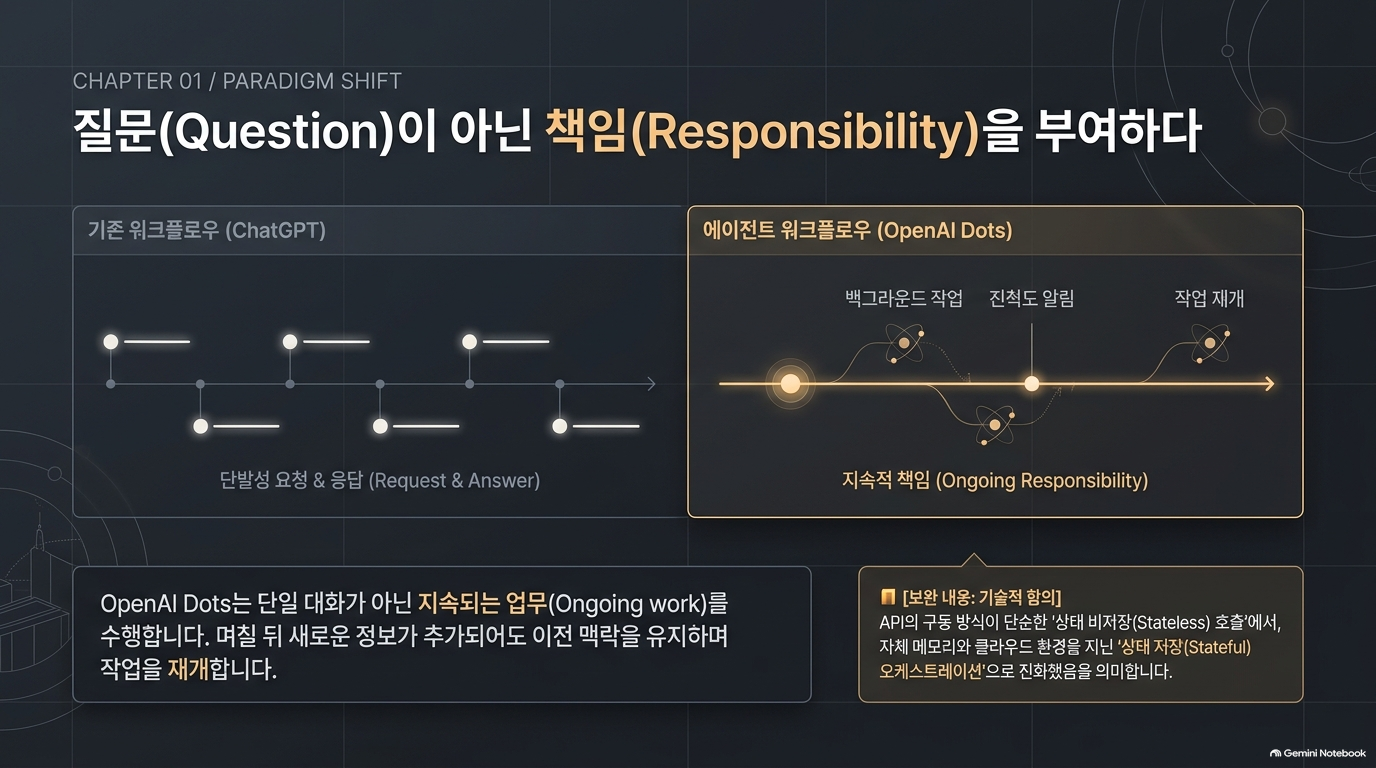
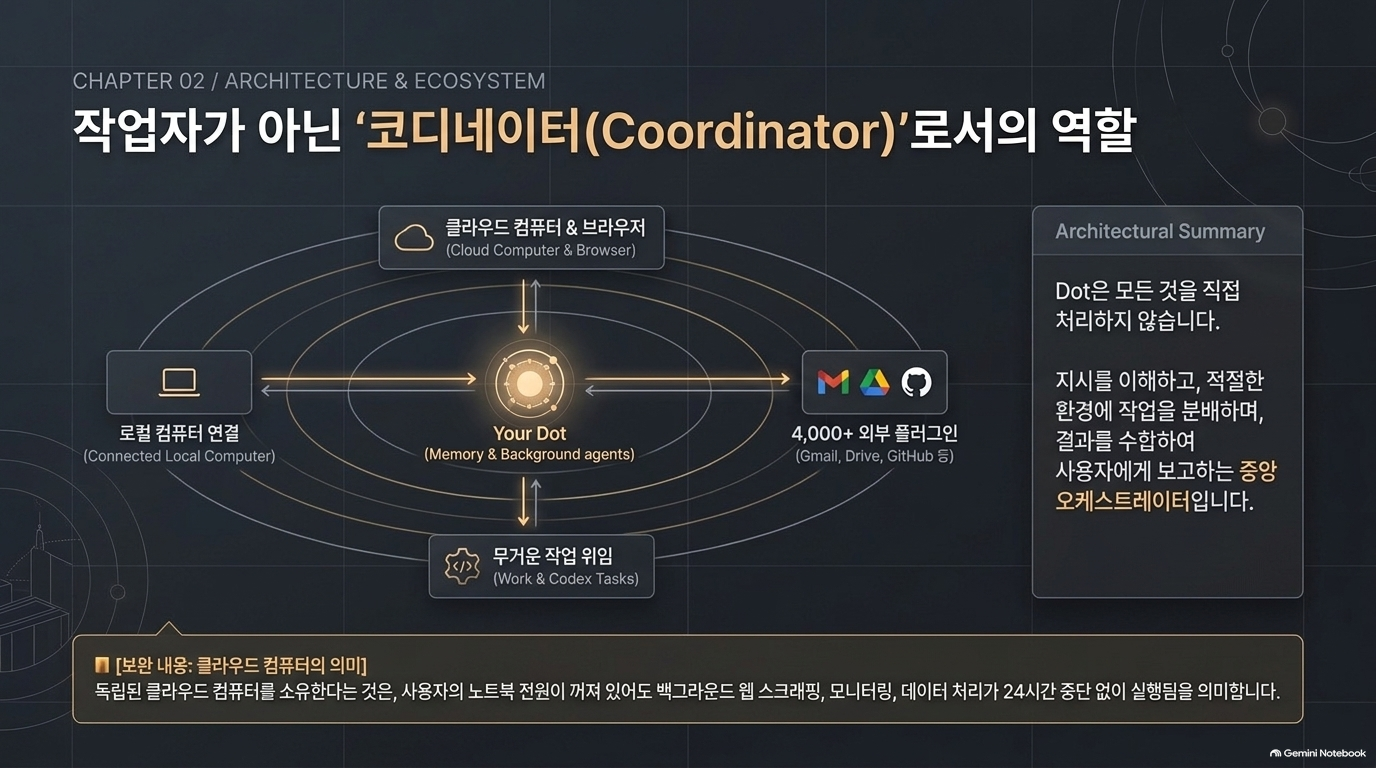
일반 채팅은 사용자의 메시지에 답하고 멈추지만, dot은 맡은 업무를 대화 사이에도 계속 추적합니다. 자체 클라우드 컴퓨터·브라우저, 연결 앱, 지속적인 메모, 백그라운드 에이전트를 활용합니다.[1]
저자는 dot을 직접 모든 일을 수행하는 작업자보다는 Work·Codex 등에 업무를 배분하고 결과를 확인하는 조정자로 설명합니다.[1]
분석
핵심 차별점은 단순한 모델 성능보다 업무의 지속성과 조정 기능입니다.
- 개별 요청의 처리 → 계속 유지해야 하는 업무 상태 관리
- 한 번의 응답 → 후속 확인과 의사결정 요청
- 단독 실행 → 여러 실행 도구와 에이전트의 조정
실무 시사점: “답변을 잘하는가”뿐 아니라 “변경을 놓치지 않는가, 언제 사람에게 넘기는가, 결과를 확인하는가”를 평가해야 합니다. 상시 가동 가능성과 업무 성공률은 별개의 지표입니다.
2. How dots differ from ChatGPT Work and Codex — 제품별 역할
원문 내용
글은 일반 채팅을 대화형 지원, Work를 개별 업무 실행, Codex를 코드 작성·실행, dot을 지속적인 책임 관리와 위임으로 구분합니다. dot이 시작한 Work·Codex 작업은 해당 제품의 사용 한도를 소모한다고 설명합니다.[1]
분석
이 표는 엄격한 기술적 구분보다는 역할 중심의 설명으로 읽는 것이 적절합니다. 현재 공식 문서는 Work도 예약된 작업에 사용할 수 있다고 설명하므로, “예약 실행은 dots만의 기능”이라고 해석하면 안 됩니다.[5]
실무 시사점: 차별점은 스케줄 유무가 아니라, 장기간의 맥락을 유지하면서 후속 업무를 판단하고 여러 작업을 조정하는 정도입니다.
3. Who can use dots and what they cost — 접근성과 비용
원문 내용
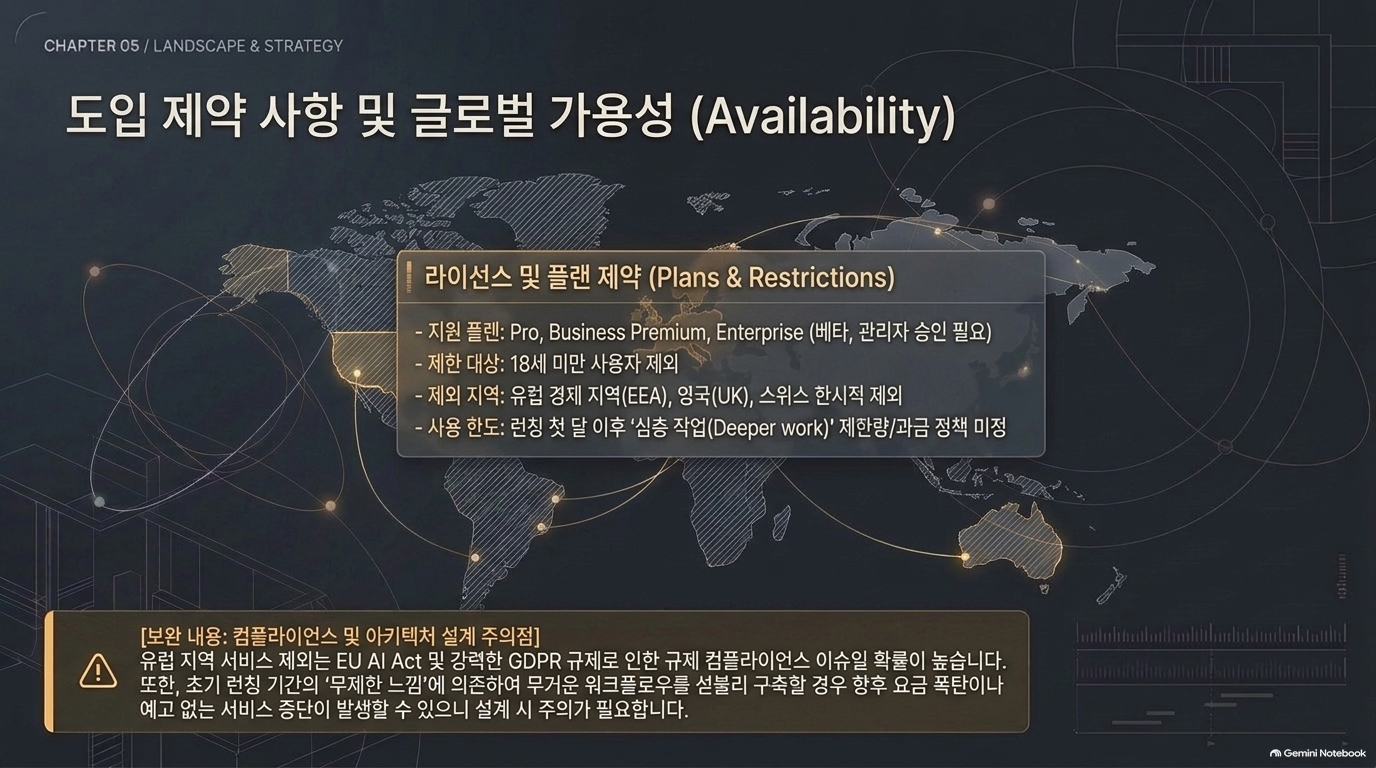
원문 작성 시점의 제공 대상은 Pro, Business Premium, Enterprise이며, 요금제·연령·지역별 조건과 단계적 배포를 설명합니다. 첫 dot은 요금제에 포함되지만, 첫 달 이후 심층 작업 허용량의 구체적인 조건은 불명확하다고 지적합니다.[1]
분석
저자는 구독에 포함된다는 사실과 실제 업무를 지속적으로 수행하는 비용을 분리합니다. 현재 공식 문서도 dot과의 대화는 ChatGPT 사용 한도에 포함되지 않지만, Work·Codex 작업은 각 제품의 한도를 사용한다고 명시합니다.[5]
실무 시사점: 도입비용은 구독료만으로 판단하지 말고 위임 작업량, 재시도, 사람의 검토·수정 시간을 포함해야 합니다. 원문의 가격은 작성 시점 정보이지 장기 계약조건으로 간주할 수 없습니다.
4. Create your dot — 초기 설정
원문 내용
앱 연결, 로컬 컴퓨터 접근 허용, 이름·외형 설정을 설명합니다. 저자는 처음부터 많은 앱을 연결하지 말고 첫 업무에 필요한 소수의 앱만 연결하라고 권고합니다. 연결 앱을 통해 습득한 정보를 개별적으로 삭제하기 어렵기 때문입니다.[1]
분석
이 절의 본질은 개인화가 아니라 최소권한·최소정보 접근입니다.
현재 문서와의 차이: 원문은 컴퓨터에서 초기 생성해야 한다고 설명하지만, 현재 공식 문서는 최신 모바일 앱에서도 생성·초기 설정할 수 있다고 명시합니다. 모바일 웹은 지원하지 않습니다.[5]
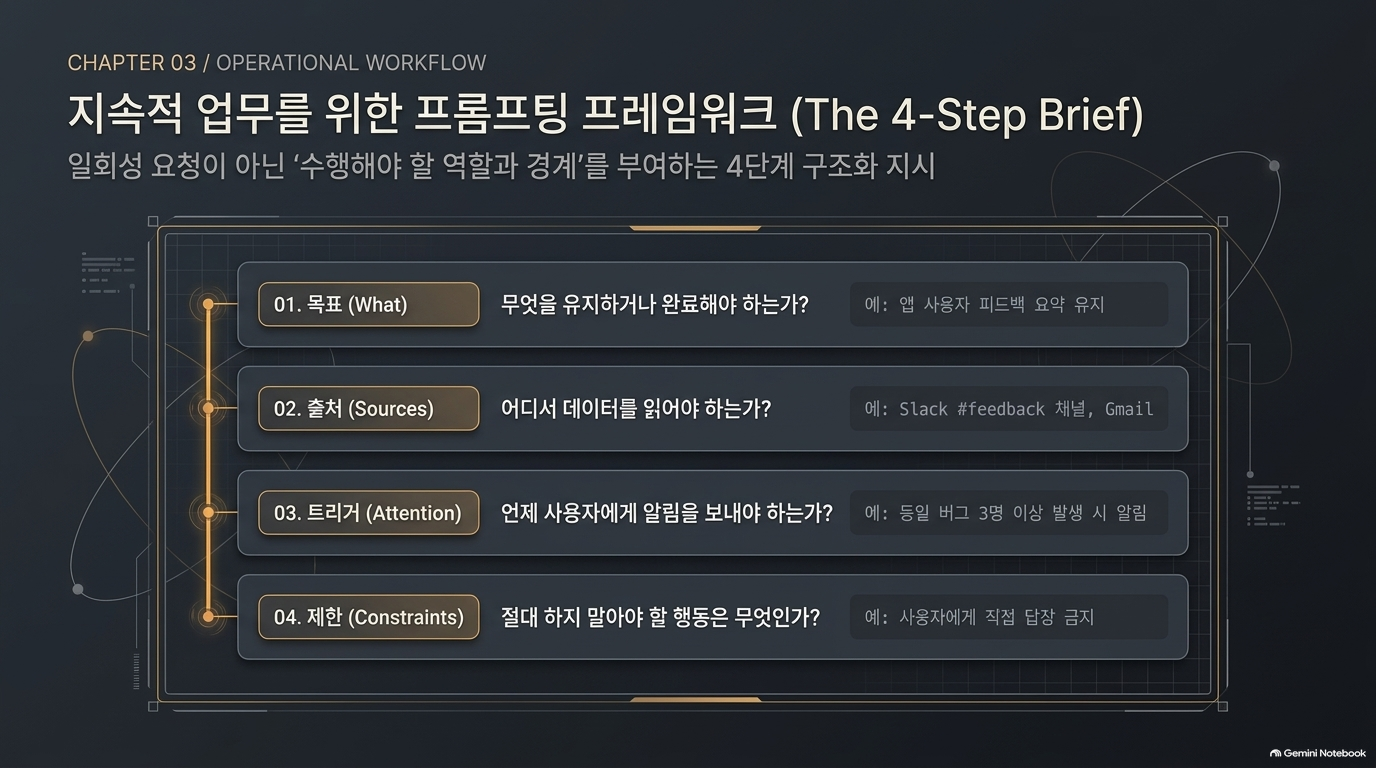
5. Give it a responsibility, not a request — 요청보다 책임을 부여
원문 내용
좋은 업무 지시는 네 가지를 포함해야 한다고 제안합니다.[1]
- 무엇이 완료되거나 유지되어야 하는가?
- 어떤 출처를 읽어야 하는가?
- 어떤 상황에서 사용자에게 알릴 것인가?
- 아직 무엇을 해서는 안 되는가?
예시는 Slack·Gmail의 사용자 피드백을 묶어 요약하되, 사용자에게 직접 답변하지 말라는 제한을 포함합니다.[1]
분석
이 글의 가장 중요한 챕터입니다. 지속형 에이전트에는 목표만이 아니라 운영 범위와 예외 조건이 필요합니다.
6. Keep the work going: follow-ups, schedules and events — 지속 실행
원문 내용
업무가 다시 시작되는 방식을 세 가지로 구분합니다.[1]
- 에이전트가 스스로 후속 확인 시점을 판단
- 고정된 일정에 따라 실행
- 연결 서비스가 지원하는 이벤트에 반응
앱 연결이나 Slack 채널 참여만으로 모니터링이 시작되는 것은 아니며, 감시 대상과 조건을 명시하고 저장된 설정을 확인하라고 강조합니다.[1]
분석
연결 완료 ≠ 감시 설정 완료 ≠ 실제 이벤트 처리 성공입니다.
실무 시사점: 일정·시간대·종료일·통지 조건을 확인하고, 이벤트 방식은 실제 테스트 이벤트로 수신과 처리를 검증해야 합니다. 중복·누락 처리 방식도 별도 점검 대상입니다.
7. Talk to your dot — 여러 채널에서의 대화
원문 내용
ChatGPT, 음성, Slack, Teams에서 같은 dot과 소통할 수 있습니다. 메시지 기록은 각 채널에 남지만, 관련 맥락은 다른 채널의 업무에도 활용됩니다. 사적 대화 내용을 다른 사람에게 공유하기 전에는 허용 여부를 확인한다고 설명합니다.[1]
분석
이 절은 채널별 메시지 보관과 에이전트의 맥락 공유가 다르다는 점을 보여줍니다.
실무 시사점: “어디서 대화했는가”만으로 정보 공개 범위를 결정해서는 안 됩니다. 수신자·대상 채널·정보 민감도·공유 승인 범위를 따로 관리해야 합니다.
8. Its computer and yours — 실행환경과 접근권한
원문 내용
자체 클라우드 컴퓨터와 사용자의 연결 컴퓨터를 구분합니다. 클라우드 브라우저의 로그인 세션은 개인 컴퓨터와 별개이고, 로컬 작업은 컴퓨터가 온라인이며 ChatGPT 앱이 열려 있어야 합니다.[1]
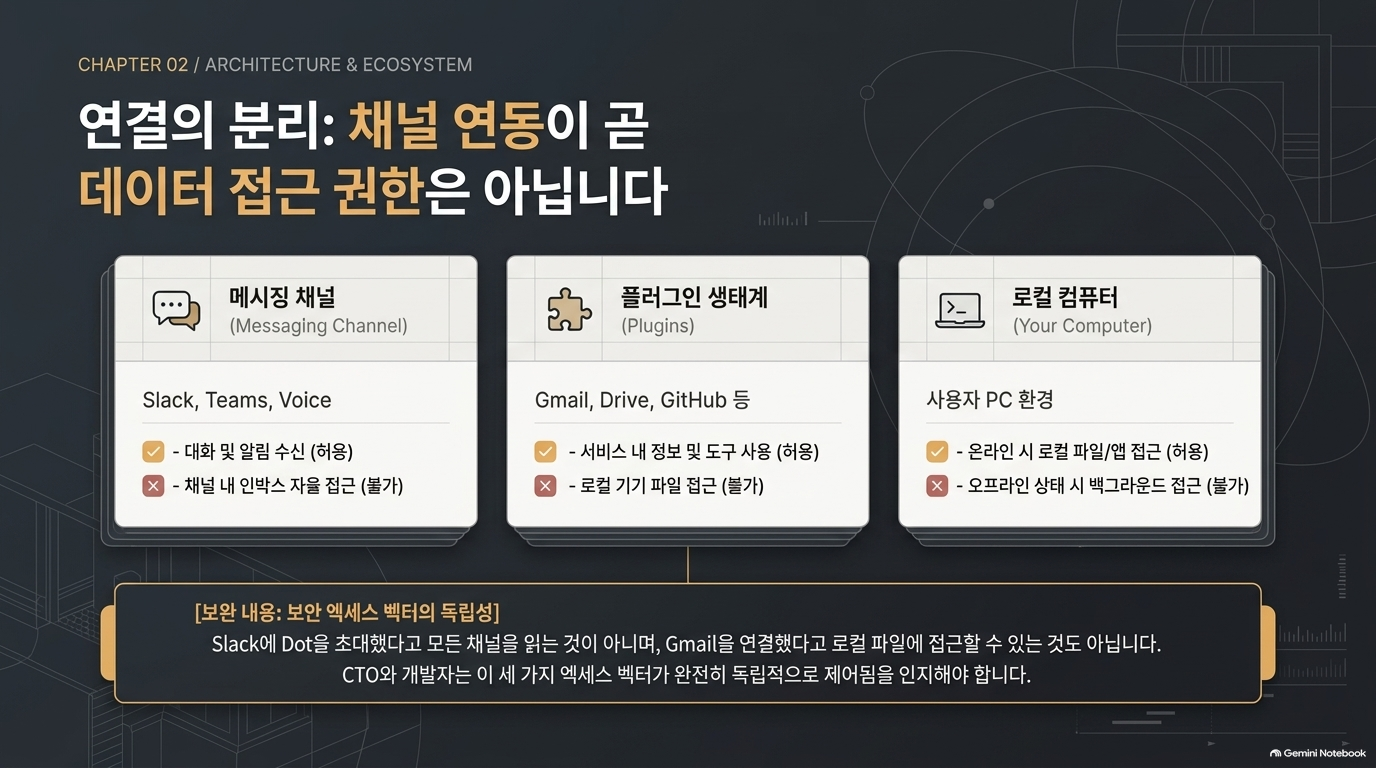
또한 다음 연결은 서로 다른 권한이라고 설명합니다.[1]
| 연결 | 제공 기능 |
| 메시징 채널 | 대화와 알림 |
| 플러그인 | 해당 서비스의 정보·도구 이용 |
| 로컬 컴퓨터 | 로컬 파일·앱·작업 이용 |
분석
기능 소개를 넘어 신뢰 경계와 실행 위치를 설명하는 챕터입니다.
지원되는 로그인 흐름에서는 자격증명이 모델에 노출되지 않도록 별도 입력 경로를 사용하지만, 채팅·문서·플러그인에 전달한 비밀번호까지 같은 보호가 적용되는 것은 아닙니다.[4]
실무 시사점: 클라우드·로컬·플러그인 각각의 데이터 처리 위치와 권한 철회 방법을 확인해야 합니다. 로그인 보호가 세션 오용 가능성까지 제거하는 것은 아닙니다.
9. Use your dot for coding work — 코드 업무 위임
원문 내용
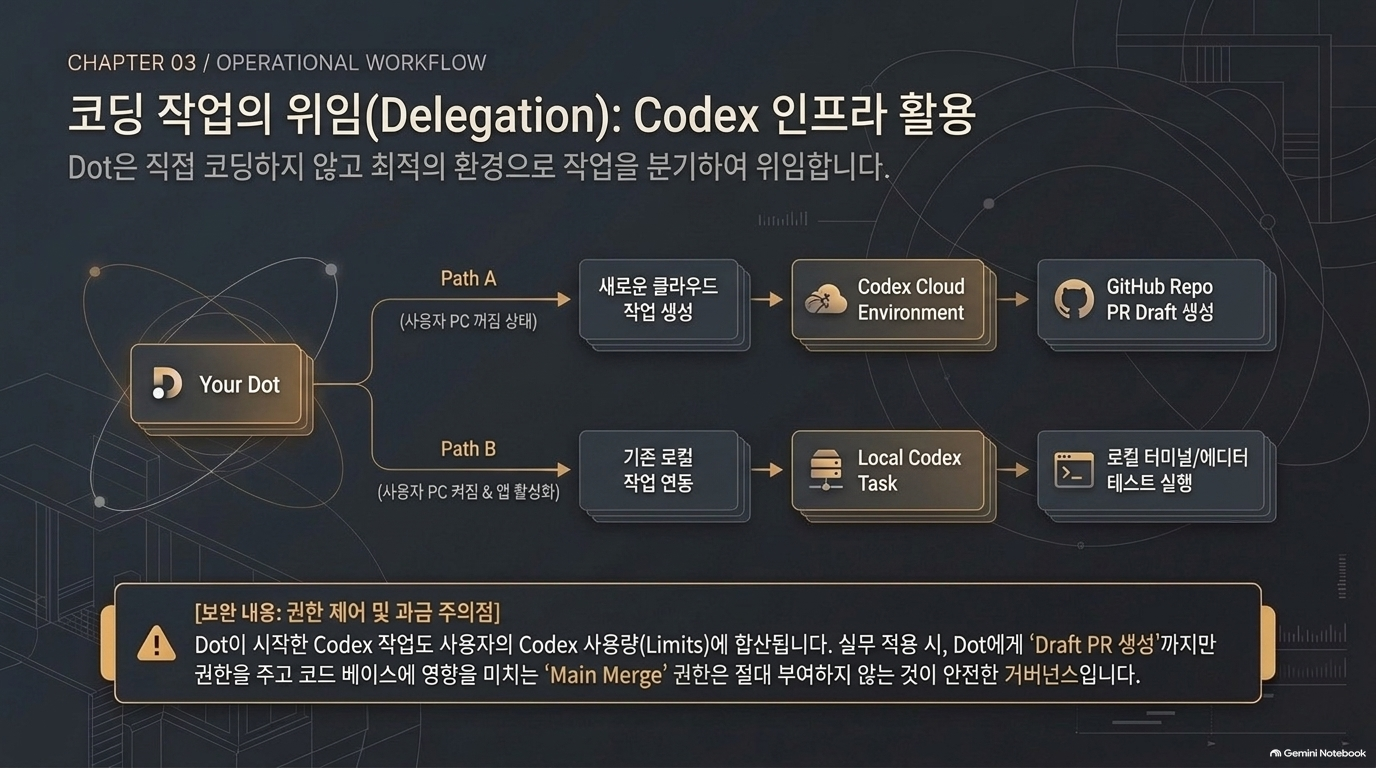
dot이 Codex 클라우드 환경, 새 로컬 작업, 기존 로컬 Codex 작업을 활용하는 방식을 설명합니다. 예시는 오류 수정, 수정 전에는 실패하는 테스트 추가, 초안 PR 생성까지 허용하되 병합은 금지합니다.[1]
위임 작업에는 dot의 전체 대화가 아니라, dot이 전달한 지시와 맥락만 제공됩니다.[1]
분석
핵심 위험은 코드 생성 자체뿐 아니라 위임 과정에서의 요구사항·제약 누락입니다.
실무 시사점: 위임 패키지에 문제 증거, 허용 저장소·브랜치, 금지 변경, 테스트 기준, 완료 증거를 포함해야 합니다. 실행 종료·테스트 통과·업무 해결은 각각 다른 상태이며, 원문도 diff와 테스트 결과를 직접 검토하라고 경고합니다.[1]
10. Memory: what your dot knows — 기억과 맥락
원문 내용
dot은 현재 대화·출처·도구 결과, 관련 ChatGPT 메모리, 자체 저장 메모를 활용합니다. ChatGPT와 메모리가 양방향으로 공유될 수 있지만, 메모리 공유를 끄거나 플러그인을 해제해도 이미 받아들인 정보가 자동 삭제되는 것은 아닙니다.[1]
현재 FAQ도 개별 dot 기억의 조회·직접 수정·삭제는 지원하지 않으며, dot 자체 맥락을 지우려면 dot을 삭제해야 한다고 명시합니다.[4]
분석
지속형 에이전트의 편의성과 통제성 사이에 중요한 긴장이 있습니다.
- 잘못된 정보가 후속 판단에 재사용될 수 있음
- 변경된 권한·결정이 과거 맥락과 충돌할 수 있음
- 연결 해제를 삭제 완료로 오인할 수 있음
[보완 필요: 공식 FAQ] 업무 적용 시 기억의 출처·유효기간·정정·삭제 가능성을 검토해야 합니다. 개별 기억 관리 기능의 부재가 곧 법적 권리행사 불가를 뜻하지는 않으며, FAQ는 별도의 개인정보 요청 경로도 안내합니다.[4]
11. Proactive research — 요청 전의 능동적 조사
원문 내용
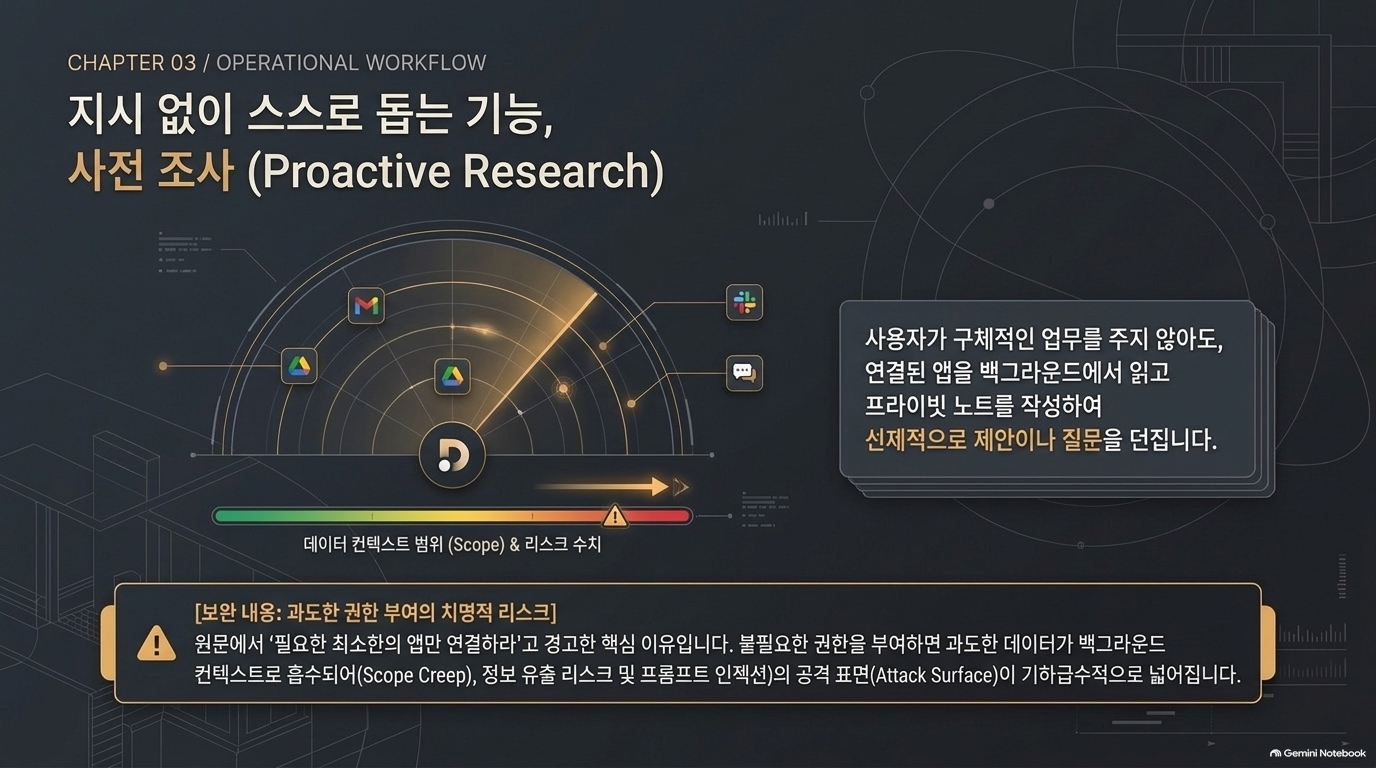
dot은 사용자가 요청하지 않을 때도 허용된 연결 정보를 읽고, 유용한 제안이나 질문을 준비할 수 있습니다. 다만 이 조사 도구는 메시지 전송, 앱 내용 변경, 브라우저·컴퓨터 제어를 직접 수행할 수 없습니다. 후속 행동에는 통상적인 권한과 승인 절차가 적용됩니다.[1][4]
분석
능동적 발견과 능동적 실행을 분리해야 합니다.
실무 시사점: 읽기 전용 조사도 개인정보 접근·축적 위험은 남습니다. “수정하지 않는다”는 이유만으로 연결 범위를 넓혀서는 안 됩니다.
12. Permissions, approvals and Custom Rules — 권한과 승인
원문 내용
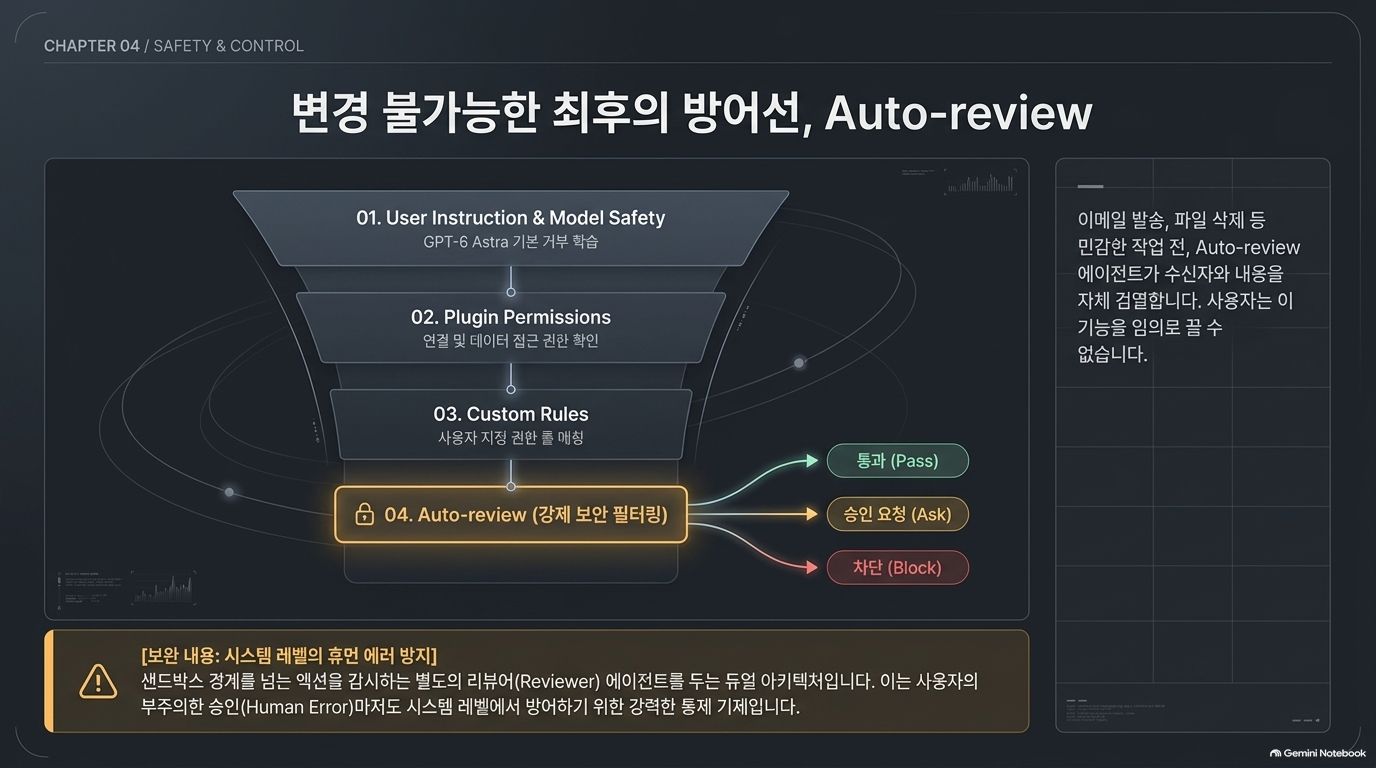
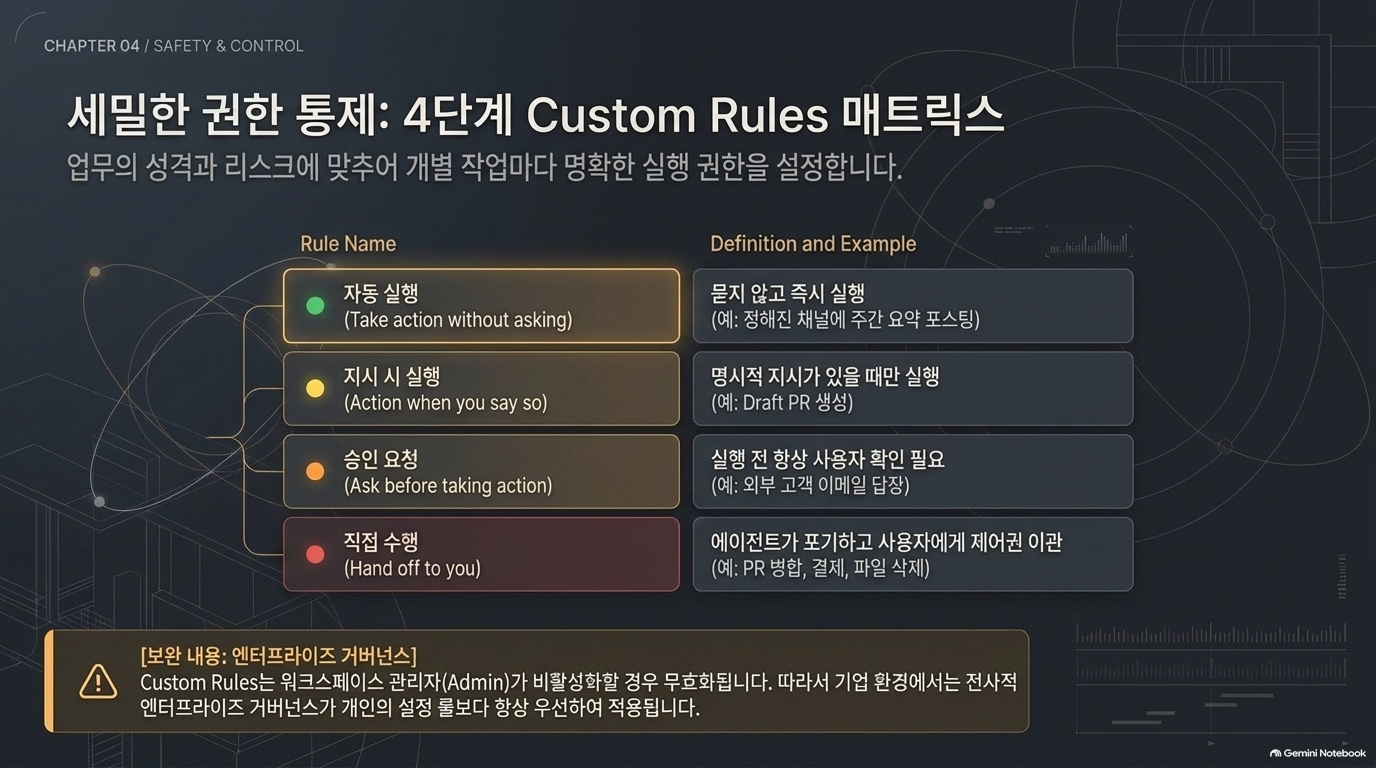
모델 안전장치, 플러그인 권한, Custom Rules, Auto-review, 안전 모니터링의 다층 구조를 설명합니다. Custom Rules는 다음과 같은 행동 방식을 지정합니다.[1]
- 묻지 않고 실행
- 명시적으로 지시했을 때 실행
- 매번 승인 요청
- 사용자가 직접 수행
분석
자연어 규칙, 기술적 접근권한, 모델 기반 검토, 인간 승인은 서로 다른 통제입니다.
시스템 카드는 Auto-review가 별도 모델을 활용하는 검토 프로토콜이라고 설명합니다. 따라서 이를 결정론적 접근통제나 인간 승인과 동일하게 볼 수 없습니다.[6]
실무 시사점: 외부 발송·삭제·금전·권한 변경은 모델의 규칙 준수만으로 보호하지 말고, 도구 권한과 승인 절차를 함께 적용해야 합니다.
13. Review, pause and stop — 조회·중지·삭제
원문 내용
원문은 중지를 세 가지로 나눕니다.[1]
- 주 작업의 Pause
- 위임 작업의 별도 중지
- 예약 작업의 비활성화·삭제
dot을 삭제해도 별도로 생성된 파일·Codex 스레드·ChatGPT 대화나 이미 수행한 외부 변경은 남을 수 있습니다.[1][4]
분석
중지·권한 철회·예약 취소·롤백·삭제는 별도 기능입니다.
실무 시사점: 사고 대응 시 주 에이전트만 멈추고 끝내지 말고, 하위 작업과 미래 예약, 활성 세션·연결 권한까지 확인해야 합니다. 중지 기능이 복구 기능을 대체하지는 않습니다.
14. Privacy and your data — 개인정보와 학습 사용
원문 내용
Business·Enterprise·Edu 데이터는 기본적으로 모델 학습에 사용하지 않으며, 개인 요금제는 모델 개선 설정에 따라 달라진다고 설명합니다. 능동 조사와 자체 메모를 직접 학습에 사용하지 않더라도, 그 정보가 적격 대화나 작업에 반영되면 설정에 따라 학습 대상이 될 수 있습니다.[1][4]
분석
다음 개념을 분리해야 합니다.
- 학습 사용 여부
- 서비스 제공을 위한 처리·보관
- 제한적인 인적 검토
- 연결 서비스의 보관 정책
- 데이터 처리 위치
실무 시사점: “학습에 쓰지 않는다”는 사실만으로 개인정보·보안 요구를 충족했다고 판단해서는 안 됩니다.
15. How safe is it? — 안전성 평가
원문 내용과 공식 자료 확인
| 평가 | 보고 결과 | 해석상 제한 |
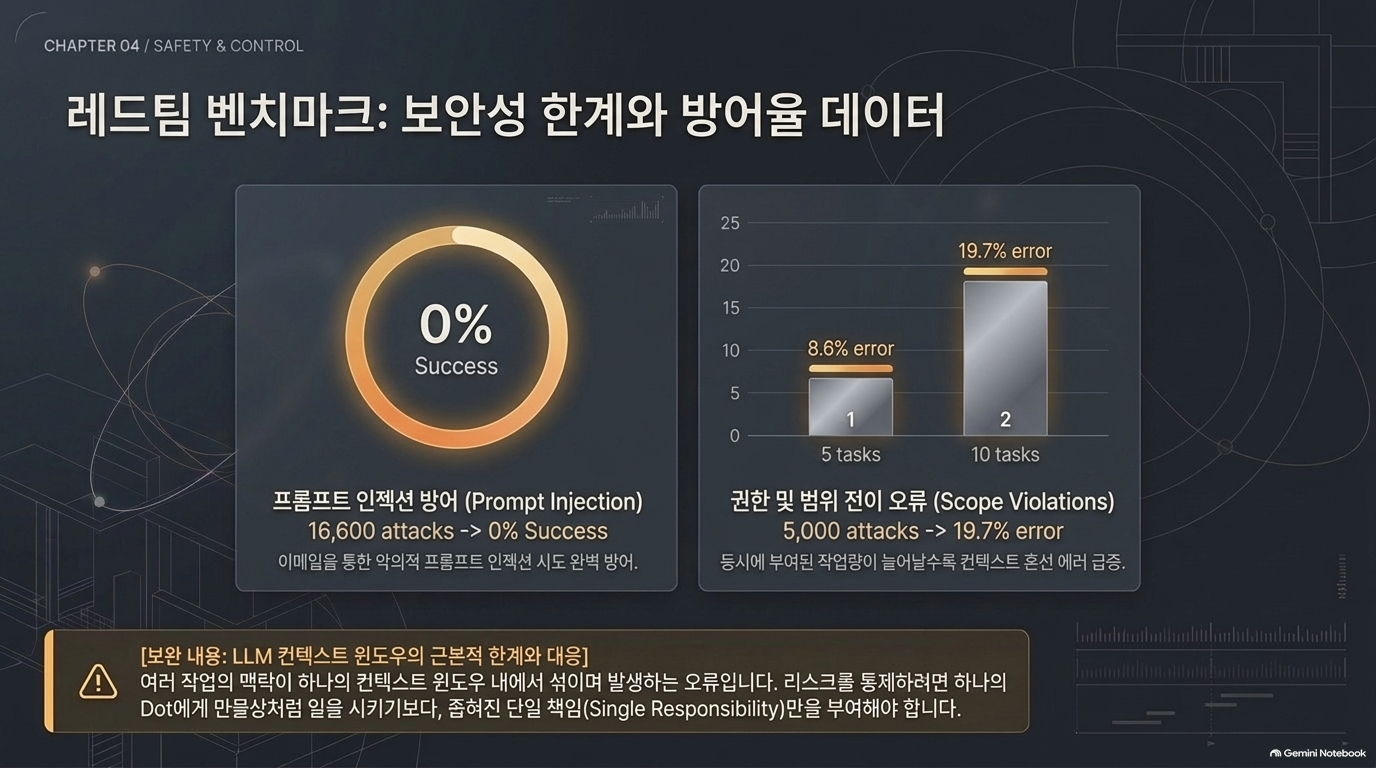
| 대량 이메일 공격 | 100회 실행, 총 50,000개 이메일 중 공격 이메일 16,600개에서 평가상 성공 미관측 | 지정된 시험 조건의 결과 |
| 반복 개선 공격 | 100개 공격 체인, 2,638회 유효 시도에서 성공 미관측 | 각 후보는 과거 공격이 제외된 새로운 방어 맥락에서 평가 |
| 작업 중 권한·범위 변경 | 49개 에피소드 중 45개 통과, 명시적 권한 변경 17개 모두 통과 | 나머지 실패에는 경계의 모호성이 존재 |
| 연속 작업의 범위 유지 | 중간 작업 5개 조건에서 8.6%, 10개 조건에서 19.7%의 중간 수준 위반 관측 | 사용자에게 명시하지 않은 범위 변경이 포함된 평가 |
위 수치와 조건은 공식 시스템 카드에서도 확인됩니다.[6]
분석
이 챕터의 핵심은 “공격이 모두 차단됐다”보다 오래 지속되는 업무에서 권한 경계를 유지하는 문제가 남아 있다는 것입니다.
특히 8.6%와 19.7%를 일반적인 운영 사고율이나 정보유출률로 해석하면 안 됩니다. 지정된 연속 작업 평가에서, 관련 없는 작업 사이의 정보 사용이나 의도 밖 문서 편집 등 중간 수준 범위 위반의 관측 비율입니다.[6]
실무 시사점: 외부 악성 지시 방어와 별개로, 업무 간 데이터 격리·권한 변경 전파·위임 범위 유지도 시험해야 합니다. 공식 FAQ 역시 프롬프트 인젝션 위험이 제거되었다고 주장하지 않습니다.[4]
16. Specialist dots and what comes next — 조직 역할형 에이전트
원문 내용
Specialist dots는 개인 보조가 아니라 조직 내 특정 역할을 맡는 형태로 소개됩니다. 독립적인 신원·자격증명·시스템 접근, 기업 시스템과의 연계, 제한된 기업 파일럿을 설명합니다.[1][2]
분석
AI 에이전트가 조직의 권한을 가진 비인간 업무 주체로 다뤄지기 시작한다는 의미입니다.
실무 시사점: 담당자 지정, 최소권한, 승인 책임, 변경 이력, 비활성화·권한 회수 절차가 필요합니다. 다만 소개된 파일럿을 일반적인 상용 성숙도나 검증된 경제적 효과로 확대해서는 안 됩니다.
17. For workspace admins — 관리자와 감사 체계
원문 내용
워크스페이스 활성화, Slack·Custom Rules·로컬 접근의 분리된 권한, 클라우드 기능 제어, 데이터 레지던시·보존 관련 제약, 감사 API와 로컬 훅의 차이를 정리합니다.[1]
분석
공공기관·기업 적용에서 가장 직접적인 검토 대상입니다.
[확인 필요: 원문 관리자 절] 데이터 위치·보존, Compliance API의 기록 범위, 기존 로컬 훅이 클라우드 오케스트레이션에서도 작동하는지는 도입 시 최신 관리자 문서와 실제 환경에서 재확인해야 합니다. 해당 세부 제약은 여기서 모두 독립 검증한 것은 아닙니다.
실무 시사점: 기존 개발환경의 통제가 새 클라우드 실행환경에도 그대로 적용된다고 가정하면 안 됩니다.
18. dots compared with Grok Bot, Cursor Projects and Muse — 경쟁 제품 비교
원문 내용
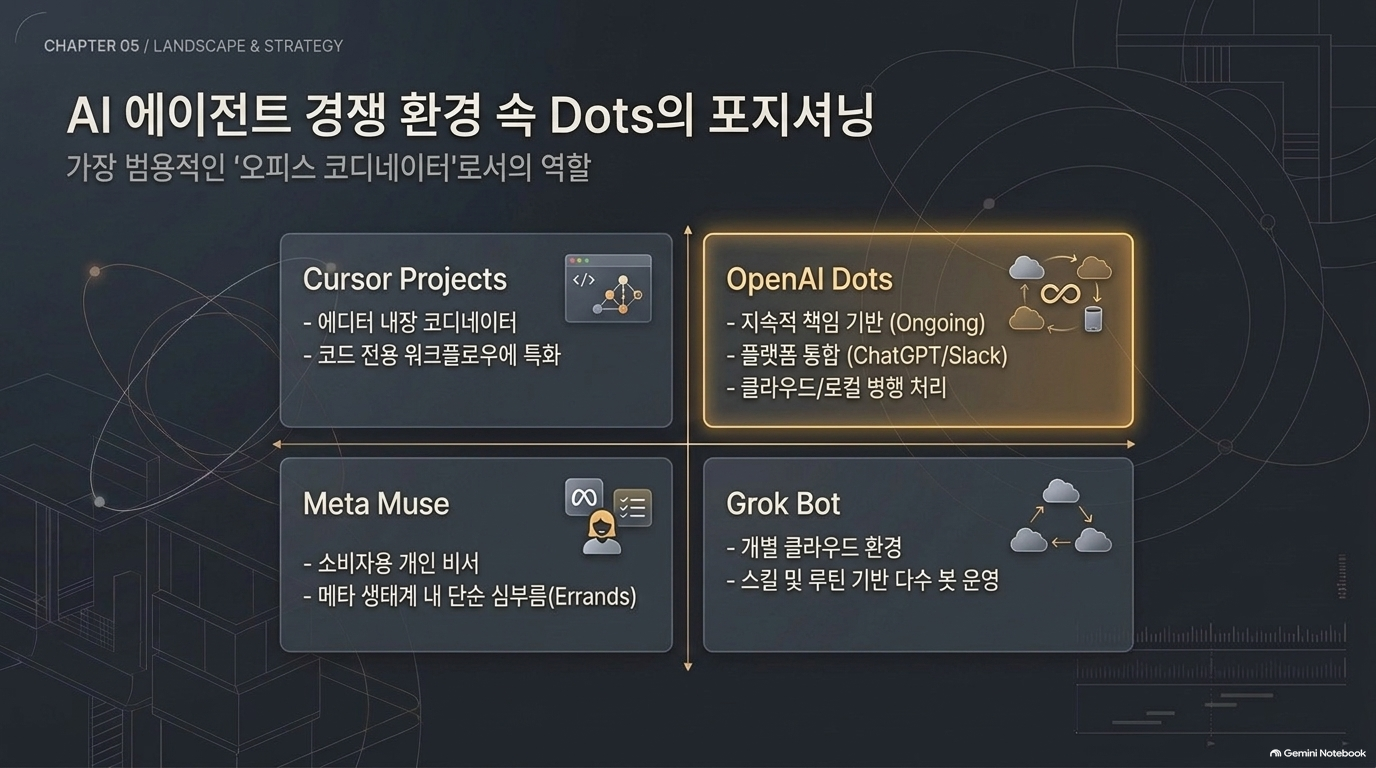
저자는 dots를 앱 전반의 지속 업무, Grok Bot을 역할별 루틴, Cursor Projects를 장기 코드 업무, Muse를 개인 용무 중심으로 비교합니다.[1]
분석
이 비교는 성능 벤치마크가 아니라 저자가 정리한 제품 포지셔닝입니다.
실무 시사점: 실제 선정에는 동일 업무의 완료율, 검토 부담, 권한 세분화, 중지·복구, 기억 통제, 비용 예측 가능성을 비교해야 합니다. 이 글만으로 특정 제품의 우위를 확정할 수 없습니다.
19. How I would use a dot — 저자의 활용 구상
원문 내용
저자는 게시물의 정상 공개·링크 점검, 기술 가이드의 변경 추적, 뉴스레터 초안 준비를 제안합니다. 발송은 자신이 수행하고, 금전·학생 데이터·수강 권한 업무는 맡기지 않겠다고 설명합니다.[1]
분석
직접 검증된 성공 사례가 아니라 저자의 도입 구상입니다. 선택한 업무는 검증 기준이 명확하고, 읽기·초안 중심이며, 외부 영향이 제한적입니다.
실무 시사점: 데이터 품질 결과 요약, 지침 개정 추적, 산출물 간 불일치 후보 탐지처럼 증거를 확인하기 쉬운 업무부터 적용하는 방식이 적절합니다.
20. What I don’t like — 핵심 한계
원문 내용
저자가 지적한 문제는 개별 기억의 조회·수정·삭제 불가, 첫 달 이후 비용 불확실성, 일부 지역의 접근 제한, 개인 컴퓨터 연결 수 제한입니다.[1]
분석
이 한계들은 모델의 지능보다 서비스의 통제성과 운영 가능성에 관한 문제입니다.
실무 시사점: 기능이 우수하더라도 기억 정정, 예산 관리, 데이터 처리 조건, 기관별 접근 제한이 충족되지 않으면 도입 범위를 제한해야 합니다.
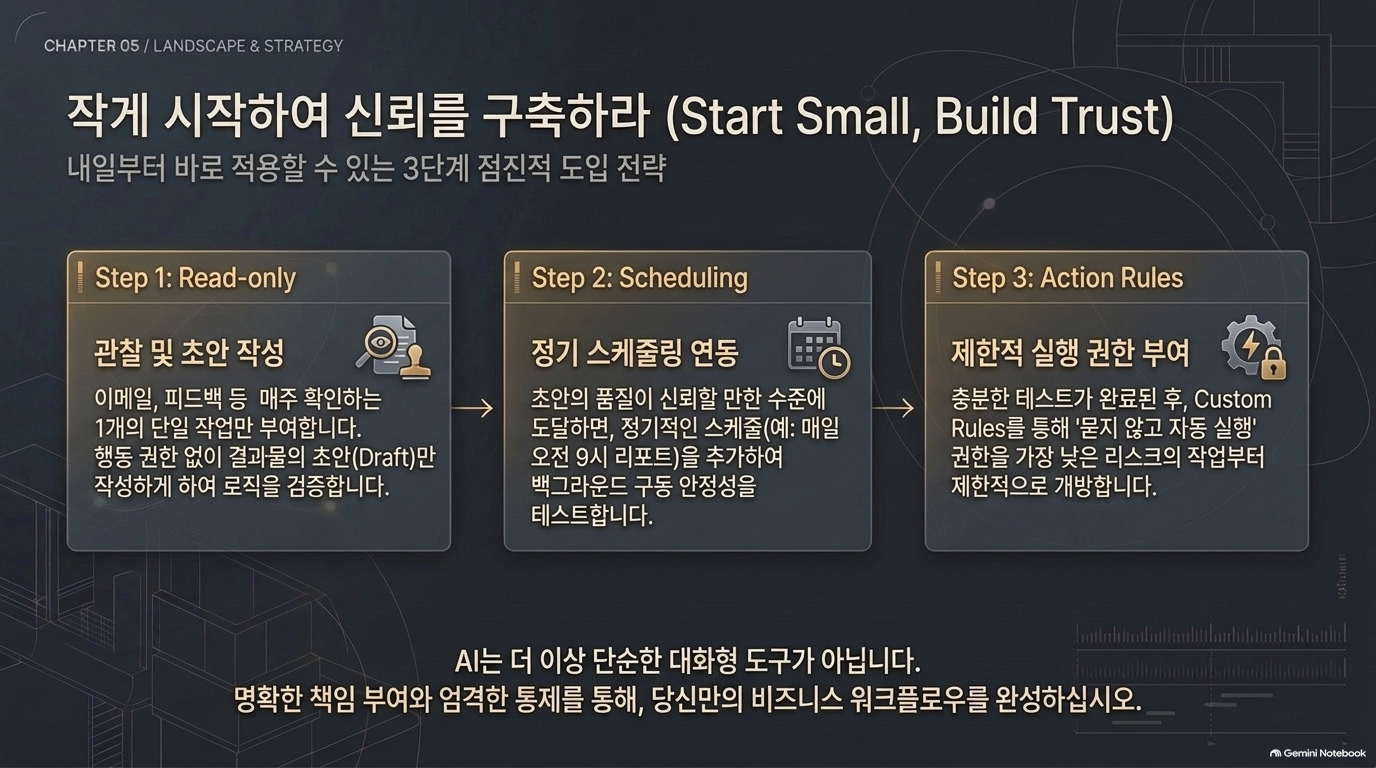
21. Where to start — 단계적 도입
원문 내용
하나의 반복 업무를 선택하고, 필요한 앱만 연결하며, 실행 대신 초안을 만들게 하라고 권고합니다. 며칠간 결과를 확인한 뒤 일정과 독립 실행 규칙을 추가하는 순서입니다.[1]
분석
저자의 도입 전략은 능력을 먼저 확인하고 권한을 나중에 확대하는 접근입니다.
실무적으로는 다음과 같이 구체화할 수 있습니다.
읽기 전용 → 근거 있는 초안 → 인간 승인 실행 → 제한된 반복 실행
다만 며칠간 결과가 맞았다는 사실만으로 안전성을 확정하지 말고, 권한 철회·잘못된 출처·중복 이벤트·위임 작업 중지 같은 예외 상황도 검증해야 합니다.
최종 판단: dots는 지속적인 모니터링과 업무 조정에 활용할 수 있는 구조로 소개되지만, 이를 곧바로 자율적인 품질 보증으로 해석해서는 안 됩니다. 도입의 핵심은 책임 명세·최소권한·증거 기반 완료 확인·기억 통제·전체 작업 중지를 함께 설계하는 것입니다.
출처
[1] https://flaviocopes.com/openai-dots
[2] https://openai.com/index/introducing-dots
[4] https://help.openai.com/en/articles/20001529-dots-privacy-security-and-safety-faqs
[5] https://learn.chatgpt.com/docs/dots.md
[6] https://deploymentsafety.openai.com/gpt-6-astra/sec%3Aappendix-dots
'07.AI > 5. AI 자율성' 카테고리의 다른 글
| 에이전트 AI - 복잡한 작업을 위한 에이전트 기반 검색 (Agentic Retrieval) (0) | 2026.10.14 |
|---|---|
| 에이전트 AI - 재귀적 자기 개선(RSI), Google DeepMind, AI 의식 평가 프레임워크 (0) | 2026.10.11 |
| 2026 - 10.8 The State of AI Report 2026 주요 내용, 토론 및 여백 메모 (0) | 2026.10.10 |
| 2026 - 10.8 The State of AI Report 2026 (0) | 2026.10.10 |
| 2026 - 10.8 The State of AI Report 2026 요약 (0) | 2026.10.10 |