반응형
https://www.itfind.or.kr/trend/weekly/latestWeekly.do
2026.9.23
[AI 공급망 보안 위협과 ISO/IEC 42001 기반 대응 동향 [주간기술동향 2221호]]
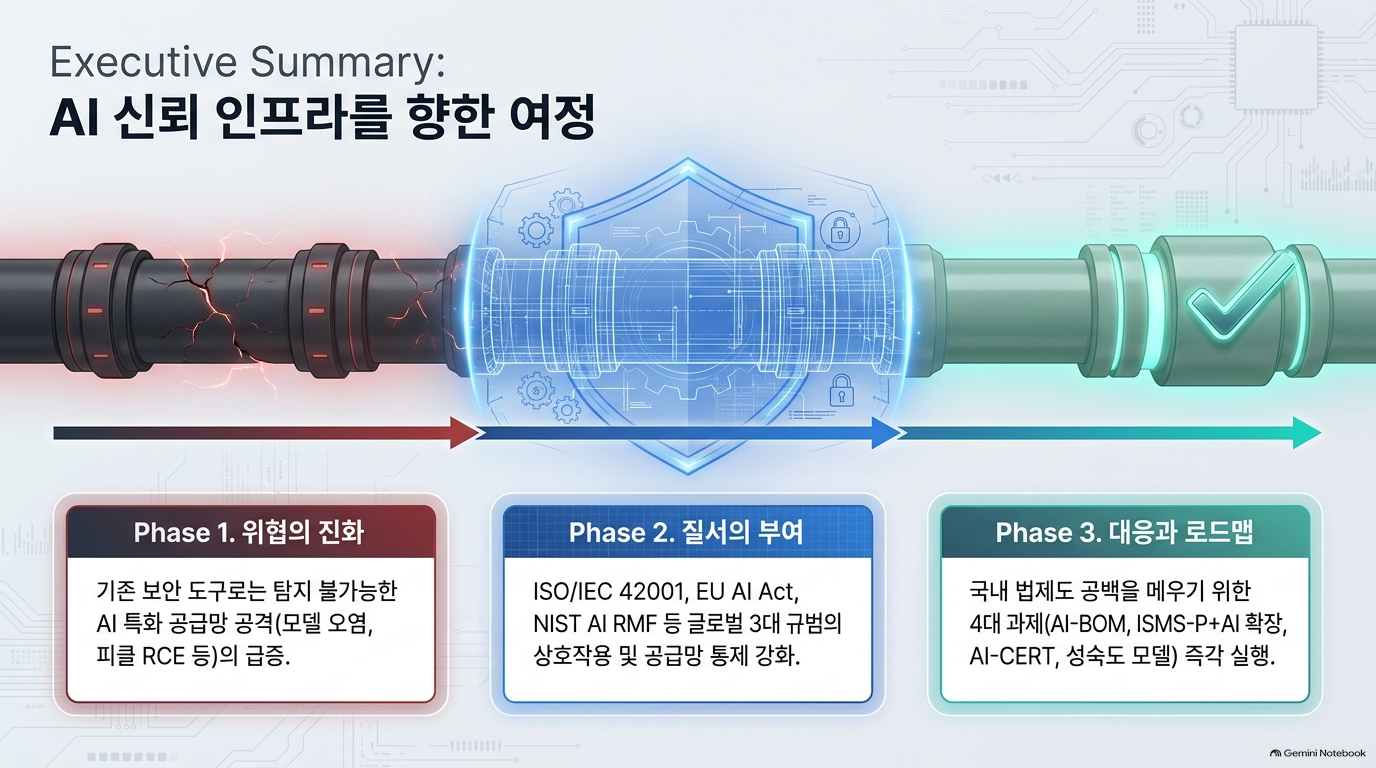
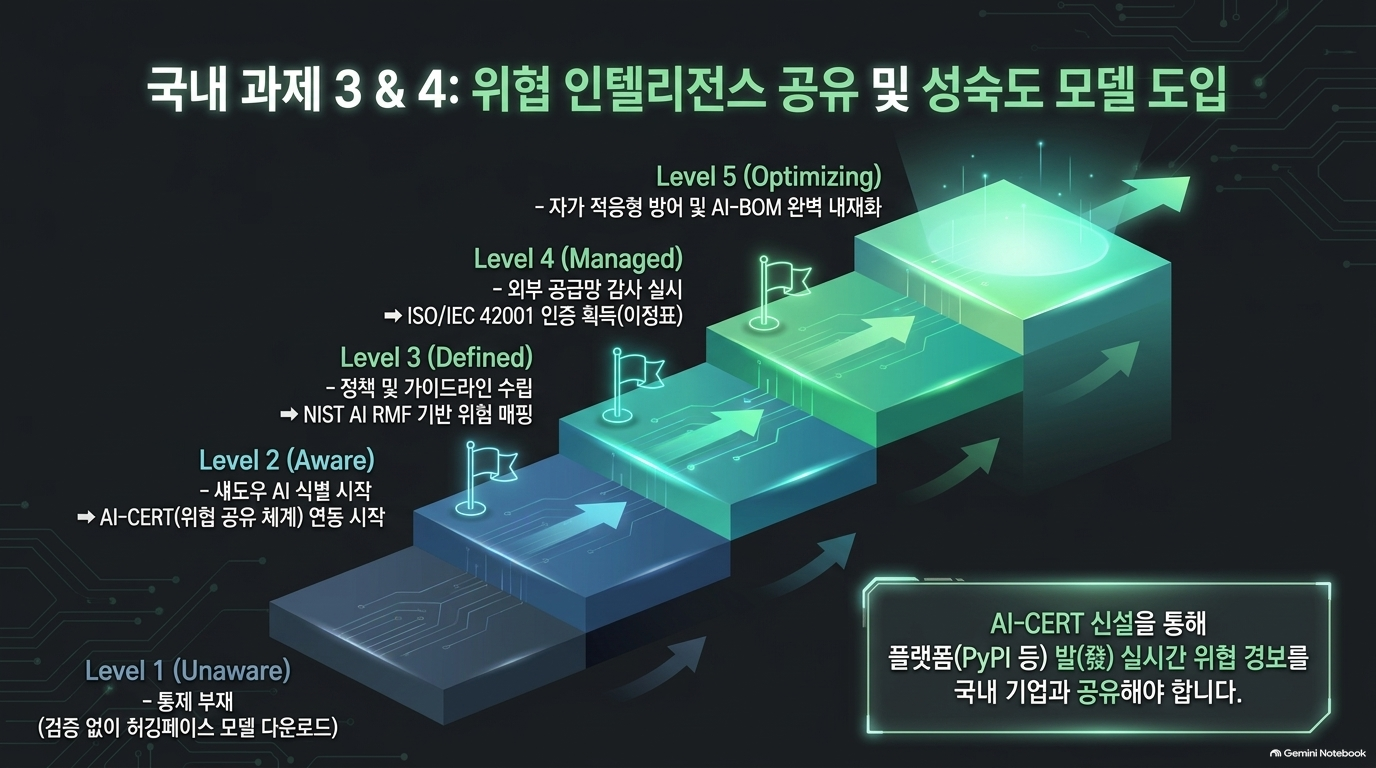
본 기술 리포트는 외부 구성요소 결합으로 인해 복잡해진 AI 공급망의 보안 위협 실태를 분석하고, 이를 체계적으로 관리하기 위한 국제 표준 ISO/IEC 42001 중심의 대응 방안을 제시합니다. 저자는 기존 소프트웨어 보안 도구로는 탐지하기 어려운 악성 모델 유포와 데이터 오염 등의 특화된 위협을 지적하며, 이에 대응하는 EU AI Act 및 NIST AI RMF 등 글로벌 규범과의 상호 운용성을 강조합니다. 특히 국내 법제의 공백을 메우기 위해 AI 자재명세서(AI-BOM) 도입과 ISMS-P의 AI 확장 인증 및 전담 대응 체계인 AI-CERT 신설을 핵심 전략으로 제안하고 있습니다. 결과적으로 이 문서는 국가적 차원의 AI 신뢰 인프라 구축을 위해 민관이 나아가야 할 단계적 보안 성숙도 강화 방향을 명확히 정의하는 가이드 역할을 합니다.

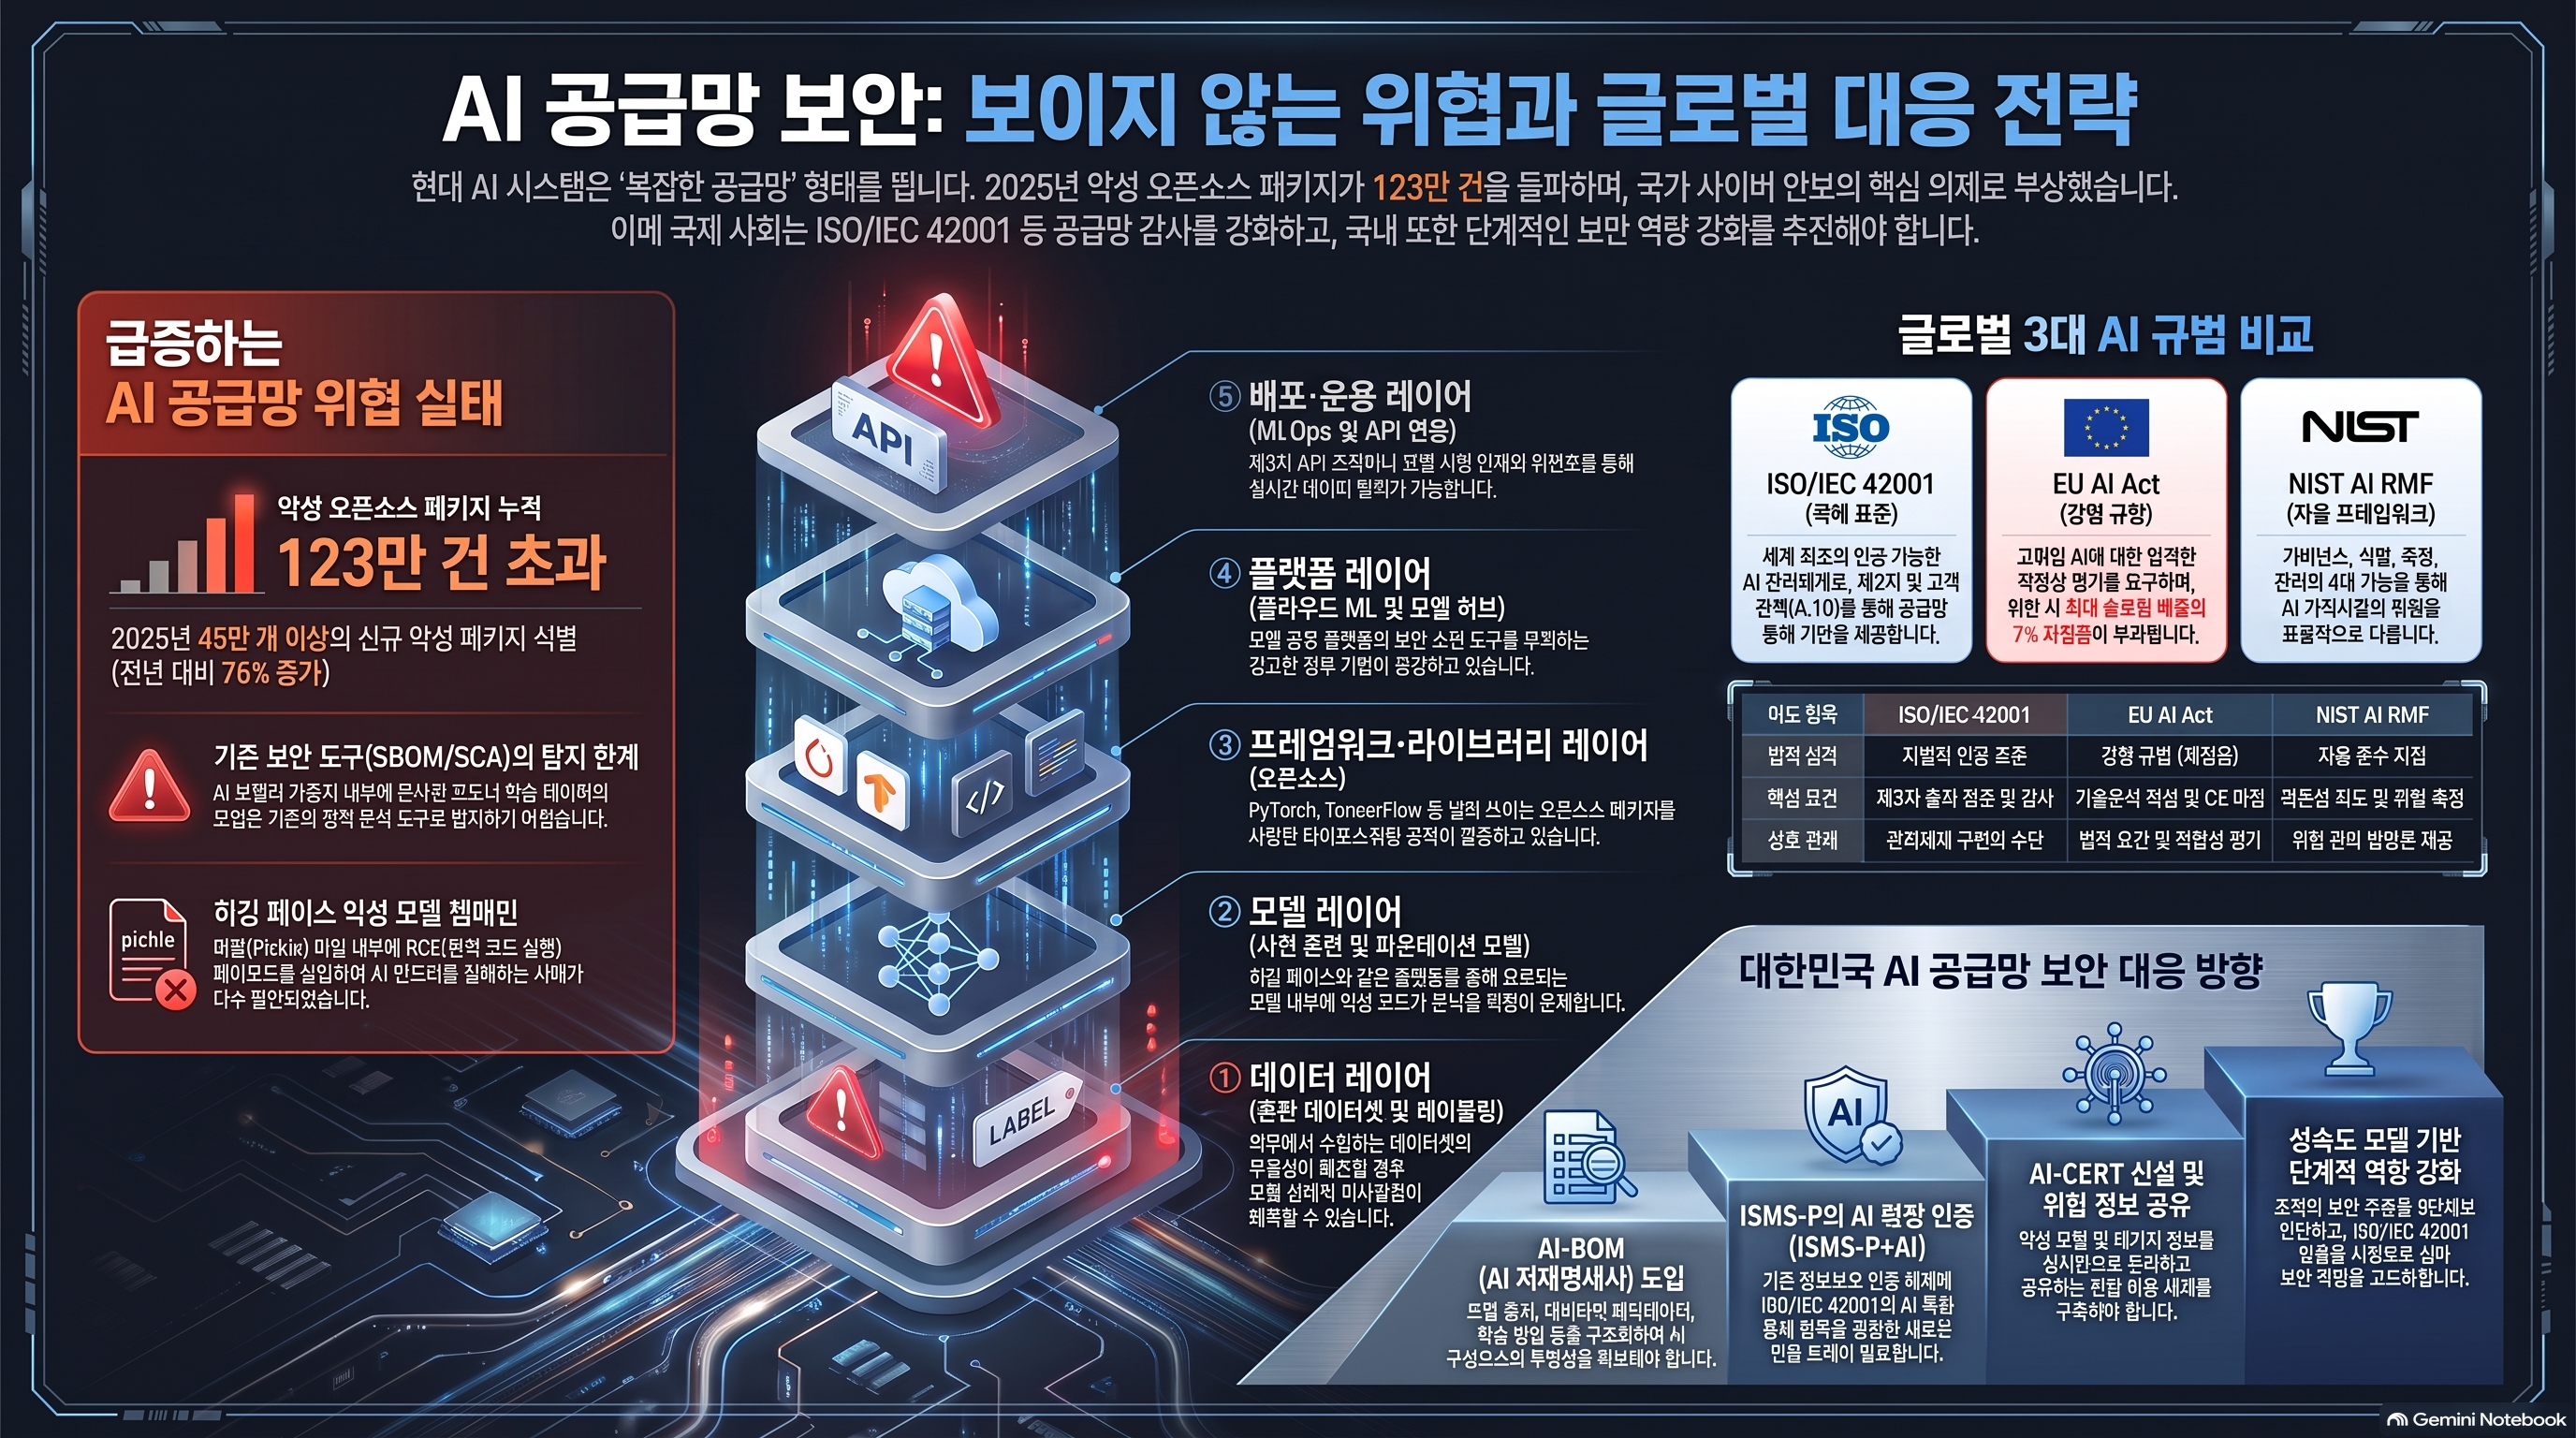
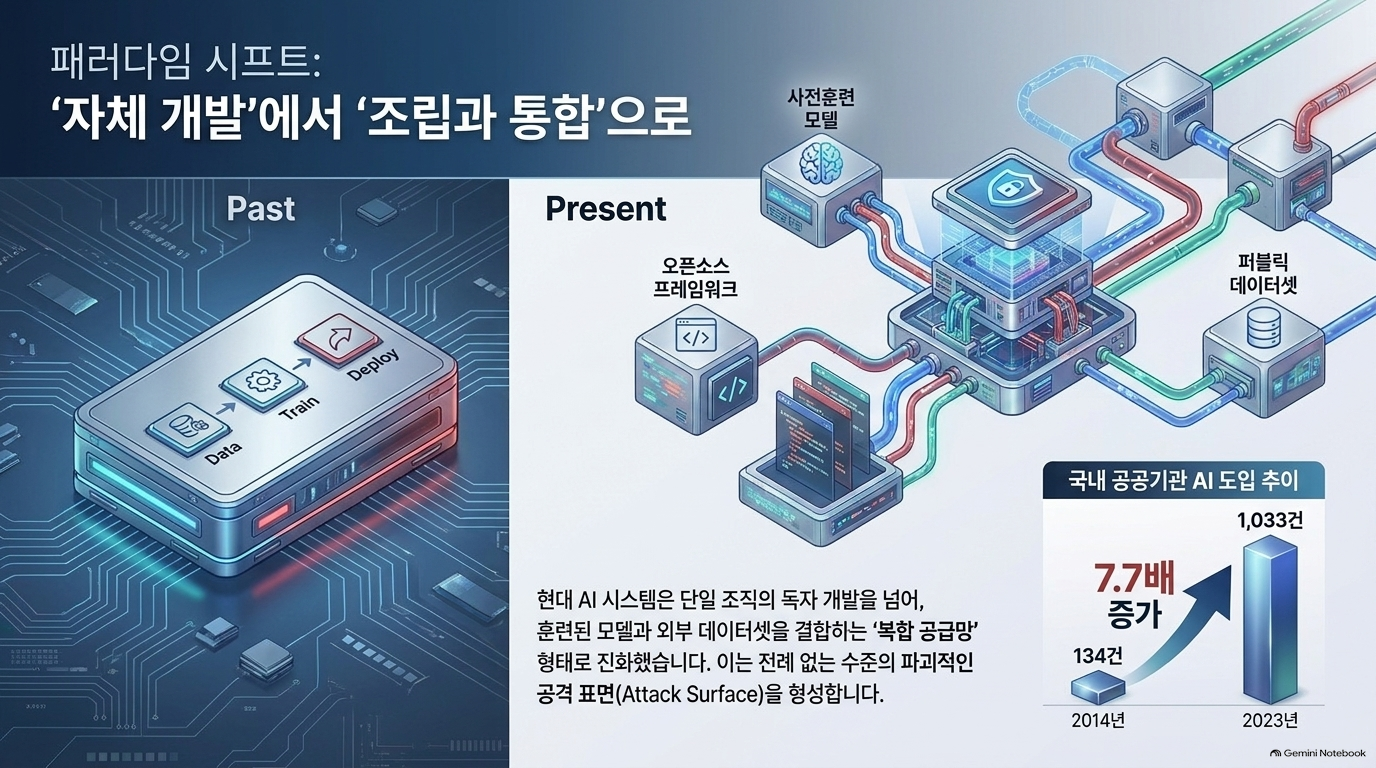
첨부 문서는 윤재석 교수의 「AI 공급망 보안 위협과 ISO/IEC 42001 기반 대응 동향」(IITP 주간기술동향, 2026.9.23., 인쇄면 28~42쪽)입니다. 외부 데이터·모델·라이브러리·서비스를 조합하는 AI 시스템에서는 구성요소의 출처와 변경 이력을 추적하고, 공급자 책임을 계약과 운영 증적으로 확인해야 한다는 것이 중심 주장입니다. 문서 자체도 필자의 의견이며 IITP 공식 입장은 아니라고 명시합니다(28쪽).
핵심 내용
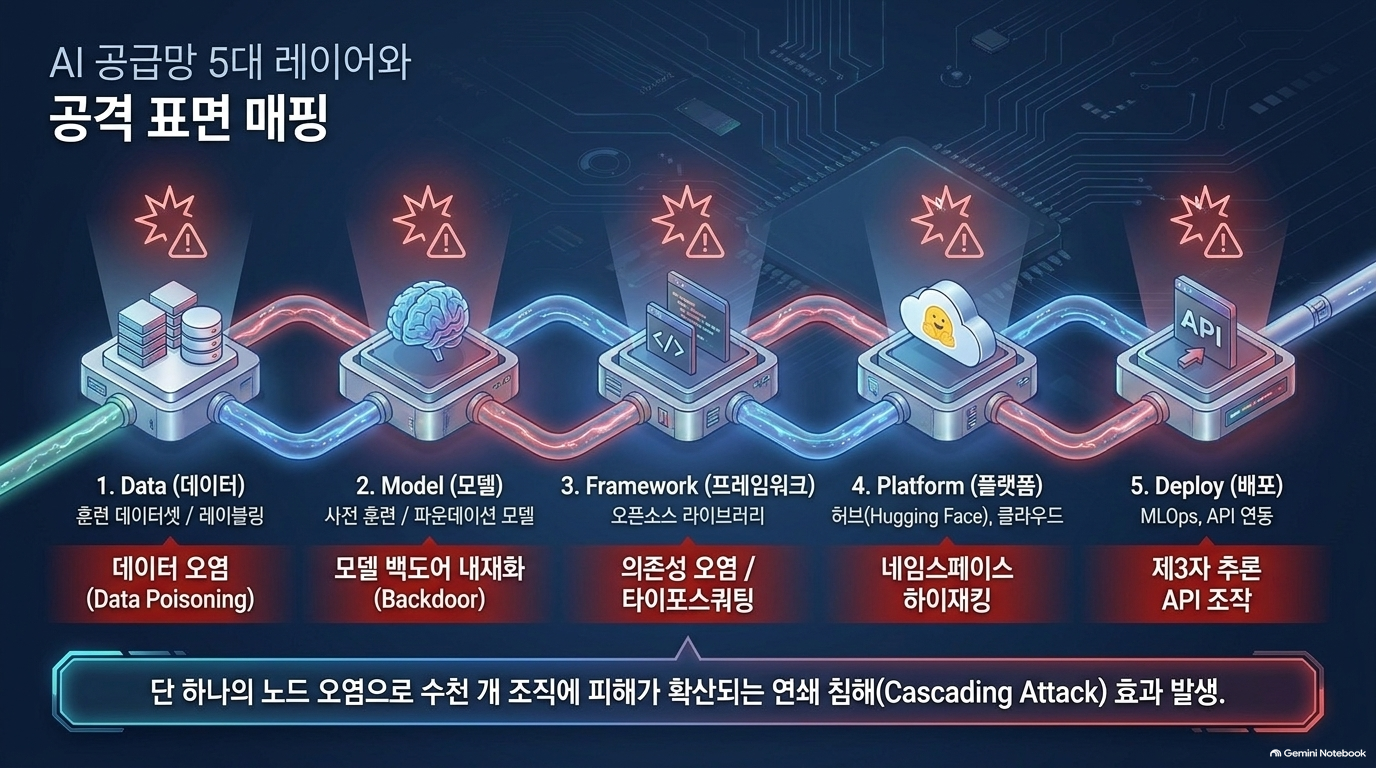
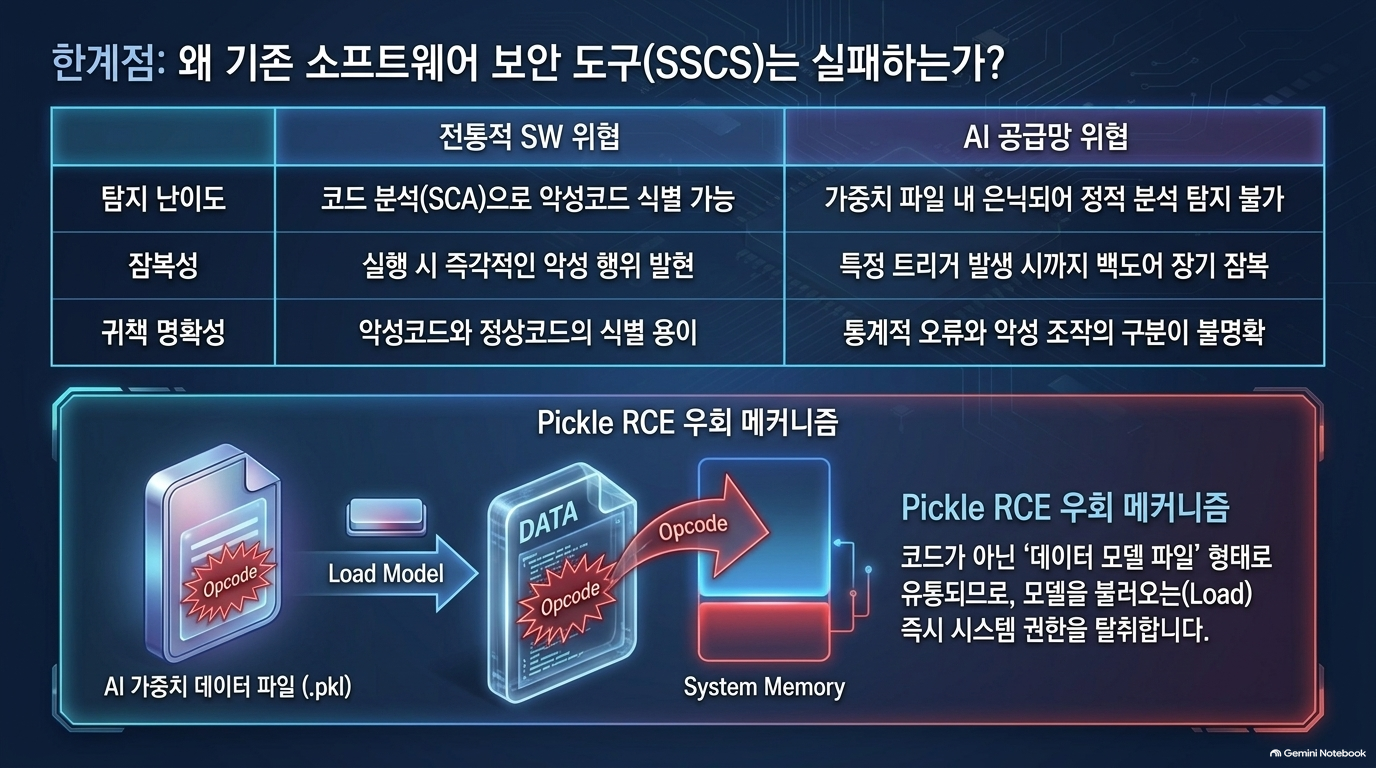
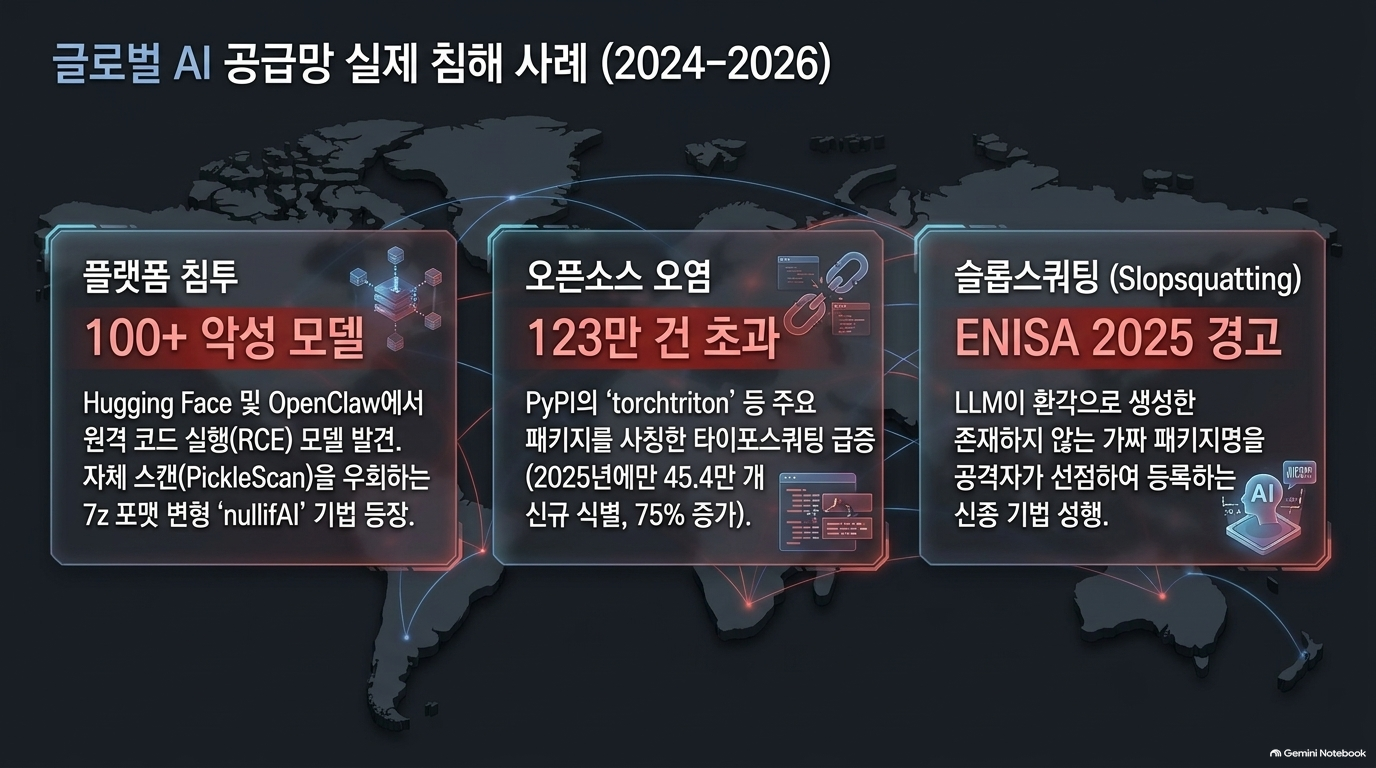
- 공급망을 데이터 → 모델 → 프레임워크·라이브러리 → 플랫폼 → 배포·운용의 다섯 층으로 나누고, 데이터 오염·모델 백도어·악성 모델 파일·패키지 오염·API 위변조를 위협으로 제시합니다(29~31쪽).
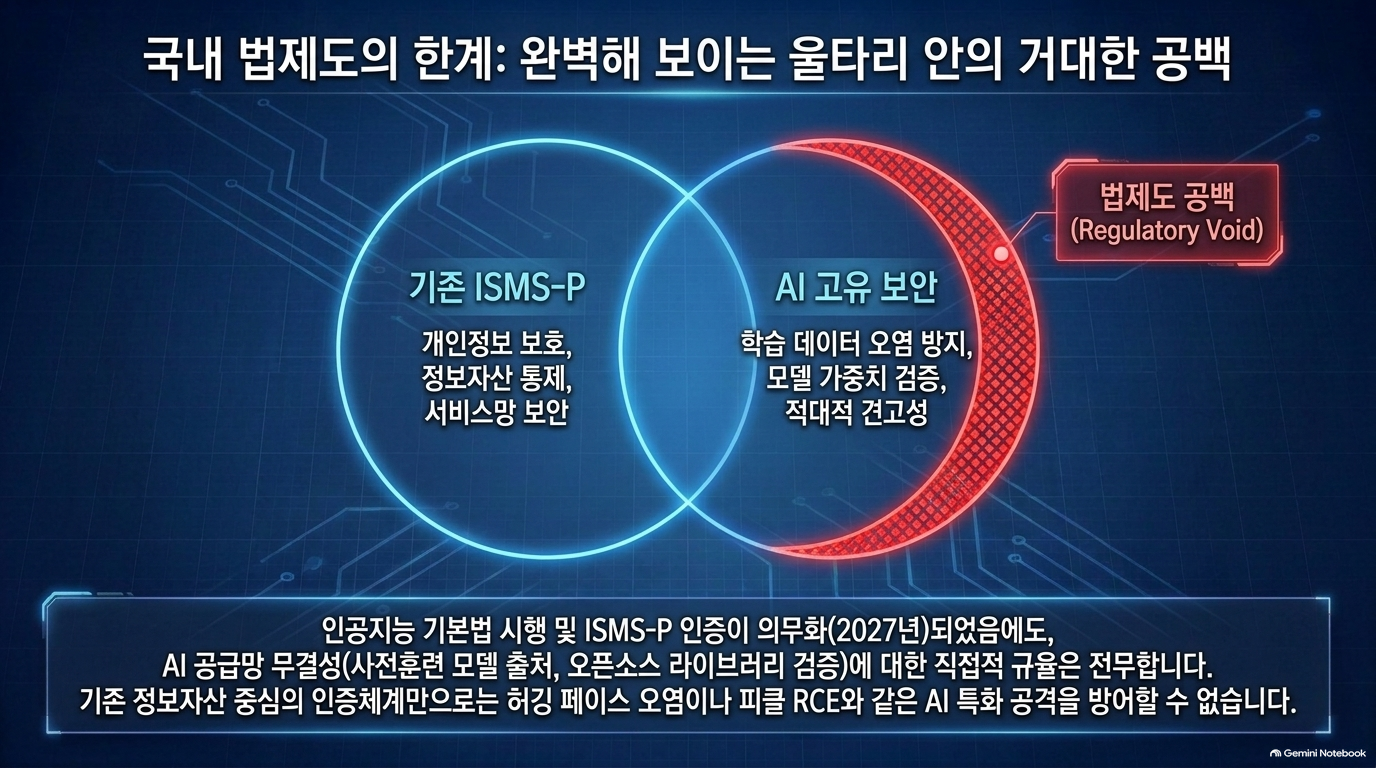
- 기존 SBOM·소프트웨어 구성 분석만으로는 모델 가중치나 학습데이터의 출처·무결성을 충분히 다루기 어렵다고 지적합니다(32쪽).
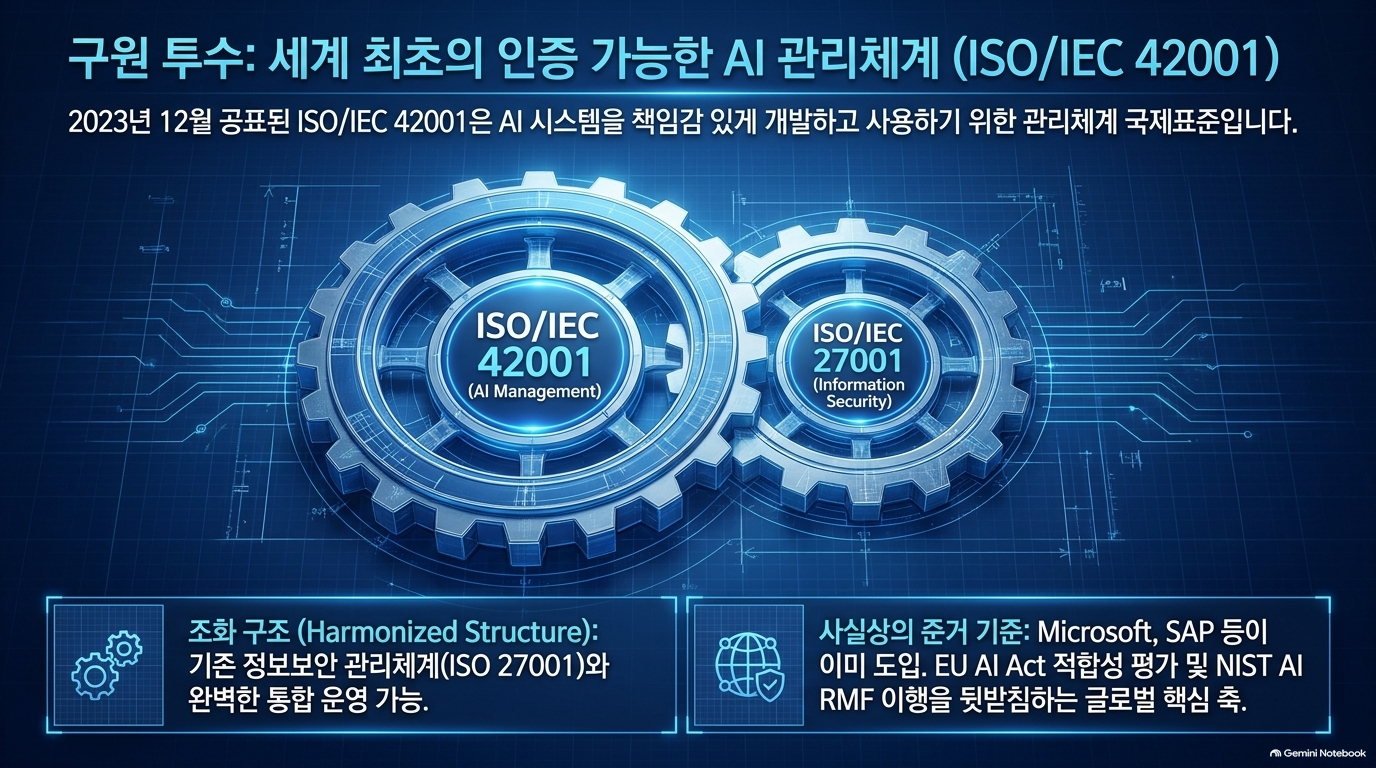
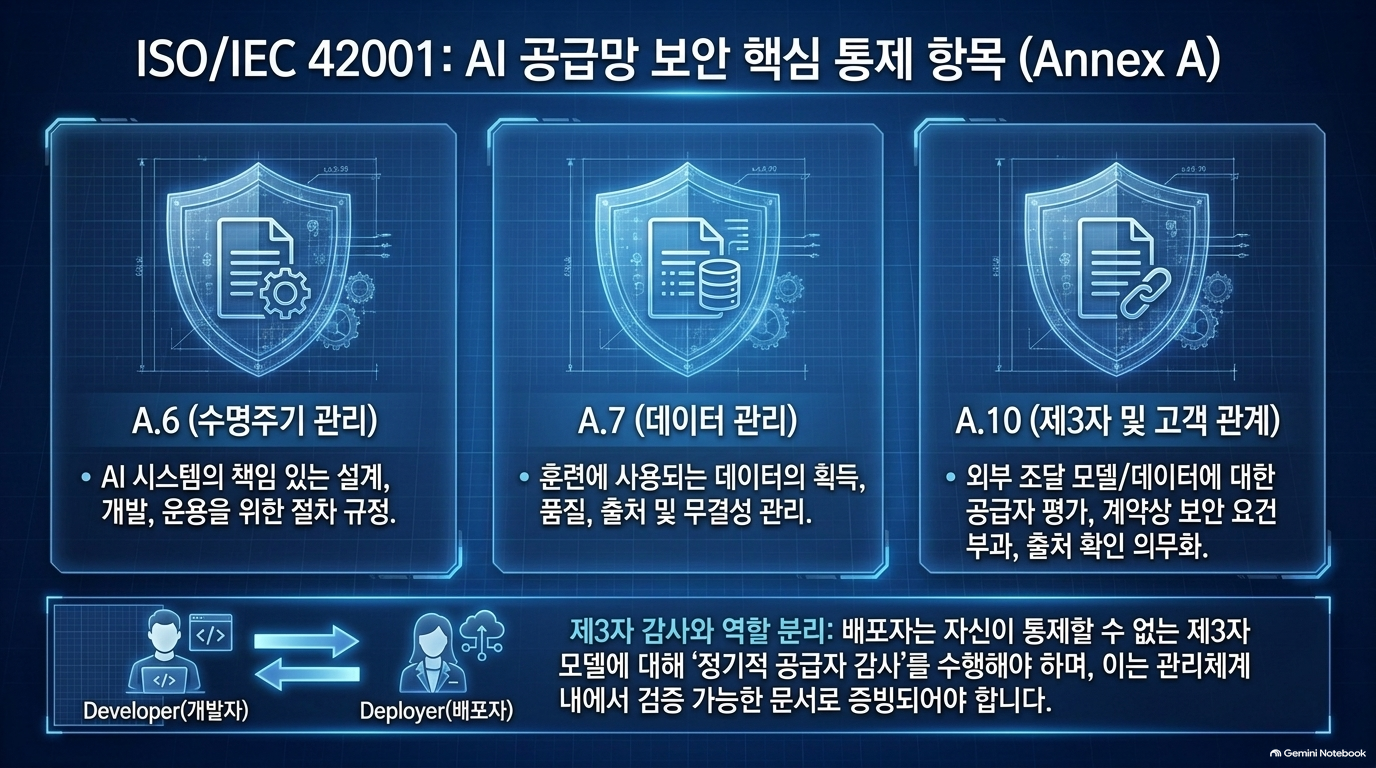
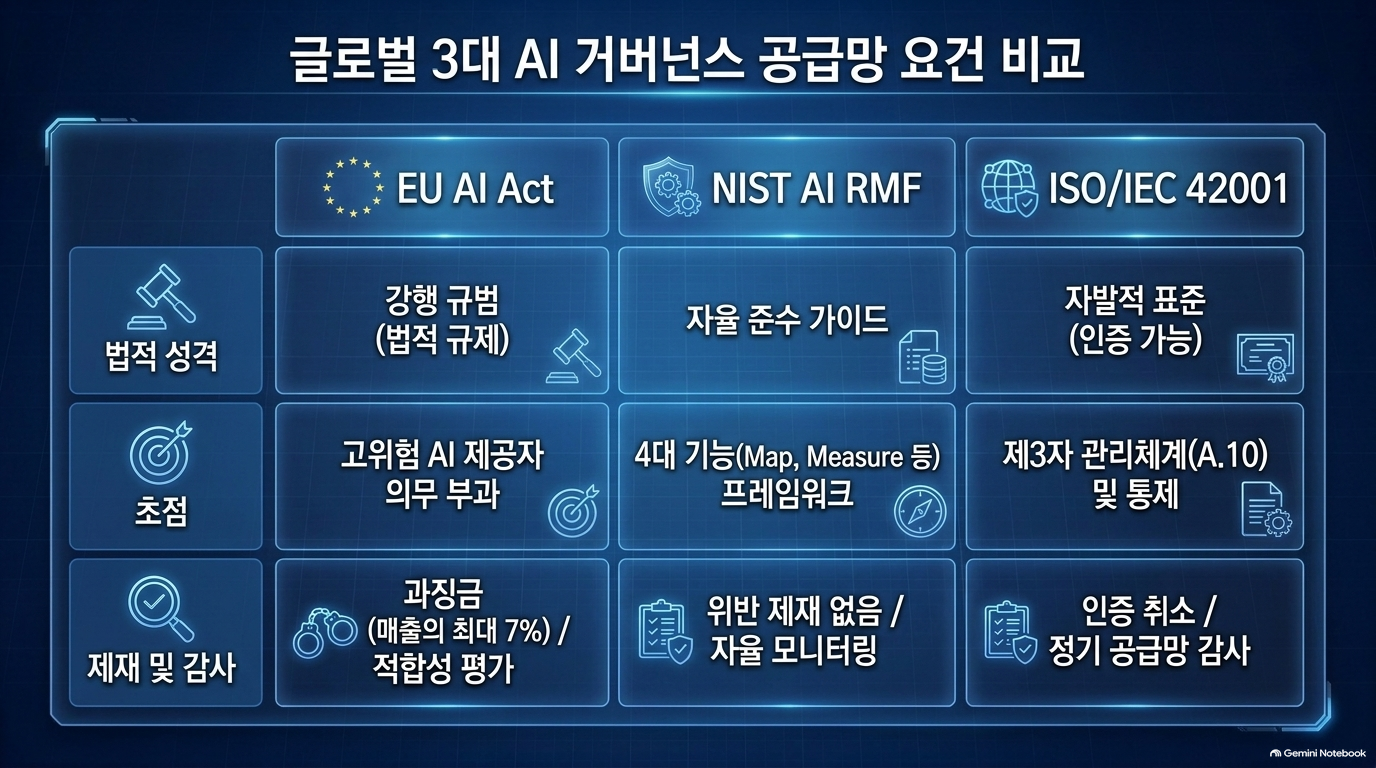
- ISO/IEC 42001의 수명주기(A.6), 데이터(A.7), 제3자 관계(A.10)를 관리체계의 축으로 삼되, 이 표준이 악성 모델 탐지 기술을 직접 제공하는 것은 아니다라고 설명합니다(33~34쪽).
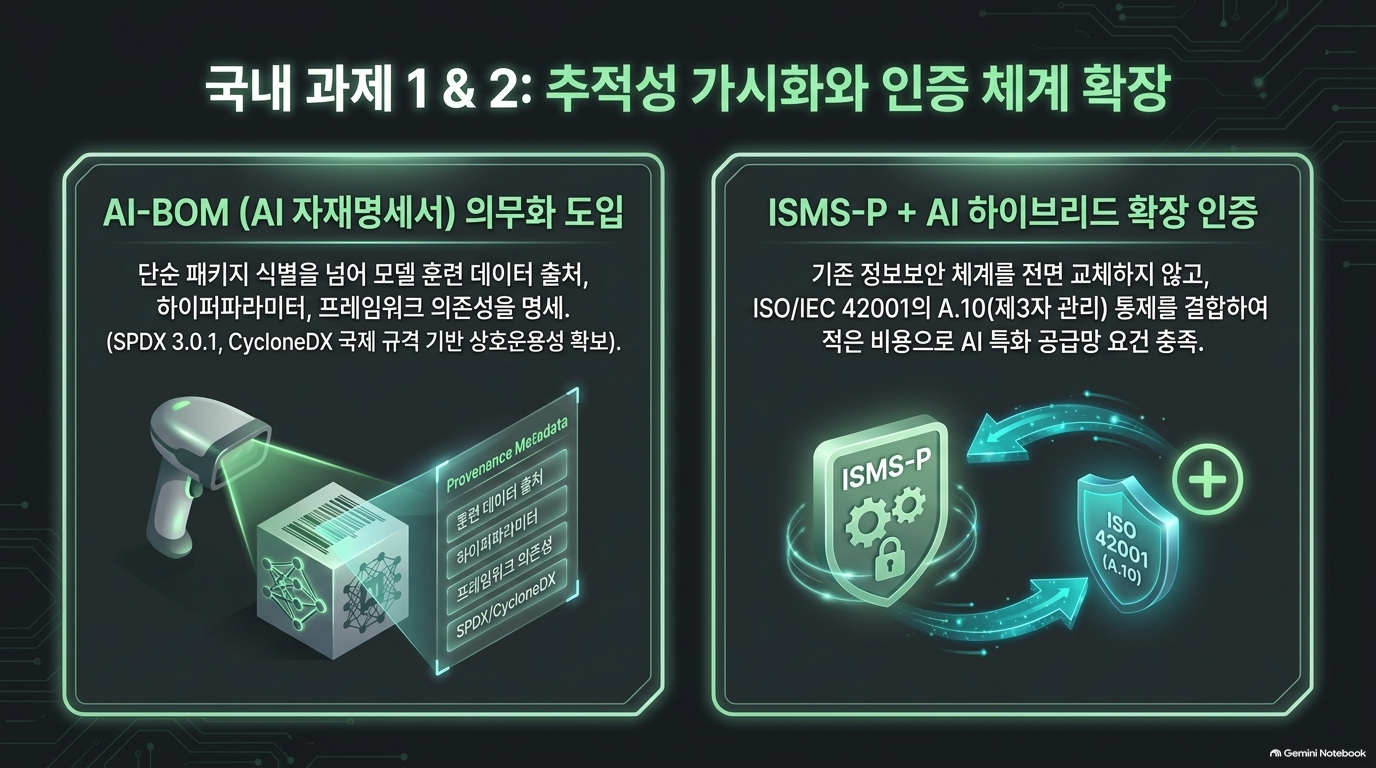
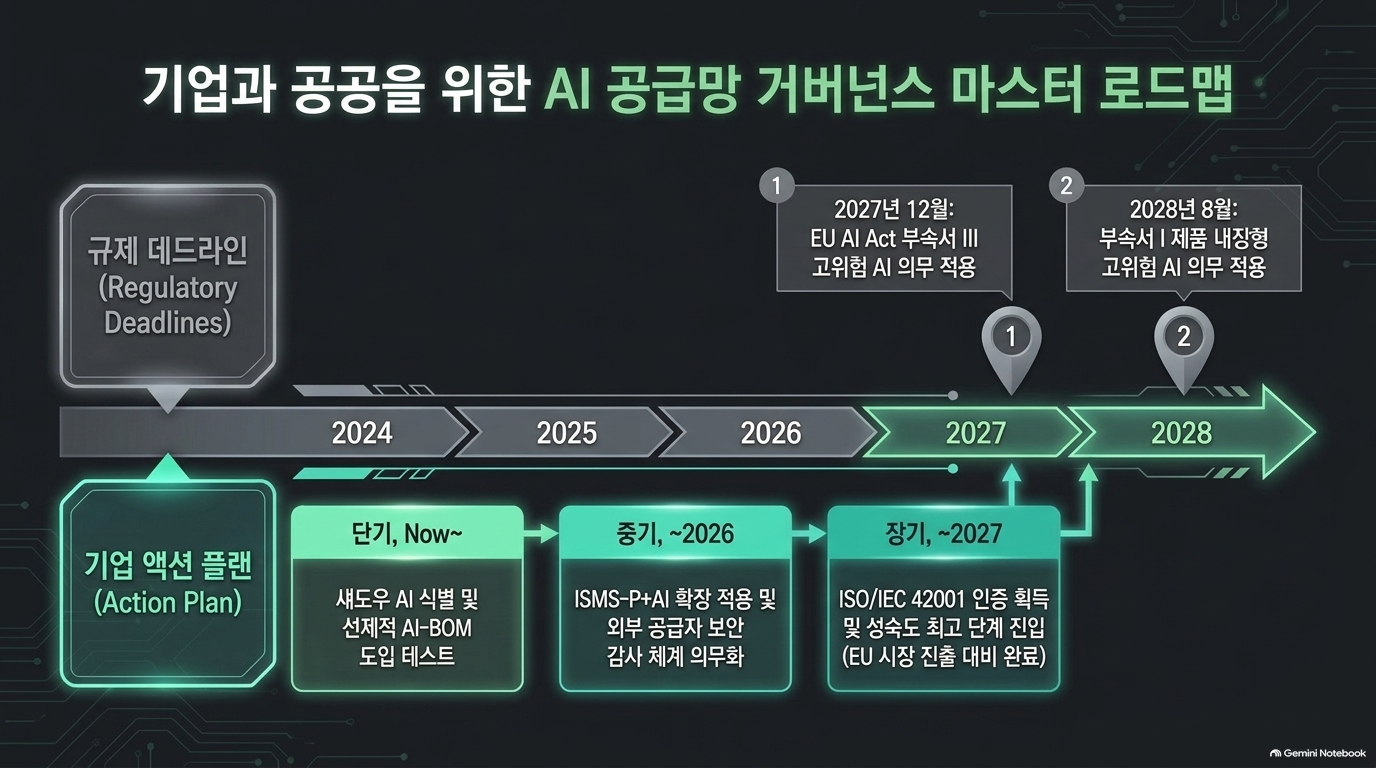
- 국내 대응안으로 AI-BOM, ISMS-P+AI 확장 인증, AI-CERT, 보안 성숙도 진단을 제안합니다(39~40쪽). 이는 현행 확정 의무 목록이 아니라 저자의 정책 제안입니다.
실무적으로 유용한 점과 보완점
| 판단 | 내용 | 근거 |
| 활용 가치 높음 | AI-BOM을 단순 목록이 아니라 모델·데이터셋·버전·출처·의존관계의 추적 수단으로 제시합니다. 공공 AI 조달·운영의 증적 항목을 설계하는 출발점으로 적합합니다. | 39쪽 |
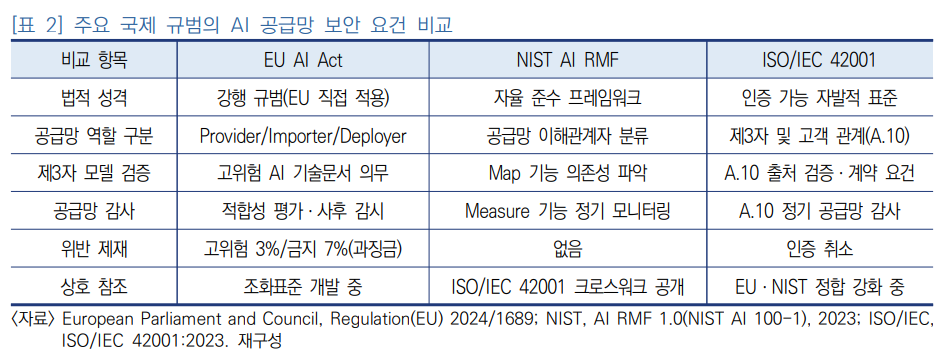
| [보완 필요] 통제의 실행 기준 | [출처] ‘출처 검증’, ‘무결성 확인’, ‘정기 감사’의 주체·주기·합격기준·예외 처리·증적 보존기간이 제시되지 않습니다. 따라서 이 문서만으로 제안요청서의 검수 기준이나 감리 판정 기준을 확정하기는 어렵습니다. | 34쪽, 37쪽 표 2, 39~40쪽 |
| [보완 필요] 관리체계와 기술 검증 분리 | ISO/IEC 42001 인증 또는 AI-BOM 보유만으로 백도어·데이터 오염이 탐지된다고 해석하면 안 됩니다. 문서도 42001을 탐지 기술이 아닌 위험관리 기반으로 설명합니다. 별도의 안전한 파일 로딩, 격리 시험, 데이터 검증, 운영 모니터링이 필요합니다. | 30쪽, 34쪽 |
| [확인 필요] 법·제도 서술 | EU 고위험 AI 의무의 연기 일정(35쪽), 국내 ISMS-P 의무화·과징금의 대상과 시행일(38쪽)은 적용 여부를 바꾸는 주장입니다. 이번 분석에서는 해당 개정 법령의 최종 공포문·적용 조항까지 독립 확인하지 못했습니다. 계약·감리 기준에 인용하기 전 EU 관보와 국내 법령 원문으로 재확인해야 합니다. | 35쪽, 38쪽 |
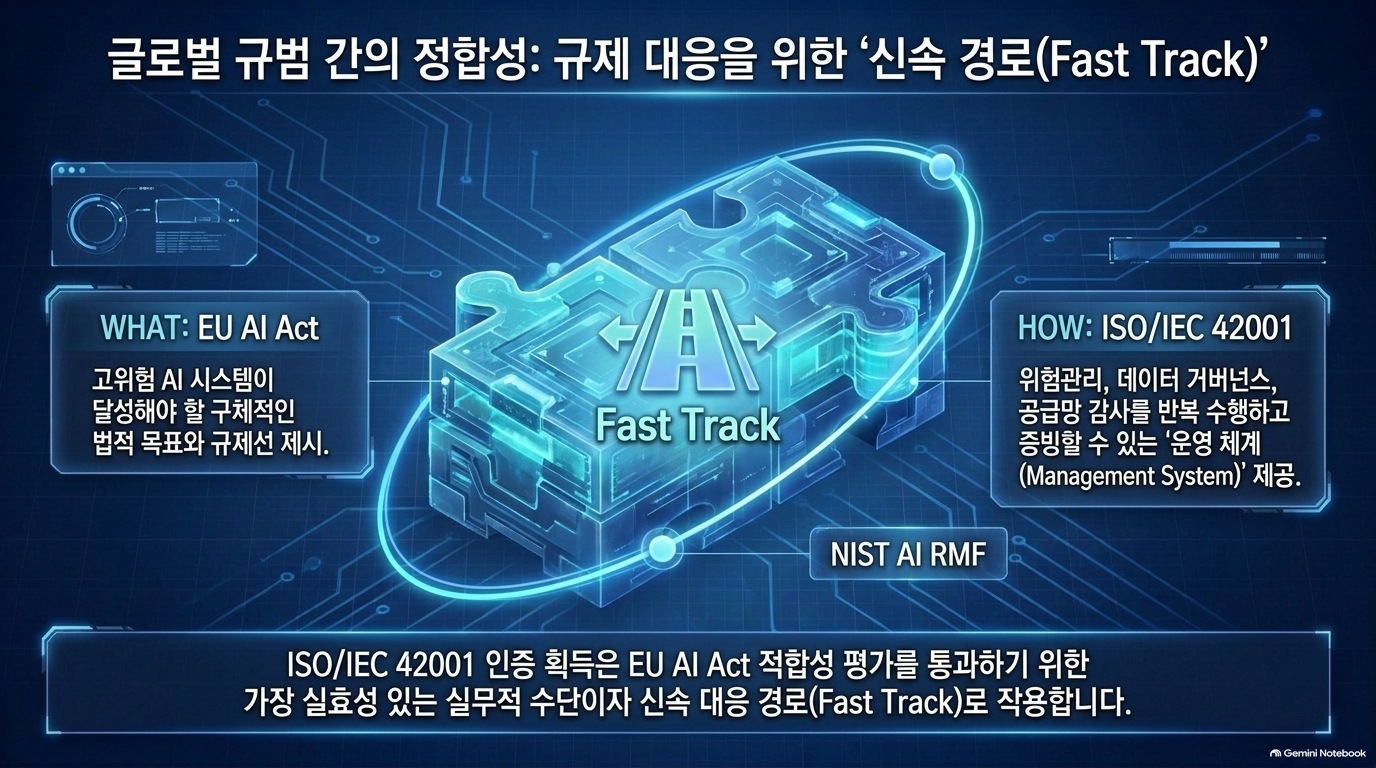
| [확인 필요] 규범 간 대응 관계 | 42001 인증이 EU AI Act 준수의 ‘신속 경로’가 될 수 있다는 전망은 법적 적합성의 자동 인정과 다릅니다. 문서도 면책 수단은 아니라고 적습니다. 표 2의 ‘A.10 정기 공급망 감사’ 등 요약은 표준 원문에서 필수 통제의 정확한 범위를 대조할 필요가 있습니다. | 36~37쪽 |
공공 AI 사업에 옮길 때의 우선순위
- 높음 — 구성요소 대장 확정: 사용 데이터셋·모델·패키지·외부 API별 공급자, 버전, 출처, 사용권한, 해시, 갱신 책임자를 기록하고 실제 배포물과 대사합니다.
- 높음 — 반입·변경 검증: 외부 모델 파일의 안전한 로딩 방식, 패키지 고정·서명/해시 확인, 데이터 수집·가공 이력 및 오염 검사 결과를 인수 증적으로 요구합니다.
- 높음 — 공급자 책임 계약화: 사고 통지, 취약점·모델 교체, 데이터 재사용, 하위 공급자 변경, 감사자료 제공 범위와 기한을 명시합니다.
- 중간 — 지속 운영: 신규 버전·공급자 변경 때 AI-BOM을 갱신하고 재검증하며, 이상 출력·침해 징후의 대응 및 복구 절차를 시험합니다.
728x90
반응형
'07.AI > 9. AI Safety' 카테고리의 다른 글
| AI 안전성 - AI 정렬(alignment), 누구를 위한 정렬인가? (0) | 2026.09.23 |
|---|---|
| LLM - 검색 증강 생성 (RAG) - 문서는 보존하고, 인덱스 키만 진화 (0) | 2026.09.21 |
| AI 안전성 - AI 시대 사이버 위험 대응: 침해 경로의 대규모 자동화와 공공-민간 공동방어 전략 (0) | 2026.09.20 |
| AI 안전성 - GPT-6 Astra 와 HuggingFace 해킹 사건 (0) | 2026.09.14 |
| AI 안전성 - 재구성 : GPT-5.6 Sol - HuggingFace 해킹 사건 (0) | 2026.09.05 |