에이전트 AI - Meta, Muse :AI 에이전트의 서비스 연결과 실행 범위를 구분한 생태계 분석
https://fundaai.substack.com/p/deepmeta-muse-the-software-companies
2026.9.29
[Deep|Meta Muse: The Software Companies Behind Its Actions (Part 1: Public Companies)]
제공된 문서는 AI 에이전트인 뮤즈(Muse)가 사용자 요청을 처리하기 위해 다양한 외부 소프트웨어 서비스와 어떻게 연동되는지를 분석한 연구 보고서입니다. 이 문서는 사용자의 의도 파악부터 서비스 선택, 보안 승인, 그리고 외부 API 실행에 이르는 표준화된 작업 흐름을 단계별로 상세히 설명하고 있습니다. 또한, 트월리오(Twilio), 오픈테이블(OpenTable), 스포티파이(Spotify) 등 다양한 상장 기업들의 제품과 플랫폼이 뮤즈 생태계 안에서 어떻게 활용될 수 있는지 카테고리별로 분류하여 보여줍니다. 궁극적으로 이 분석의 목적은 AI 플랫폼이 기존의 커뮤니케이션, 생산성, 엔터테인먼트 도구들과 연결되는 방식을 추적함으로써 소프트웨어 시장에서의 잠재적 수혜 구조를 명확히 드러내는 것입니다.
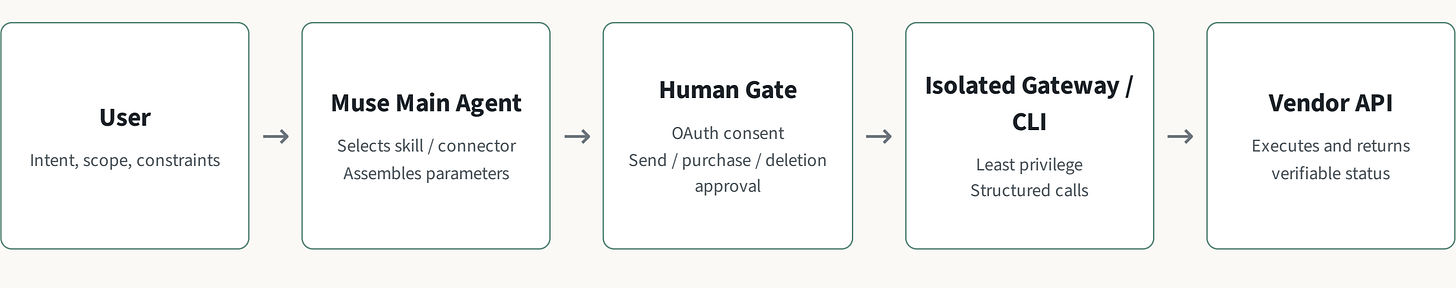
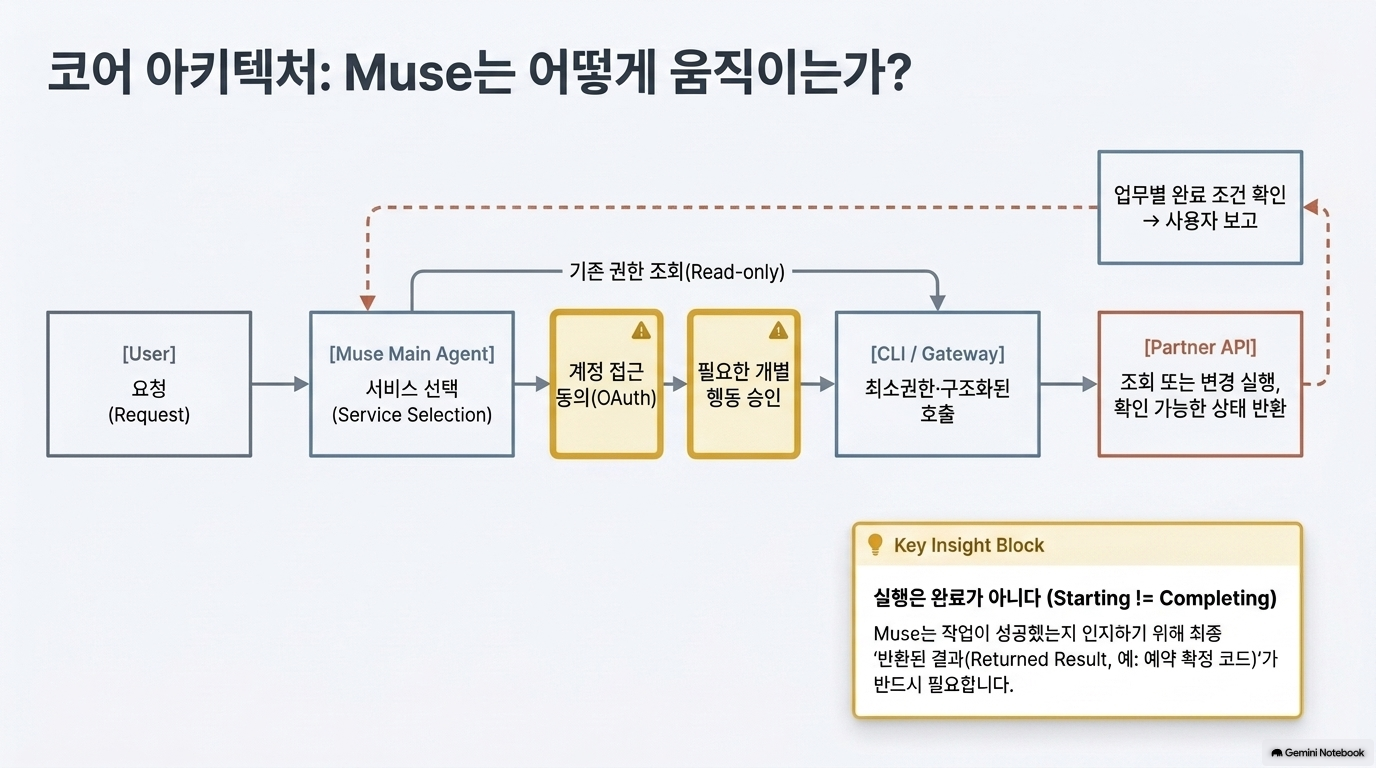
이 그림은 사용자의 자연어 요청이 외부 서비스의 실제 실행으로 이어지는 과정을 보여줍니다.
사용자가 목적과 조건을 제시 → AI가 실행 방법을 구성 → 필요한 사용자 동의·승인 → 제한된 실행 통로 → 외부 서비스가 처리하고 결과 반환
핵심은 AI가 실행을 계획하는 역할, 사람이 권한과 중요한 행동을 승인하는 역할, 외부 서비스가 실제로 처리하는 역할을 구분했다는 점입니다.
1. User — 사용자가 목적·범위·제약을 제시
그림 문구: Intent, scope, constraints
뜻: 의도, 수행 범위, 제약조건
사용자는 무엇을 원하는지뿐 아니라 어디까지 허용하는지도 제시합니다.
예를 들면 다음과 같습니다.
“내일 오후 회의 가능한 시간을 찾아 참석자에게 초대 메일을 보내줘. 외부인은 제외하고, 발송 전에 내용을 보여줘.”
- 의도: 회의 일정 조정
- 범위: 지정한 참석자의 일정과 초대 메일
- 제약: 외부인 제외, 발송 전 확인
해석: 사용자의 요청이 실행의 출발점이지만, 요청했다고 해서 모든 계정 접근이나 후속 행동을 무제한으로 허용한 것은 아닙니다.
2. Muse Main Agent — 실행할 도구를 선택하고 입력값을 구성
그림 문구:
Selects skill / connector — 스킬·커넥터 선택
Assembles parameters — 실행 매개변수 구성
Muse의 메인 에이전트는 사용자의 요청을 구체적인 도구 호출로 바꿉니다.
- 스킬: 업무 수행 절차나 규칙
- 커넥터: 외부 서비스와 연결하는 수단
- 매개변수: 수신자, 날짜, 본문, 대상 파일 등 실제 실행에 필요한 값
앞의 예라면 일정 조회 도구와 메일 도구를 선택하고, 참석자·시간 범위·메일 내용을 구성하는 단계입니다.
해석: AI는 여기서 ‘무엇을 어떻게 실행할지’를 결정합니다. 그러나 계획을 만들었다는 사실과 실행 권한을 얻었다는 사실은 다릅니다.
3. Human Gate — 계정 접근 동의와 중요 행동 승인
그림 문구:
OAuth consent — OAuth 접근 동의
Send / purchase / deletion approval — 발송·구매·삭제 승인
이 상자에는 성격이 다른 두 가지 통제가 들어 있습니다.
| 구분 | 무엇을 허용하는가 | 예시 |
| 계정 접근 동의 | 서비스의 특정 자원에 접근할 권한 | 일정 조회 권한 부여 |
| 행동 승인 | 구체적인 작업을 실제로 실행할 권한 | 지정한 수신자에게 해당 메일 발송 |
메일 계정에 접근하도록 허용했다고 해서 모든 메일 발송을 승인한 것은 아닙니다.
또한 이 단계는 매 호출마다 반드시 화면에 나타난다는 뜻으로 읽으면 안 됩니다. 기존에 부여한 권한이나 작업의 성격에 따라 필요한 동의·승인이 달라질 수 있습니다.
그림만으로 확인되지 않는 부분: 승인을 기술적으로 우회할 수 없는지, 승인 후 수신자·본문·금액이 바뀌면 재승인을 요구하는지는 표시되지 않습니다.
4. Isolated Gateway / CLI — 제한된 통로로 외부 명령 실행
그림 문구:
Least privilege — 최소권한
Structured calls — 구조화된 호출
AI가 외부 서비스에 접근할 때 사용하는 중간 실행 계층입니다.
- Gateway: 외부 요청을 중계하는 실행 통로
- CLI: 명령줄 인터페이스
- 최소권한: 업무에 필요한 범위만 허용
- 구조화된 호출: 자연어가 아니라 정해진 명령·필드·형식으로 요청 전달
예를 들어 “메일을 보내줘”라는 자연어 요청은 이 계층에서 수신자·제목·본문이 지정된 실행 명령으로 변환됩니다.
해석: 이 계층은 AI의 판단과 외부 시스템의 실행 사이에 통제 경계를 두려는 구조입니다.
다만 ‘Isolated’라는 표기만으로 샌드박스, 프로세스 격리, 네트워크 제한, 자격증명 보호가 모두 구현됐다고 단정할 수는 없습니다. 실제 격리 방식은 별도 기술 자료로 확인해야 합니다.
5. Vendor API — 외부 서비스가 처리하고 확인 가능한 상태 반환
그림 문구:
Executes and returns verifiable status
뜻: 실행하고 검증 가능한 상태를 반환
실제 메일 발송, 예약, 파일 변경 등은 해당 서비스의 API가 수행합니다.
여기서 중요한 단어는 ‘검증 가능한 상태’입니다.
- 예약 요청을 보낸 것과 예약이 확정된 것은 다릅니다.
- 메일 발송을 요청한 것과 발송이 완료된 것은 다릅니다.
- 삭제 명령이 접수된 것과 대상이 삭제된 것은 다릅니다.
따라서 에이전트는 단순히 호출했다는 이유로 성공을 선언하지 않고, 업무별 완료 조건을 충족하는 응답을 확인해야 합니다.
그림의 한계: 결과를 반환한다고 적혀 있지만, 반환 화살표와 별도의 결과 검증 단계는 그려져 있지 않습니다. 추가 조회로 상태를 재확인하는지, 오류·부분 실패를 어떻게 처리하는지도 알 수 없습니다.
이 그림을 정확히 읽는 방법
| 그림이 표현하는 것 | 그림만으로 입증되지 않는 것 |
| 사용자 요청을 실행 명령으로 바꾸는 흐름 | 실제 실행 성공률 |
| 사용자 동의·승인 지점 | 승인 우회 방지의 구현 수준 |
| 최소권한·격리라는 설계 방향 | 권한 및 격리 설정의 적정성 |
| 외부 API의 실행과 상태 반환 | 모든 작업의 최종 상태 재검증 |
| 순차적인 정상 실행 경로 | 실패·재시도·중복 실행·복구 경로 |
한 문장으로 정리
“AI가 실행 내용을 구성하되, 필요한 사람의 승인과 제한된 실행 통로를 거쳐 외부 서비스가 처리하고, 확인 가능한 결과를 받아야 한다”는 개념도입니다.
감리 관점에서는 각 상자의 존재보다 사용자가 승인한 내용과 실제 실행 내용이 일치하는지, 권한이 실제로 제한되는지, 완료 결과를 증거로 확인하는지가 핵심 검증 대상입니다.
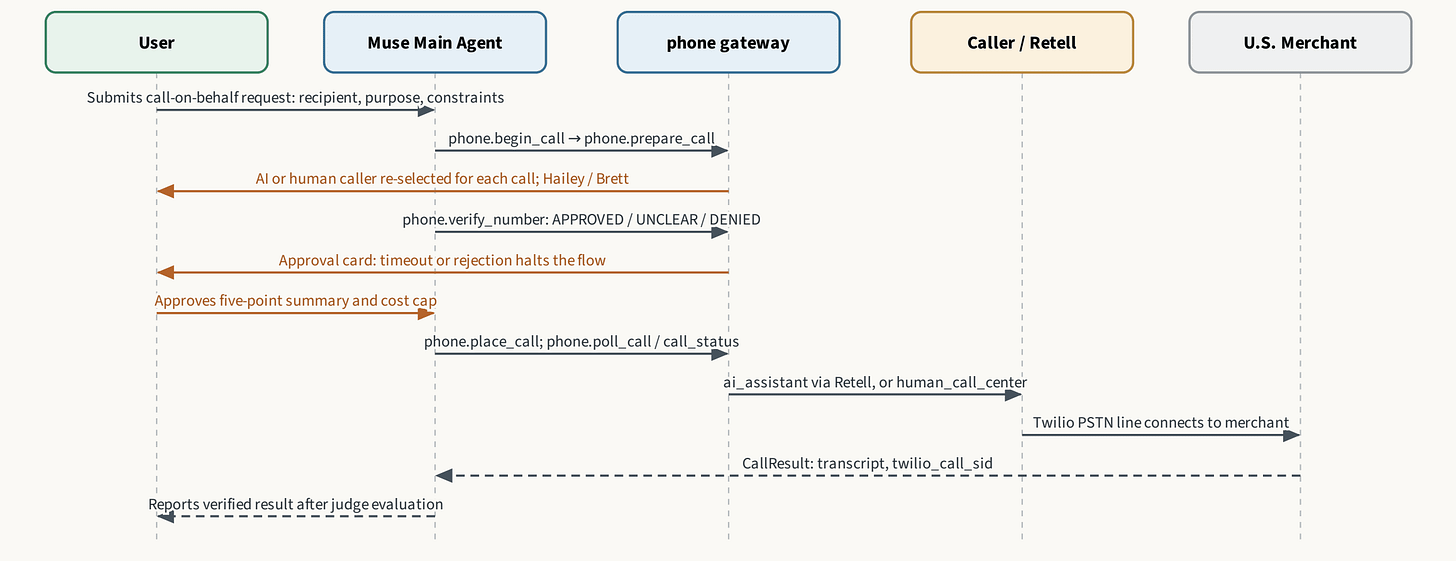
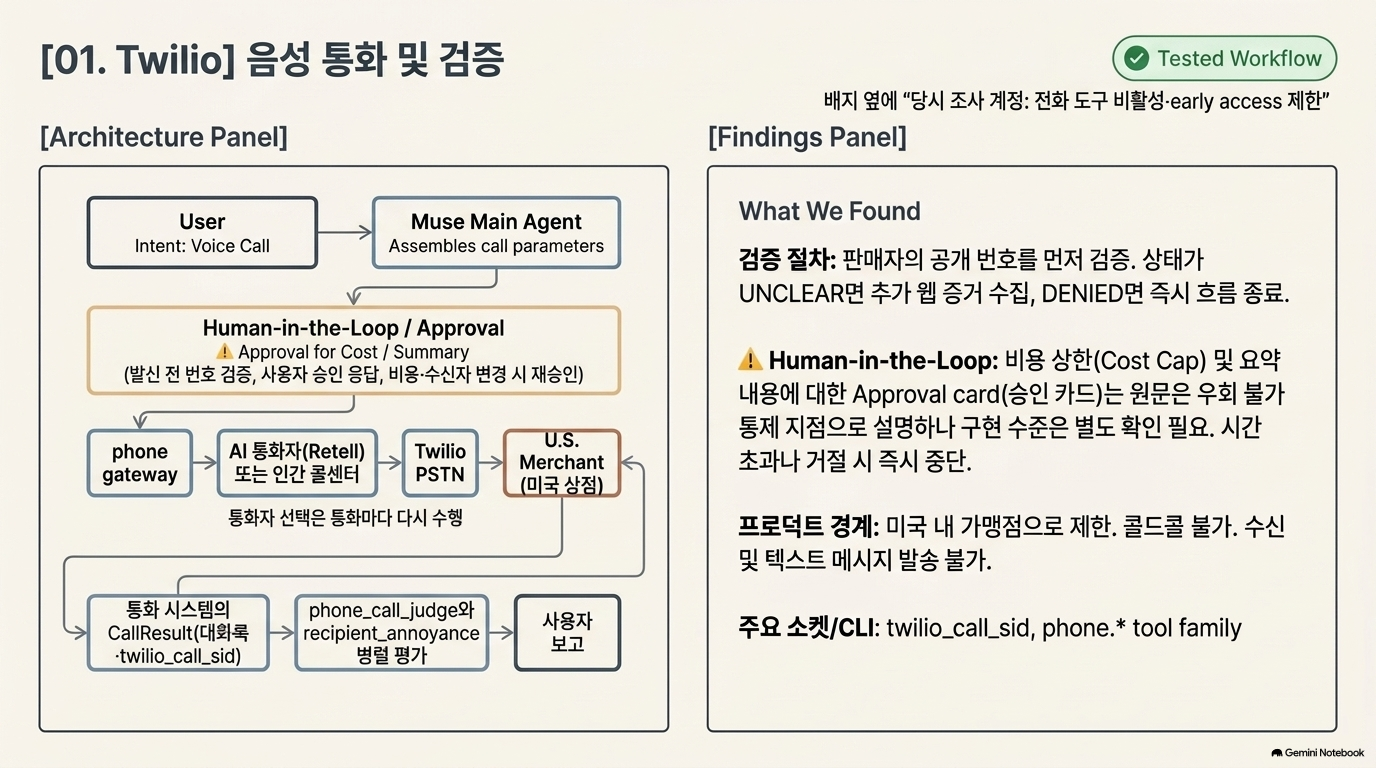
1. 참여자별 역할
| 참여자 | 역할 |
| User | 대리 통화를 요청하고 실행 내용·비용 한도를 승인하는 사용자 |
| Muse Main Agent | 요청을 해석하고 통화 도구를 호출하며 결과를 보고하는 에이전트 |
| phone gateway | 통화 준비·번호 검증·승인·발신·상태 조회를 연결하는 실행 계층 |
| Caller / Retell | 실제 대화를 수행하는 AI 통화 시스템 또는 인간 상담원 |
| U.S. Merchant | 전화를 받는 미국 상점 |
중요한 역할 구분: Muse Main Agent가 업무를 조정하고, AI 또는 인간 통화자가 대화를 수행하며, 그림에서는 Twilio의 전화망 연결을 통해 상점에 연결됩니다.
2. 단계별 흐름
① 사용자가 대리 통화를 요청
그림 문구:
Submits call-on-behalf request: recipient, purpose, constraints
사용자가 Muse에 다음 정보를 전달합니다.
- Recipient: 통화 대상
- Purpose: 통화 목적
- Constraints: 허용 범위·제약조건
예를 들어 “식당에 전화해서 오늘 저녁 예약 가능 여부를 물어봐. 예약금이 필요하면 결제하지 말고 알려줘”와 같은 요청입니다. 이 예시는 설명용이며 그림에 제시된 실제 사례는 아닙니다.
② Muse가 통화를 준비
그림 문구:
phone.begin_call → phone.prepare_call
Muse가 phone gateway에 통화 시작·준비 절차를 요청합니다.
여기서 ‘통화 시작’은 바로 상대방에게 전화를 건다는 뜻으로 읽으면 안 됩니다. 실제 발신을 나타내는 phone.place_call은 뒤의 승인 단계 이후에 등장합니다.
③ 통화마다 AI 또는 인간 통화자를 다시 선택
그림 문구:
AI or human caller re-selected for each call; Hailey / Brett
그림은 통화마다 AI 또는 인간 통화자를 다시 선택한다고 설명합니다. Hailey / Brett이라는 이름도 표시하지만, 각 이름이 어떤 통화 방식에 대응하는지는 그림만으로 알 수 없습니다.
의미: Muse가 직접 음성 대화를 수행하는 하나의 고정 경로만 있는 것이 아니라, 별도의 통화 수행자를 선택하는 구조입니다.
④ 전화번호 검증
그림 문구:
phone.verify_number: APPROVED / UNCLEAR / DENIED
Muse가 전화번호 검증을 요청하며, 결과는 세 가지로 구분됩니다.
| 결과 | 의미 |
| APPROVED | 번호 검증에서 허용 판정 |
| UNCLEAR | 판단 근거가 불충분하거나 불명확 |
| DENIED | 허용되지 않는 대상으로 판정 |
앞서 확인한 원문에서는 UNCLEAR이면 추가 웹 근거가 필요하고, DENIED이면 흐름을 종료한다고 설명했습니다.
주의: 이 단계의 APPROVED는 번호 검증 결과입니다. 다음 단계의 사용자 실행 승인과는 다릅니다.
⑤ 사용자에게 승인 카드를 제시
그림 문구:
Approval card: timeout or rejection halts the flow
phone gateway에서 사용자에게 승인 카드를 제시합니다.
- 사용자가 거절하면 중단
- 승인 대기 시간이 초과돼도 중단
즉, 그림은 미응답을 승인으로 간주하지 않는 흐름을 표현합니다.
⑥ 사용자가 통화 요약과 비용 한도를 승인
그림 문구:
Approves five-point summary and cost cap
사용자가 다섯 항목으로 구성된 요약과 비용 상한을 승인한 뒤 실행이 이어집니다.
다만 다섯 항목의 구체적인 내용은 이 그림에 표시되어 있지 않습니다. 수신자·목적·제약 등이 포함될 것으로 추측할 수는 있지만, 그림의 확인 사실로 단정해서는 안 됩니다.
핵심: 단순히 “전화 기능 사용에 동의”하는 것이 아니라, 이번 통화의 구체적인 실행 내용과 비용 범위를 승인하는 단계입니다.
⑦ 발신하고 진행 상태를 조회
그림 문구:
phone.place_call; phone.poll_call / call_status
Muse가 phone gateway에 실제 발신을 요청하고 통화 상태를 조회합니다.
- phone.place_call: 발신 요청
- phone.poll_call / call_status: 진행·종료 상태 확인
의미: 발신 요청을 보낸 순간에 업무 완료로 판단하지 않고, 후속 상태를 확인하는 구조입니다.
⑧ AI 또는 인간 통화자가 상점에 전화
그림 문구:
ai_assistant via Retell, or human_call_center
Twilio PSTN line connects to merchant
두 가지 통화 수행 경로가 표시됩니다.
- Retell을 통한 AI 통화
- 인간 콜센터 통화
그 다음 Twilio의 PSTN, 즉 일반 전화망 연결을 통해 미국 상점에 연결됩니다.
이를 역할별로 정리하면 다음과 같습니다.
Muse: 업무 조정 → Caller/Retell: 대화 수행 → Twilio: 전화망 연결 → 상점: 응대
따라서 Retell과 Twilio는 그림에서 같은 역할을 맡는 것이 아닙니다.
⑨ 통화 결과를 반환
그림 문구:
CallResult: transcript, twilio_call_sid
통화 결과에는 다음 정보가 표시됩니다.
- transcript: 통화 대화록
- twilio_call_sid: Twilio 통화 식별자
통화 식별자는 해당 통화를 추적하는 데 유용하지만, 식별자가 있다는 사실만으로 예약·문의 등 사용자의 목적이 달성됐다고 판단할 수는 없습니다. 대화 내용과 실제 처리 결과를 확인해야 합니다.
또한 그림의 결과 화살표가 상점 쪽에서 Muse까지 길게 이어진다고 해서, 상점이 직접 대화록과 Twilio 식별자를 생성한다는 뜻은 아닙니다. 중간 통화 시스템의 결과 반환 과정을 간략화한 표현으로 읽는 것이 타당합니다.
⑩ 평가 후 사용자에게 결과 보고
그림 문구:
Reports verified result after judge evaluation
Muse는 통화 결과를 평가한 뒤 사용자에게 보고합니다.
앞서 확인한 원문에서는 통화 후 phone_call_judge와 recipient_annoyance를 병렬 수행한다고 설명했습니다. 다만 이 그림에는 두 평가의 세부 흐름이나 판정 기준은 생략되어 있습니다.
해석: “통화가 연결됐다”와 “사용자가 요청한 업무가 완료됐다”를 구분하려는 단계입니다. 다만 평가기를 거쳤다는 사실 자체가 결과의 정확성을 보장하는 것은 아닙니다.
3. 이 그림에서 가장 중요한 통제 지점
| 통제 지점 | 목적 | 별도로 확인할 사항 |
| 전화번호 검증 | 부적절한 대상에 대한 발신 방지 | 검증 근거·오판 처리 |
| 사용자 승인 | 통화 내용과 비용에 대한 통제 | 승인 내용과 실제 실행의 일치 |
| 거절·시간 초과 시 중단 | 무승인 실행 방지 | 실제 중단 처리와 예외 경로 |
| 통화 상태 조회 | 발신 요청과 통화 완료 구분 | 연결 실패·타임아웃 처리 |
| 결과 평가 | 업무 달성 여부 확인 | 평가 기준·오판·독립적 확인 |
| 통화 식별자·대화록 | 추적성과 사후 검토 | 기록 보관·접근권한·개인정보 보호 |
종합 해석
이 그림은 ‘AI가 알아서 전화한다’는 단순한 구조가 아니라, 대상 검증과 구체적인 사용자 승인을 거쳐 통화하고, 기록과 평가를 기반으로 결과를 보고하는 통제된 대리 통화 구조입니다.
다만 이것은 실행 절차를 표현한 그림이지 운영 가능성을 입증하는 자료는 아닙니다. 앞서 확인한 원문도 전화 도구가 당시 조사 계정에서는 early access로 제한되어 코드는 존재하지만 런타임에서 활성화되지 않았다고 명시했습니다.
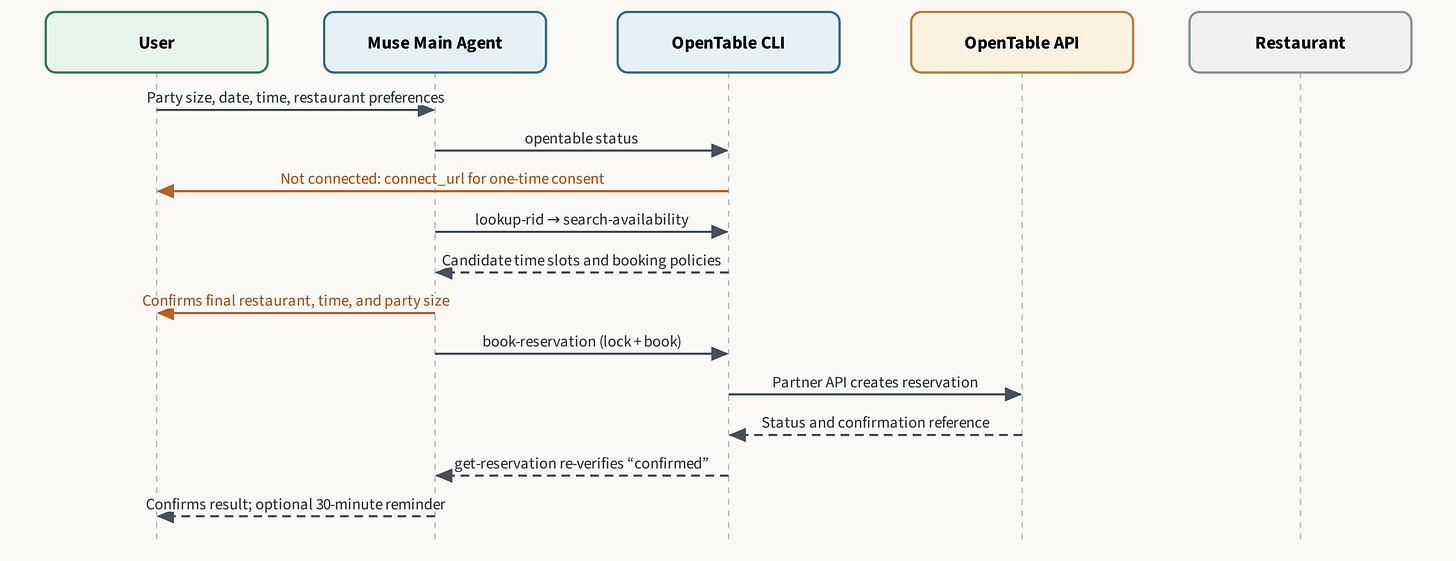
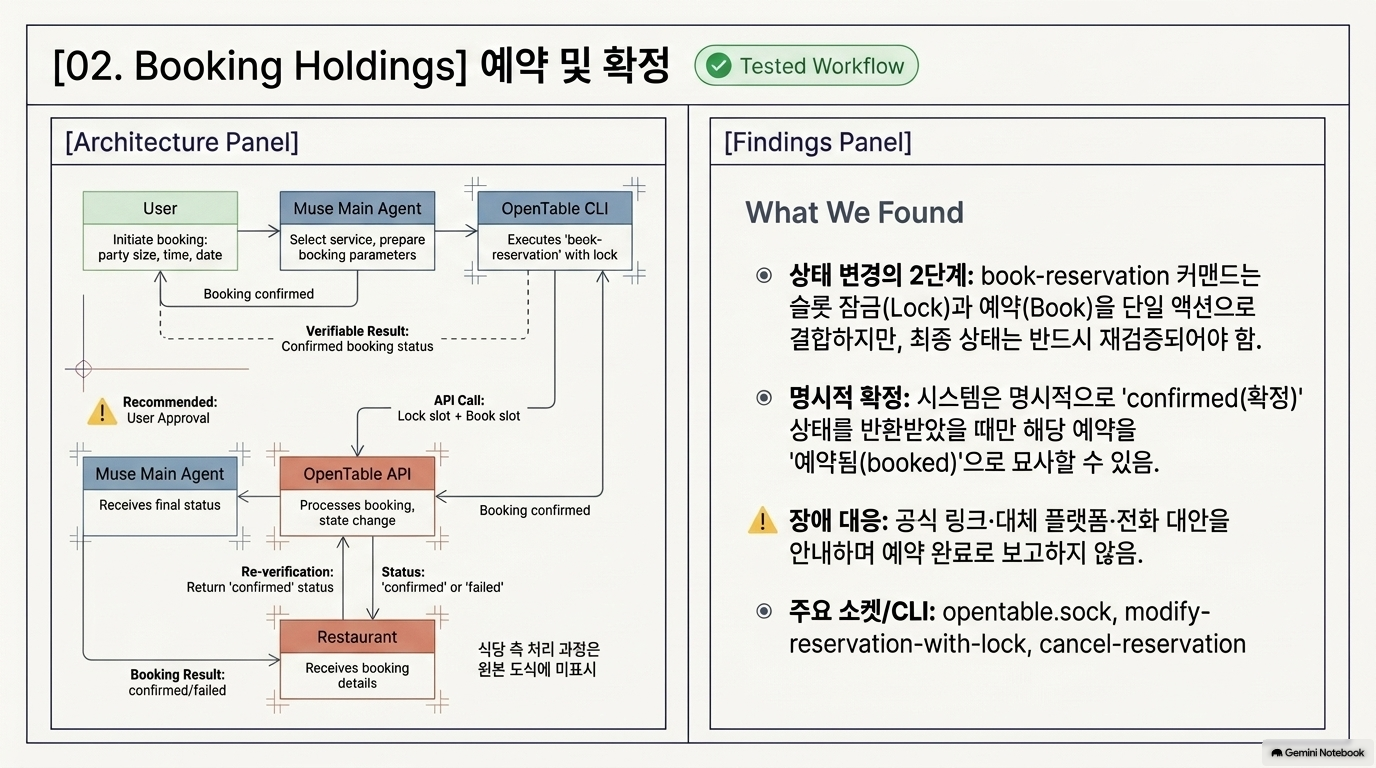
이 그림은 Muse가 OpenTable을 통해 식당을 검색하고 예약한 뒤, 실제 확정 상태를 다시 확인하는 과정을 나타낸 시퀀스 다이어그램입니다.
예약 조건 입력 → 계정 연결 확인 → 예약 가능 시간 조회 → 최종 조건 확인 → 슬롯 잠금·예약 → 확정 상태 재검증 → 사용자에게 결과 안내
핵심은 “예약 요청을 보냈다”와 “예약이 확정됐다”를 구분한다는 점입니다. 위에서 아래로 시간이 흐르며, 실선은 주로 요청·안내, 점선은 결과 반환을 나타냅니다.
1. 참여자별 역할
| 참여자 | 역할 |
| User | 인원·날짜·시간·식당 선호를 제공하고 최종 예약 조건을 확인 |
| Muse Main Agent | 요청 해석, 검색·예약 도구 호출, 결과 확인과 안내 |
| OpenTable CLI | Muse의 명령을 OpenTable 기능으로 연결하는 명령줄 인터페이스 |
| OpenTable API | 예약을 생성하고 상태·확인 참조값을 반환하는 서비스 |
| Restaurant | 예약 대상 식당 |
주의: Restaurant 열은 있지만 실제 메시지는 연결되어 있지 않습니다. 따라서 이 그림은 OpenTable을 통한 예약 처리를 보여줄 뿐, 식당 직원의 별도 확인이나 식당 내부 시스템으로의 전달 과정까지 보여주지는 않습니다.
2. 단계별 설명
① 사용자가 예약 조건을 입력
그림 문구: Party size, date, time, restaurant preferences
사용자는 예약 인원, 날짜, 시간, 식당 선호를 Muse에 전달합니다.
예를 들어 “금요일 저녁 7시, 4명, 이탈리안 식당”과 같은 조건입니다. 이 단계는 검색 조건 제시이며, 특정 식당의 예약이 확정된 상태는 아닙니다.
② OpenTable 연결 상태 확인
그림 문구: opentable status
Muse가 CLI를 통해 계정 연결 상태를 확인합니다.
연결되어 있지 않으면 다음 경로가 표시됩니다.
Not connected: connect_url for one-time consent
사용자에게 연결 URL을 제공하고 계정 연결 동의를 받는 흐름입니다. 이미 연결되어 있다면 이 절차는 필요하지 않을 수 있습니다.
중요한 구분: 계정 연결 동의는 서비스 접근을 허용하는 것이며, 이번 예약의 최종 조건을 확인하는 것과는 별개입니다.
③ 식당 식별과 예약 가능 시간 검색
그림 문구: lookup-rid → search-availability
먼저 식당의 식별자를 찾고, 해당 식당의 예약 가능 여부를 조회합니다.
반환되는 정보는 다음과 같습니다.
Candidate time slots and booking policies
- 예약 가능한 시간 후보
- 예약 정책
해석: Muse는 사용자의 선호와 실제 가능한 시간을 비교할 수 있습니다. 이때 표시된 시간은 예약 후보이지, 아직 확보된 예약은 아닙니다.
④ 최종 식당·시간·인원 확인
그림 문구: Confirms final restaurant, time, and party size
검색 후 실제 예약할 식당·시간·인원을 확인하는 단계입니다.
다만 그림의 화살표 방향에 모호함이 있습니다. 화살표는 Muse에서 사용자 쪽으로 향하므로, 엄밀하게는 ‘최종 조건을 사용자에게 제시하거나 확인을 요청하는 메시지’로 읽힙니다. 사용자가 승인해서 Muse로 돌려주는 응답 화살표는 생략되어 있습니다.
따라서 이 그림만으로 사용자 승인 응답이 구현되어 있다고 단정할 수는 없습니다. 승인 절차를 명확히 표현하려면 다음처럼 왕복 메시지를 그리는 것이 좋습니다.
Muse → 사용자: 최종 예약 조건 확인 요청
사용자 → Muse: 승인 또는 수정 요청
⑤ 슬롯 잠금과 예약 실행
그림 문구: book-reservation (lock + book)
Muse가 CLI에 예약 명령을 보냅니다. 그림에서는 슬롯 잠금과 예약을 하나의 동작으로 묶어 표현합니다.
- Lock: 선택한 시간 슬롯 확보를 위한 잠금
- Book: 예약 생성
이후 CLI가 API에 요청합니다.
Partner API creates reservation
주의: lock + book이라는 표현만으로 완전한 원자성, 중복 예약 방지, 잠금 만료 정책까지 보장된다고 볼 수는 없습니다. 그 구현은 그림에 없습니다.
⑥ 예약 상태와 확인 참조값 반환
그림 문구: Status and confirmation reference
OpenTable API가 CLI에 예약 상태와 확인 참조값을 반환합니다.
여기서도 응답을 받았다는 사실 자체가 최종 성공은 아닙니다. 응답 상태가 무엇인지 확인해야 합니다.
⑦ 예약 상태를 다시 조회해 confirmed 확인
그림 문구: get-reservation re-verifies “confirmed”
예약 생성 응답 이후, 예약을 다시 조회해 confirmed, 즉 확정 상태인지 재검증하는 단계입니다.
이 그림에서 가장 중요한 부분입니다.
| 단계 | 의미 |
| 예약 가능 시간 조회 | 예약할 수 있는 후보를 발견 |
| 예약 명령 실행 | 예약 생성을 요청 |
| 상태·참조값 반환 | 요청 처리 결과를 수신 |
| confirmed 재검증 | 최종 확정 상태를 확인 |
다만 그림은 재검증을 결과 화살표의 문구로 요약하고 있으며, 별도의 조회 요청과 API 응답까지 모두 그리지는 않았습니다.
⑧ 사용자에게 결과 안내와 선택적 알림
그림 문구: Confirms result; optional 30-minute reminder
Muse가 확인된 예약 결과를 사용자에게 안내하고, 선택적으로 30분 전 알림을 제공하는 것으로 읽힙니다.
다만 그림에는 알림을 등록하는 별도 도구나 스케줄러가 없습니다. 따라서 이 문구만으로 알림이 실제 등록됐거나 발송이 보장된다고 볼 수는 없습니다.
3. 이 그림에서 주목할 통제와 한계
| 핵심 요소 | 그림의 의미 | 추가 확인할 사항 |
| 계정 연결 | 미연결 시 사용자 동의 절차 | 실제 접근 권한 범위 |
| 최종 조건 확인 | 식당·시간·인원 확인 | 사용자 승인 응답과 기록 |
| 슬롯 잠금·예약 | 선택한 슬롯의 예약 실행 | 잠금 만료·중복 실행 방지 |
| 확정 상태 재검증 | 요청과 완료를 구분 | 미확정·실패 시 처리 |
| 예약 결과 안내 | 검증 후 사용자에게 보고 | 실제 조회 결과와 안내 내용의 일치 |
| 선택적 알림 | 예약 후 편의 기능 | 알림 등록 성공 여부 |
그림에는 연결 실패, 예약 경쟁으로 인한 슬롯 소진, 타임아웃, 재시도, 변경·취소의 경로는 생략되어 있습니다. 따라서 전체 운영 절차라기보다 정상 예약 흐름을 중심으로 한 개념도입니다.
분석 범위와 핵심 결론
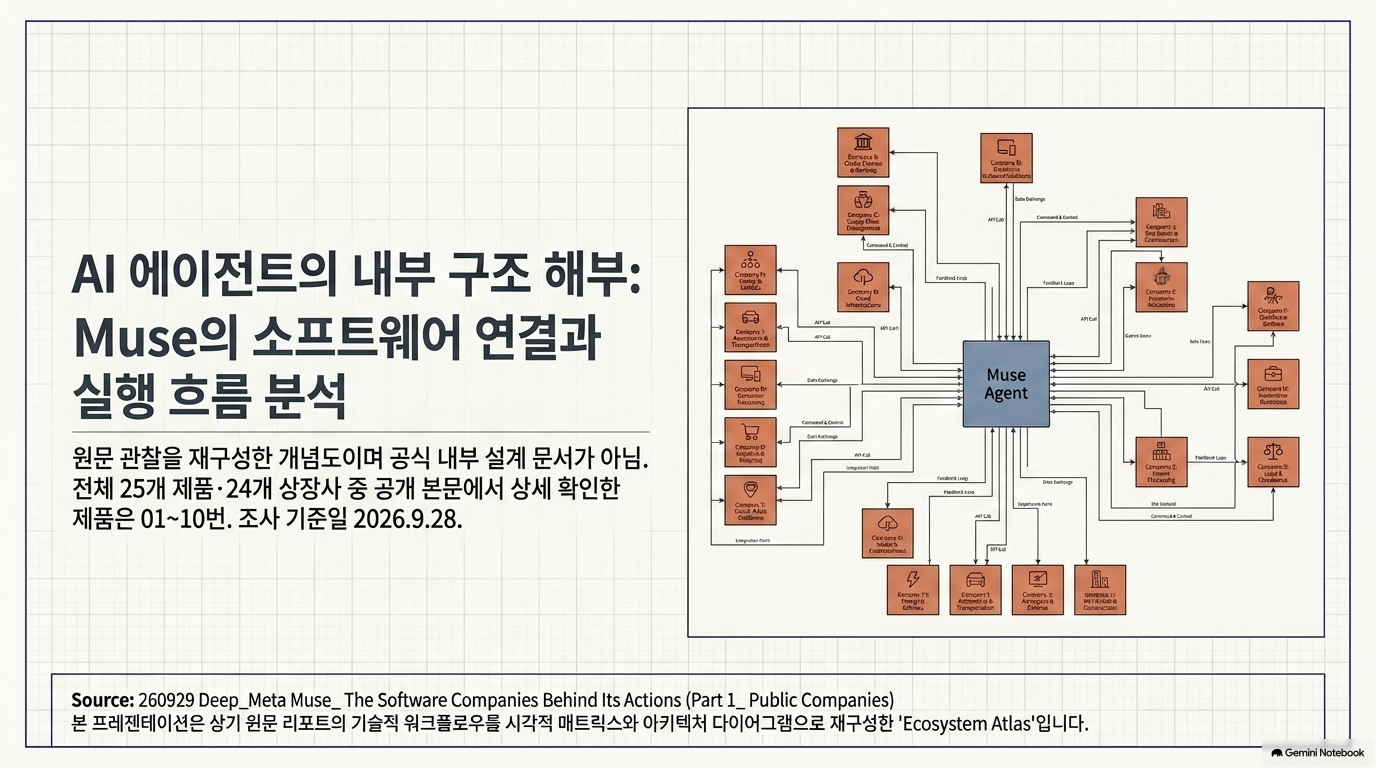
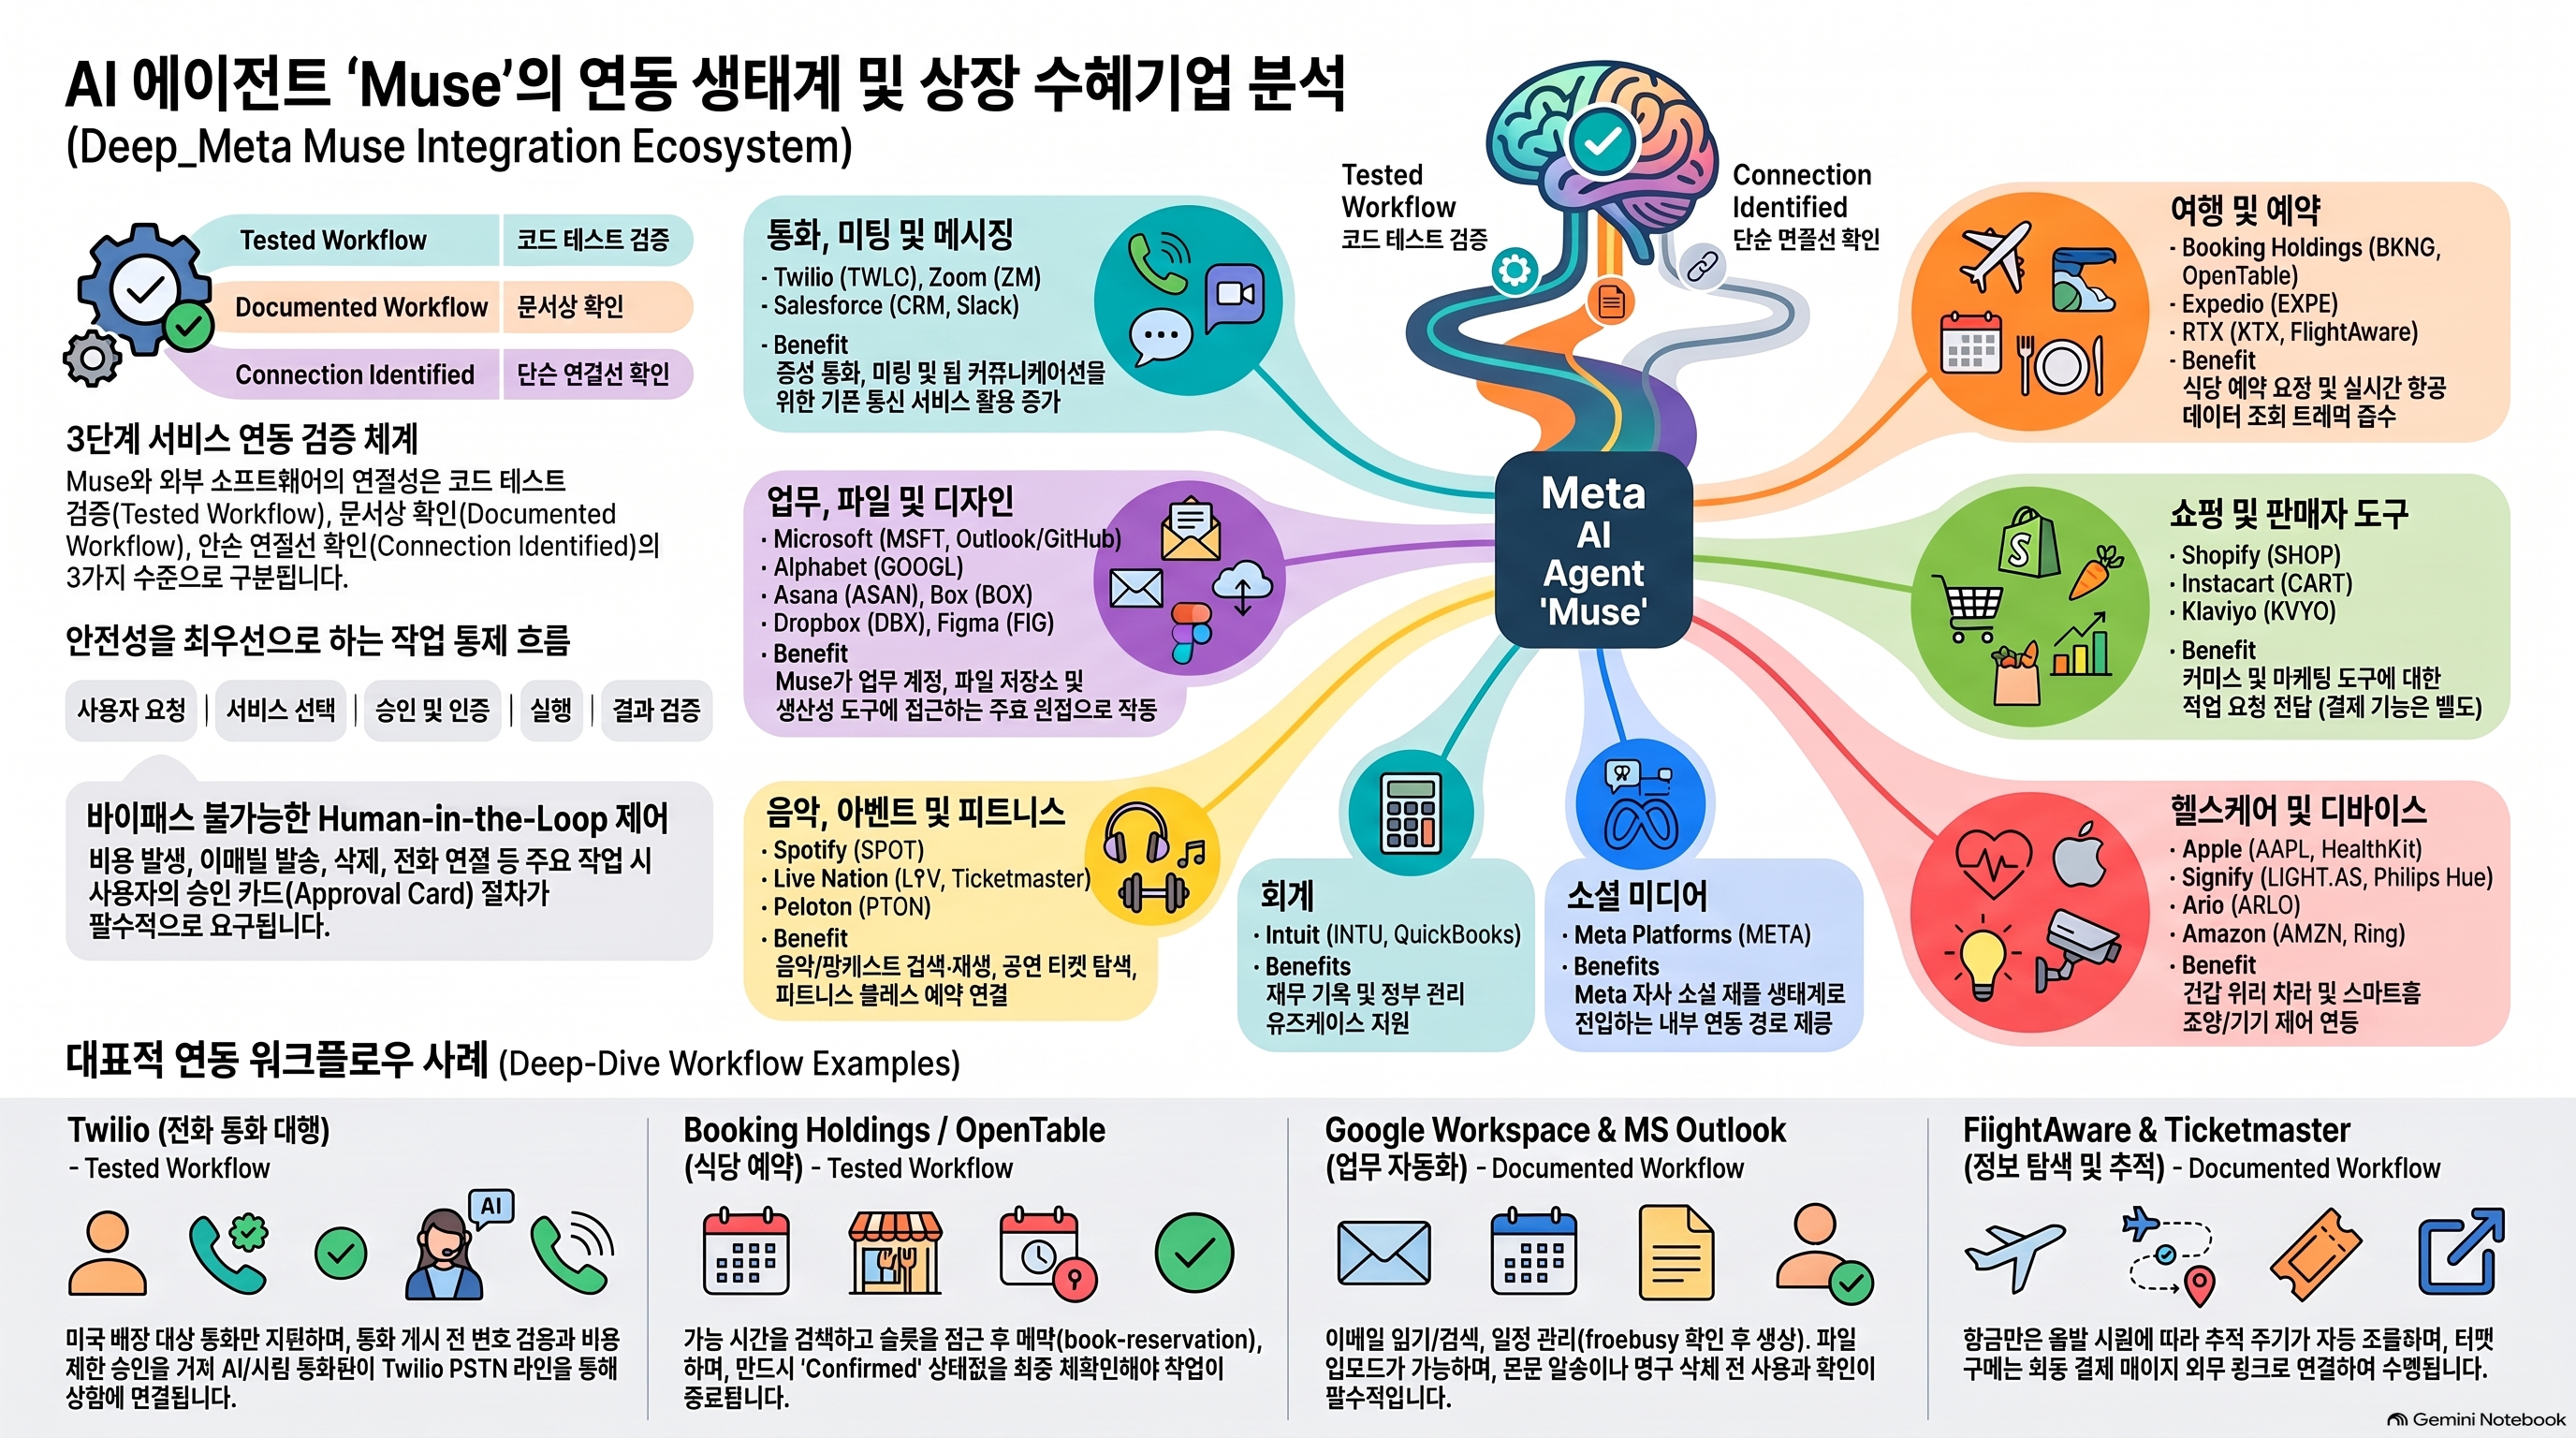
이 글은 FUNDA가 2026년 9월 29일 게시한 글로, 9월 28일 기준 Muse의 소프트웨어 연결과 작업 지침을 조사해 25개 제품·24개 상장사에 연결한 분석입니다. 제목의 “Part 1: Public Companies”는 상장기업 편이라는 의미입니다.[1]
접근 범위에 제한이 있습니다. 현재 확인된 공개 본문은 도입부와 제품별 01 Twilio~10 Google Workspace까지입니다. 이후에는 구독 안내가 표시됩니다. 다만 도입부의 공개 이미지 표에서 전체 24개 기업의 분야별 분류는 확인했습니다. 따라서 아래에서는 공개된 챕터는 상세히 분석하고, 비공개 제품의 세부 기능은 추정하지 않습니다.
핵심 결론: 이 글은 “Muse 때문에 어떤 기업의 매출이 증가했는가”를 입증하는 글이 아닙니다. AI 에이전트의 행동이 어떤 기존 서비스로 연결되는지, 그 연결과 실행을 어디까지 확인했는지를 구분한 생태계 분석입니다.
이하 ‘원문 내용’은 저자의 관찰·주장, ‘분석’과 ‘실무 시사점’은 이에 대한 제 해석입니다. 원문의 코드 테스트를 제가 재현한 것은 아닙니다.
1. 도입부 — AI의 답변이 아니라, 행동의 실행 경로를 추적한다
원문 내용
저자는 Muse가 사용자의 요청을 수행하면서 호출하는 소프트웨어 서비스를 조사했습니다. 정보 탐색과 계정 접근부터 전화, 예약 관리, 결과 반환까지의 단계를 따라가고, 각 단계에 등장하는 소프트웨어를 해당 기업에 연결합니다.[1]
분석
이 글의 관찰 단위는 모델의 지능이나 답변 품질이 아니라 외부 서비스에 대한 행동입니다.
일반적인 AI 제품 비교가 “어떤 모델이 더 잘 추론하는가”에 집중한다면, 이 글은 다음을 묻습니다.
- 사용자의 의도를 실제로 실행하는 서비스는 무엇인가?
- 에이전트가 읽을 수 있는 것과 변경할 수 있는 것은 무엇인가?
- 사용자 승인은 어느 시점에 필요한가?
- 실행 성공은 무엇으로 판단하는가?
- 서비스 연결이 해당 기업의 사업 기회로 이어질 수 있는가?
해석상 중요한 구분은 ‘사용자 인터페이스’와 ‘실행 기반’입니다. 사용자는 Muse와 대화하더라도 전화·예약·메일·음악 재생은 기존 서비스에서 수행될 수 있습니다. 따라서 에이전트가 기존 앱의 화면을 덜 사용하게 만들 가능성과, 기존 서비스의 실행 기능을 더 활용하게 만들 가능성은 동시에 존재합니다.
한계
저자는 연결이 확인됐다는 사실만으로 추가 매출, 상업적 계약, 사용 빈도를 입증할 수 없다고 명시합니다.[1]
따라서 다음과 같은 해석은 원문의 증거를 넘어섭니다.
- “연결된 기업은 모두 AI 수혜주다.”
- “Muse가 해당 기업과 유료 제휴를 맺었다.”
- “커넥터가 있으므로 실제 사용량이 많다.”
실무 시사점: 에이전트 생태계를 평가할 때는 연결 존재 → 실행 가능 → 실제 이용 → 경제적 효과를 각각 별도의 검증 단계로 다루는 편이 타당합니다.
2. 「Potential Beneficiaries by Category」 — 잠재 수혜기업의 분야별 분류
원문 내용
공개 이미지 표는 전체 기업을 다음 8개 분야로 분류합니다. 표의 각주는 기업 매핑은 제공된 연구 자료에 근거하지만, 분야 구분과 잠재적 이익은 저자의 해석이며 추가 매출은 입증되지 않았다고 밝힙니다.[1]
| 분야 | 표에 제시된 기업·제품 | 저자가 제시한 잠재적 이익 |
| 통화·회의·메시징 | Twilio, Zoom, Salesforce·Slack | 기존 통신·협업 서비스 사용 기회 |
| 업무·파일·디자인 | Microsoft·Outlook/GitHub, Alphabet, Asana, Box, Dropbox, Figma | 업무 계정·파일·소프트웨어에 접근하는 새로운 경로 |
| 여행·예약 | Booking Holdings·OpenTable, Expedia, RTX·FlightAware | 예약 플랫폼과 항공 데이터 서비스로 활동 유입 |
| 음악·이벤트·피트니스 | Spotify, Live Nation·Ticketmaster, Peloton | 탐색·재생·일정 관리를 통한 기존 플랫폼 이용 |
| 쇼핑·판매자 도구 | Shopify, Maplebear·Instacart, Klaviyo | 커머스·마케팅 도구 수요 가능성. 거래 기능은 확인되지 않음 |
| 회계 | Intuit·QuickBooks | 재무 기록 관리 가능성. 구체적인 회계 실행 기능은 미확인 |
| 건강·연결기기 | Apple·HealthKit, Signify·Philips Hue, Arlo, Amazon·Ring | 기존 건강 데이터와 기기 서비스 활용 |
| 소셜미디어 | Meta Platforms | Meta 자체 소셜 제품으로 연결되는 내부 생태계 경로 |
분석
이 분류에서 말하는 ‘수혜’는 동일한 성격이 아닙니다.
- Twilio: 통신 실행과 연결될 수 있는 기회
- FlightAware: 데이터 조회와 연결될 수 있는 기회
- Outlook·Google Workspace: 업무 계정 접근성과 활용도 증가 가능성
- Ticketmaster: 이벤트 탐색 후 외부 구매 페이지로 유입되는 기회
- Meta: 외부 기업 수혜라기보다 자체 생태계 내부의 연결
따라서 기업을 비교하려면 먼저 수혜가 발생할 수 있는 단위를 정의해야 합니다. API 호출량, 예약 완료 건수, 구매 전환, 서비스 이용 지속성은 서로 다른 지표입니다.
한계와 실무 시사점
[확인 필요] 표에 등장하는 기업이라고 해서 모두 같은 수준의 통합이나 실행 기능이 확인된 것은 아닙니다. 특히 쇼핑·회계 항목은 표 자체가 기능 확인의 한계를 명시합니다.[1]
투자·사업성 검토에서는 다음을 추가 확인해야 합니다.
- 실제 호출량과 활성 사용자 규모
- 호출 또는 거래에 대한 과금 구조
- 신규 수요인지 기존 채널 이용의 대체인지
- 플랫폼이 허용한 기능과 계약 조건
- 사용자 접점 이동에 따른 이익과 손실
3. 「How to Read This Guide」 — 기능 설명보다 중요한 증거 수준
원문 내용
저자는 제품별 확인 수준을 세 가지로 구분합니다.[1]
| 구분 | 원문상 의미 | 해석 시 주의점 |
| Tested Workflow | 코드 테스트로 호출 순서와 주요 결과를 확인 | 모든 사용자의 실서비스 이용 가능성을 뜻하지 않음 |
| Documented Workflow | 지침에 작업 단계가 기술되어 있으나 전체 흐름을 테스트로 확인하지 않음 | [설명] 된 기능과 실제 동작을 구분해야 함 |
| Connection Identified | 전용 연결을 발견했으나 세부 기능은 공개되지 않음 | 읽기·쓰기 범위나 거래 가능성을 추정하면 안 됨 |
공개된 10개 제품은 Tested Workflow 3개, Documented Workflow 6개, Connection Identified 1개입니다. 또한 Outlook과 GitHub는 모두 Microsoft에 속하므로 제품 수보다 기업 수가 적습니다.[1]
분석
이 장이 글 전체의 해석 규칙입니다.
특히 확인 수준과 사업 성과를 분리했다는 점이 중요합니다. ‘Tested’는 기술적 흐름에 대한 확인 수준이지 매출 효과에 대한 확인 수준이 아닙니다.
이를 실무적으로 확장하면 다음 항목은 각각 독립적인 상태입니다.
연결 발견 → 기능 명세 확인 → 테스트 확인 → 운영 활성화 확인 → 실제 업무 완료 확인 → 경제적 효과 확인
원문이 이 전체 단계를 모두 검증한 것은 아닙니다. 특히 다음 Twilio 항목은 테스트된 코드 흐름과 현재 계정의 운영 활성화가 다를 수 있음을 보여줍니다.
실무 시사점: 감리나 사업 검토에서 “통합 완료”라는 표현 하나로 기능 명세, 테스트, 배포, 권한, 실제 운영을 묶지 않는 것이 좋습니다.
4. 「How a Muse Task Reaches a Software Company」 — 요청·승인·결과의 공통 구조
원문 내용
공통 흐름은 사용자의 요청, Muse의 서비스 선택, 필요한 승인, 서비스의 결과 반환입니다. 정보 조회는 이미 부여된 접근 범위 내에서 수행되며 새 연결은 로그인이 필요할 수 있습니다. 발송·게시·구매·취소·삭제는 사용자 승인이 필요할 수 있습니다.[1]
저자는 특히 요청을 시작하는 것과 업무를 완료하는 것은 다르다고 강조합니다.[1]
분석
이 구조의 핵심은 외부 시스템의 상태 변경을 완료 기준으로 삼는다는 점입니다.
예를 들어 다음은 서로 다릅니다.
- 예약 명령을 보냈다.
- 예약 API가 응답했다.
- 예약이 명시적으로 확정됐다.
메일 역시 작성·발송 요청·발송 완료는 구분해야 합니다.
실무 시사점
업무별로 완료 증거를 정해야 합니다.
| 업무 | 권고하는 완료 증거 |
| 예약 | 확정 상태와 예약 식별자 |
| 메일 발송 | 발송 결과와 대상 메시지 식별자 |
| 일정 변경 | 변경된 일정의 조회 결과 |
| 파일 공유 | 실제 적용된 공유 권한 |
| 기기 제어 | 대상 기기의 제어 후 상태 |
위 표는 원문을 바탕으로 한 권고안이며 Muse가 모든 항목을 구현했다는 의미는 아닙니다.
또한 원문의 “승인이 필요할 수 있다”를 “모든 변경 작업에 항상 승인이 있다”로 확대해서는 안 됩니다. 승인 여부는 제품별 설명을 확인해야 합니다.
5. 제품별 상세 분석
5.1 「01. Twilio Telephony」 — 통화 실행보다 승인과 사후 평가가 중요하다
기업: Twilio · TWLO
확인 수준: Tested Workflow
원문 내용
- 먼저 상점의 공개 전화번호를 검증합니다.
- 판정이 UNCLEAR이면 추가 웹 근거가 필요하며, DENIED이면 흐름을 종료합니다.
- 승인 카드는 우회할 수 없는 사람의 통제 지점이라고 설명합니다.
- 비용이나 수신자가 변경되면 재확인이 필요합니다.
- 통화 후 phone_call_judge와 recipient_annoyance를 병렬 수행한 뒤 결과를 전달합니다.
- 미국 상점만 대상이며, 콜드콜·수신 통화·문자 발송은 지원하지 않습니다.[1]
관찰 근거로 twilio_call_sid, phone.*, CallProvider=retell을 제시합니다. 다만 현재 계정에서는 전화 도구가 활성화되지 않았고 early access로 제한되어 있으며, 코드가 존재하더라도 런타임에서 활성화되지 않았다고 명시합니다.[1]
분석
이 통합은 단순한 “AI 전화 걸기”가 아니라 다음을 포함하는 제한된 실행 체계입니다.
수신처 적격성 확인 → 구체적 승인 → 통화 → 결과·수신자 반응 평가 → 사용자 보고
비용이나 수신자가 바뀌면 재승인을 요구하는 것은 승인을 추상적인 행동 유형이 아니라 특정 실행 조건에 묶는 설계로 읽을 수 있습니다.
recipient_annoyance는 완료 여부 외에 상대방의 불편도 평가하려는 의도로 보입니다. 다만 이름만으로 평가의 정확도나 효과가 검증됐다고 볼 수는 없습니다.
한계와 실무 시사점
- [확인 필요] 코드 테스트의 환경, 실제 전화 사용 여부, 반복 횟수는 공개 본문에 제시되지 않습니다.
- [확인 필요] ‘우회 불가’ 주장의 강도는 승인 지점이 설명돼 있다는 사실보다 높으므로 별도 보안 검증이 필요합니다.
- [해석 주의] Tested Workflow를 현재 모든 계정에서 사용할 수 있는 기능으로 해석하면 안 됩니다.
민원·상담 에이전트에 적용한다면 대상 적격성, 발신 승인, 통화 품질, 상대방 피해 가능성을 각각 검증하는 구조가 유용합니다.
5.2 「02. OpenTable Restaurant Reservations」 — 예약의 핵심은 확정 상태
기업: Booking Holdings · BKNG
확인 수준: Tested Workflow
원문 내용
예약 가능 시간 검색, 슬롯 잠금과 예약, 확정 검증, 변경·취소를 지원합니다. book-reservation은 슬롯 잠금과 예약을 하나의 동작으로 결합하지만 결과 상태는 다시 검증해야 합니다. 명시적인 confirmed 상태가 반환돼야 ‘예약 완료’라고 표현할 수 있습니다. 연결 실패 시에는 공식 링크, 대체 플랫폼, 전화 대안을 제시합니다.[1]
주요 근거는 opentable.sock, book-reservation, modify-reservation-with-lock입니다.[1]
분석
이 장은 에이전트의 거래 완료 판단을 가장 분명하게 보여줍니다.
예약 가능한 슬롯을 찾았다는 사실은 슬롯을 확보했다는 뜻이 아니며, 잠금과 예약을 시도했다는 사실도 최종 확정을 보장하지 않습니다. 원문은 이 차이를 결과 상태 재검증으로 처리합니다.
실패 시 대체 경로를 제공하되 예약 성공을 주장하지 않는다는 점도 중요합니다.
한계와 실무 시사점
[보완 필요] 공개 본문에는 재시도 시 중복 예약 방지, 잠금 만료, 타임아웃 이후 상태 조회, 부분 실패 복구 방식이 설명되지 않습니다.
공공시설·진료·출장 예약에 적용할 때는 확정 상태 외에도 멱등성, 재시도 정책, 취소·변경 이력을 검증하는 것이 좋습니다.
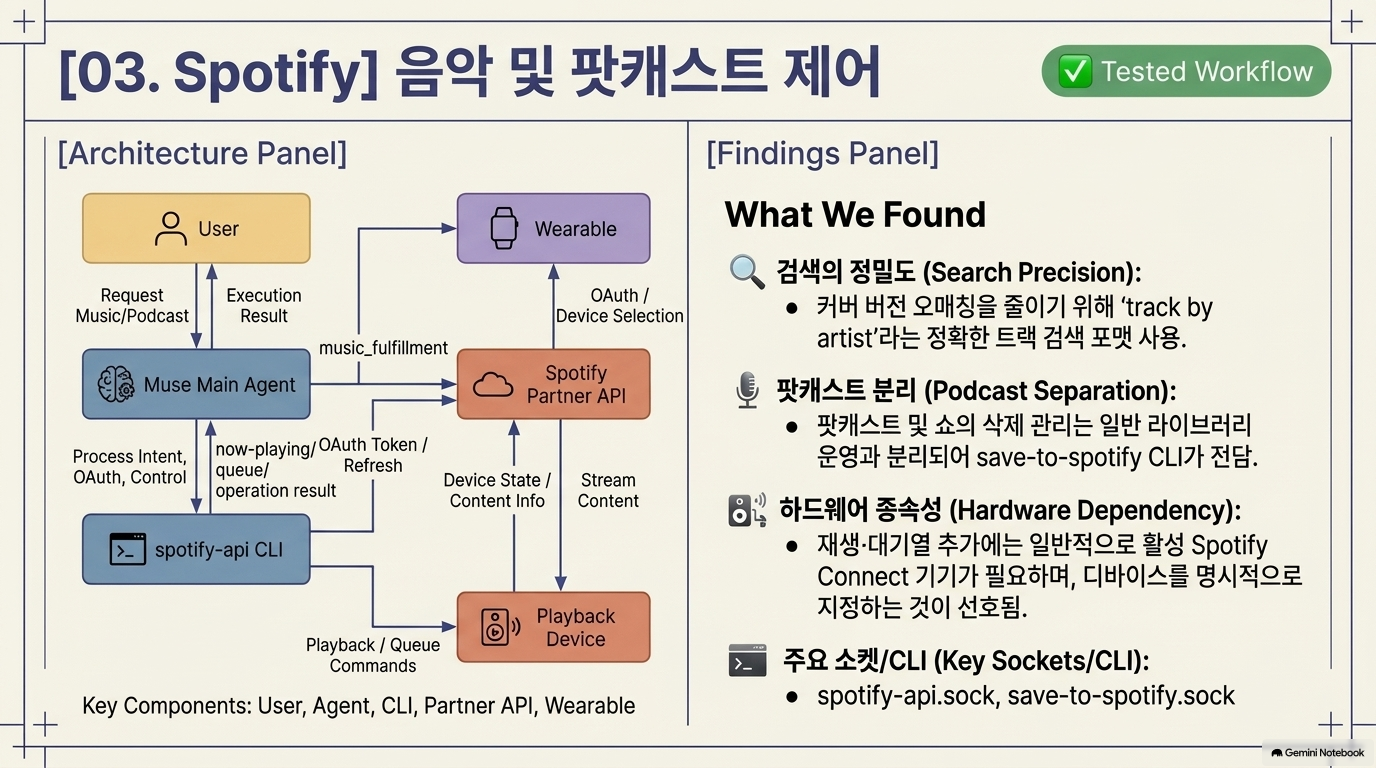
5.3 「03. Spotify Music & Podcasts」 — 계정 권한과 실제 재생 환경은 다르다
기업: Spotify Technology · SPOT
확인 수준: Tested Workflow
원문 내용
OAuth 연결 후 콘텐츠 탐색·저장·재생 제어·정리를 지원합니다. 정확한 곡 검색에는 “track by artist” 형식을 사용하고, 팟캐스트·쇼 제거는 일반 라이브러리 작업과 분리합니다. 재생과 대기열 추가에는 일반적으로 활성 Spotify Connect 기기가 필요하며 기기를 명시하는 것이 권장됩니다. 웨어러블의 콜드 스타트에서는 먼저 music_fulfillment를 생성하고 기기가 실행합니다.[1]
분석
이 장은 서비스 접근 권한 확보와 작업 실행 준비 완료가 다르다는 사례입니다.
계정 연결이 성공해도 재생 대상 기기가 없거나 비활성 상태이면 사용자가 원하는 결과를 얻지 못할 수 있습니다. 곡과 아티스트를 함께 지정하는 규칙은 동명곡이나 커버 버전의 잘못된 선택을 줄이기 위한 것으로 해석됩니다.
웨어러블의 경우 의도 해석·실행 정보 생성과 실제 기기 실행이 분리됩니다.
한계와 실무 시사점
[확인 필요] 공개 본문에는 검색 정확도, 잘못된 기기 선택 빈도, 콜드 스타트 성공률이 제시되지 않습니다.
멀티디바이스 에이전트에서는 사용자 의도뿐 아니라 실행 대상, 현재 상태, 실행 준비도를 확인해야 합니다.
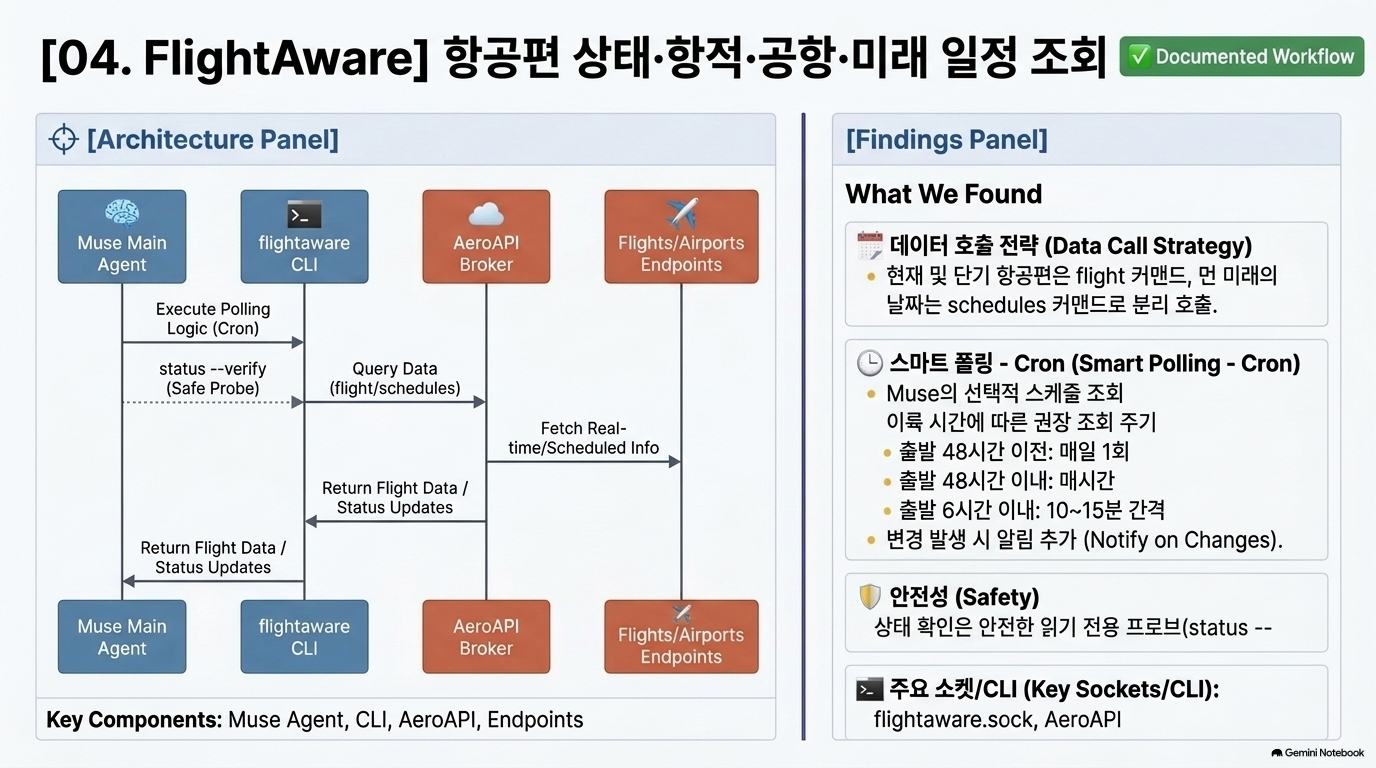
5.4 「04. FlightAware Flight Data」 — 데이터 공급과 모니터링 오케스트레이션의 분리
기업: RTX·Collins Aerospace/FlightAware
확인 수준: Documented Workflow
원문 내용
항공편 상태·항적·공항·향후 일정 정보를 읽습니다. 현재와 가까운 시점의 항공편에는 flight, 더 먼 날짜에는 schedules를 사용합니다. 정기 조회는 Muse가 오케스트레이션하고 FlightAware는 각 요청에 대한 데이터를 제공합니다.[1]
권장 조회 주기는 다음과 같습니다.[1]
- 출발까지 48시간 초과: 매일
- 출발까지 48시간 이내: 매시간
- 출발까지 6시간 이내: 10~15분마다
분석
핵심은 누가 데이터를 제공하고 누가 작업을 반복 실행하는가를 구분한 것입니다.
FlightAware를 호출한다고 해서 FlightAware가 사용자별 알림 일정까지 관리하는 것은 아닙니다. 시간 기반 실행 정책은 Muse 측에 있습니다.
출발이 가까워질수록 조회 빈도를 높이는 정책은 위험도와 시간 민감성에 따라 자원을 배분하는 예입니다.
한계와 실무 시사점
- [해석 주의] 위 주기는 원문의 권장 운영 정책이지 데이터 신선도나 지연시간 보장이 아닙니다.
- [확인 필요] 실제 지연 감지율, 조회 비용, 오류 대응은 제시되지 않습니다.
실무에서는 데이터 갱신 주기와 조회 주기를 별도로 관리하고, 폴링 횟수보다 변경 감지 지연·오알림·누락·비용을 성과 지표로 삼는 것이 적절합니다.
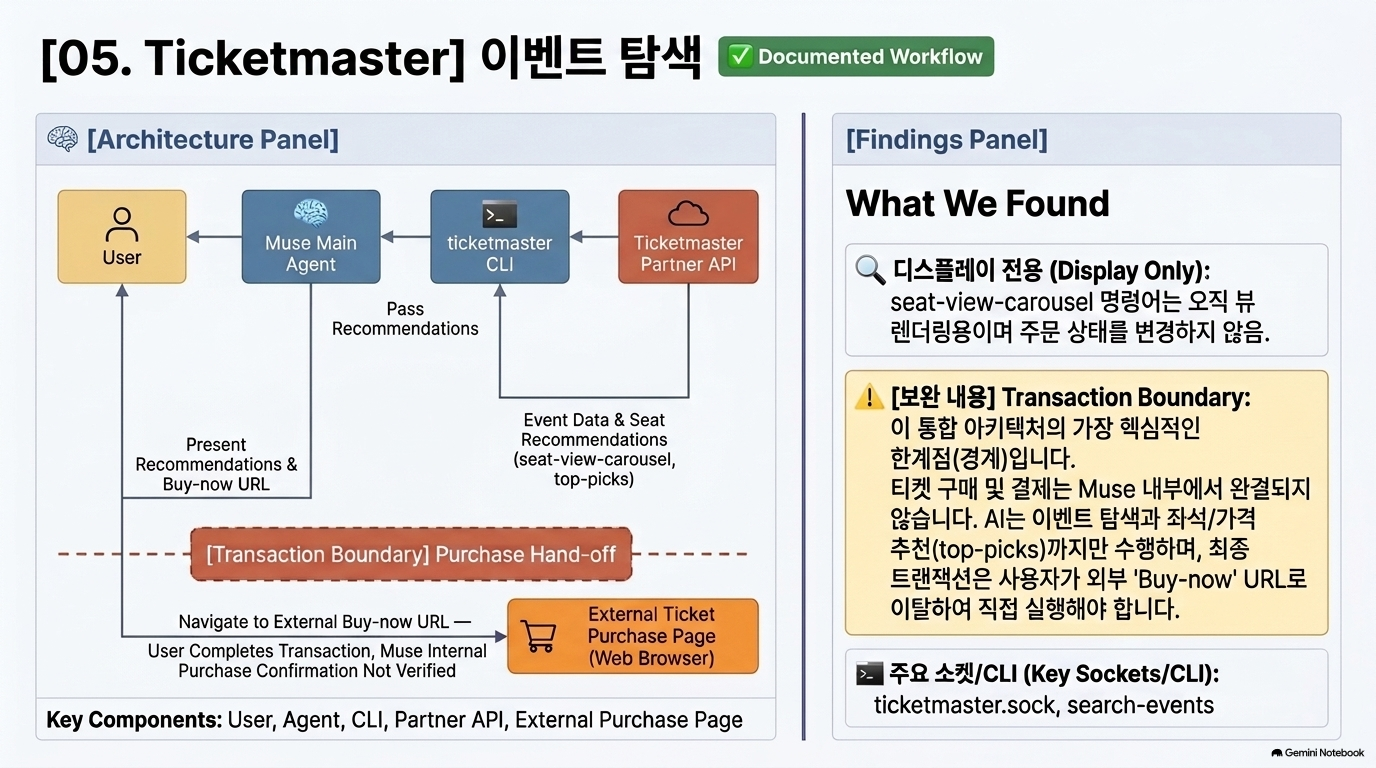
5.5 「05. Ticketmaster Event Discovery」 — 탐색과 구매는 별개의 권한이다
기업: Live Nation Entertainment · LYV
확인 수준: Documented Workflow
원문 내용
이벤트 검색, 상세 정보, 좌석·가격 추천을 제공합니다. 하지만 이 통합에서는 Muse 내부에서 구매를 완료하지 않으며, 사용자가 외부 Buy-now 링크에서 최종 거래를 수행합니다. seat-view-carousel은 표시 기능이며 주문 상태를 변경하지 않습니다.[1]
분석
이 장은 풍부한 추천 화면을 거래 실행 기능으로 오인하면 안 된다는 사례입니다.
- 이벤트를 찾는 능력
- 좌석을 추천하는 능력
- 구매 페이지로 연결하는 능력
- 실제 주문을 생성하고 결제하는 능력
이들은 별개입니다. 따라서 이 통합의 사업 기회를 논한다면 원문 범위에서는 구매 완료보다 탐색과 외부 구매 유입에 초점을 맞춰야 합니다.
한계와 실무 시사점
[확인 필요] 실제 구매 전환율, 추천 수수료, 구매 완료 상태의 회수 여부는 확인되지 않습니다.
조달·쇼핑 에이전트의 기능 명세도 ‘추천’, ‘구매 페이지 연결’, ‘주문 생성’, ‘결제 완료’를 나누어 작성해야 합니다.
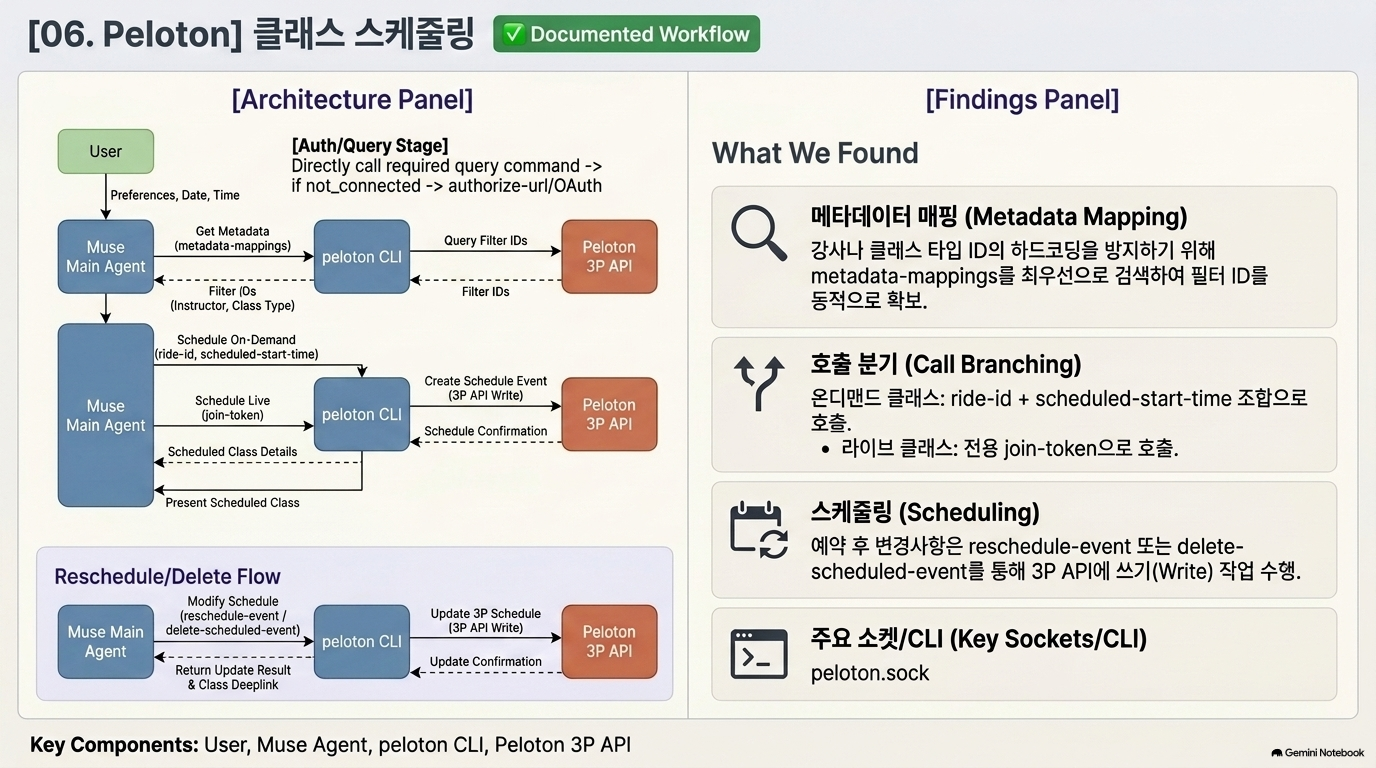
5.6 「06. Peloton Classes & Scheduling」 — 동적 메타데이터와 실행 유형 구분
기업: Peloton Interactive · PTON
확인 수준: Documented Workflow
원문 내용
클래스 검색과 일정 등록, 변경·삭제를 설명합니다. 일반 조회는 사전 연결 상태 검사 없이 대상 명령을 바로 호출하고, not_connected일 때 인증을 시작합니다. 온디맨드 클래스에는 ride-id와 scheduled-start-time, 라이브 클래스에는 join-token을 사용합니다. 강사·클래스 유형 ID를 하드코딩하지 않도록 metadata-mappings를 먼저 조회합니다.[1]
분석
두 가지 설계 원칙이 드러납니다.
- 불필요한 사전 호출을 줄이는 실행 방식 연결 상태를 별도로 확인하기보다 실제 명령의 응답으로 인증 필요성을 판단합니다.
- 변동 가능한 식별자를 동적으로 해석하는 방식 강사나 클래스 유형을 고정값으로 기억하지 않고 현재 메타데이터를 조회합니다.
온디맨드와 라이브 클래스는 실행에 필요한 식별자가 다르므로 하나의 예약 양식으로 단순화하면 오류가 생길 수 있습니다.
한계와 실무 시사점
이 방식이 다른 모든 서비스에도 적합하다는 뜻은 아닙니다. 쓰기 작업의 부작용과 오류 계약은 별도로 확인해야 합니다.
교육·행정 시스템에서는 기준정보의 최신성, 식별자 매핑, 서비스 유형별 필수 입력값을 독립적으로 검증하는 것이 중요합니다.
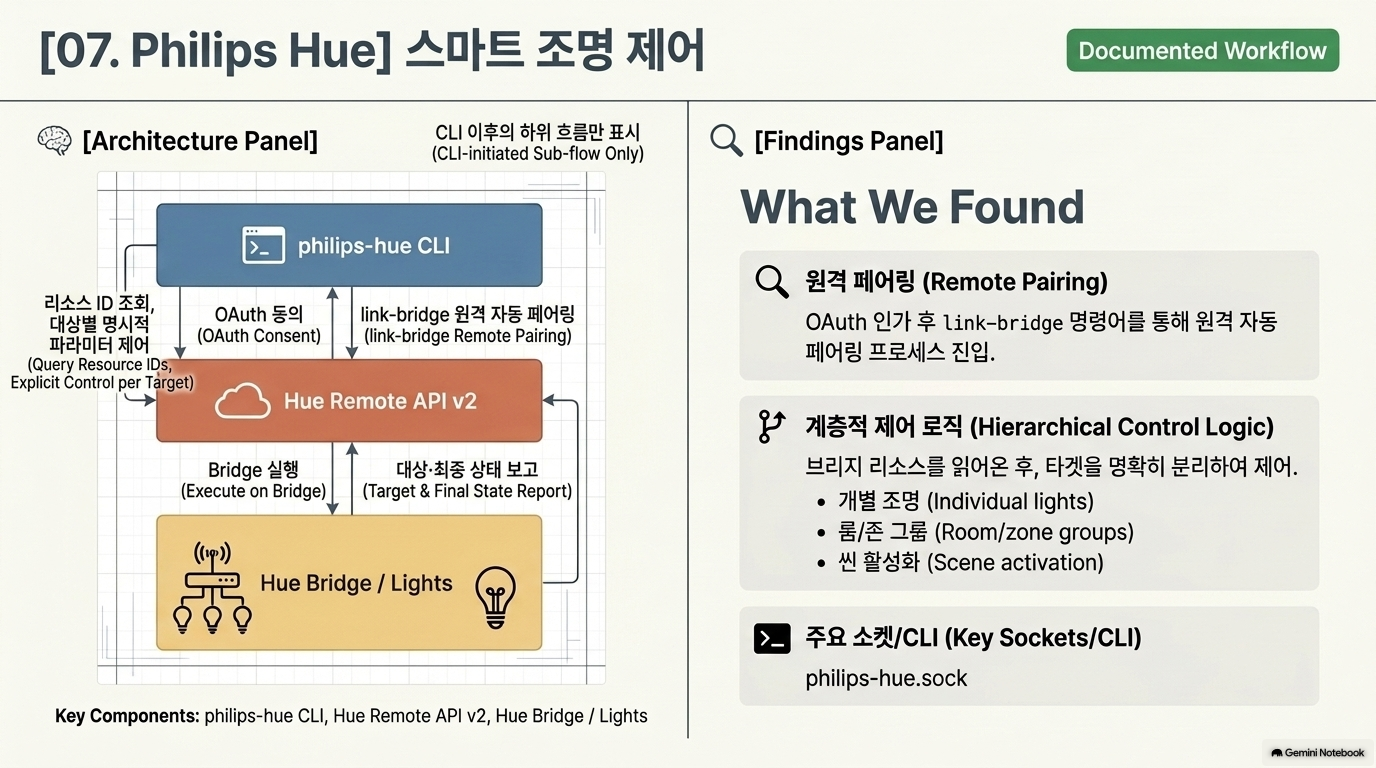
5.7 「07. Philips Hue Smart Lighting」 — 인증과 물리 기기 연결은 별도 단계
기업: Signify · LIGHT.AS
확인 수준: Documented Workflow
원문 내용
Hue Remote API v2를 통해 기기를 찾고 조명·방·장면을 제어합니다. OAuth 연결과 Bridge 페어링은 두 단계로 분리됩니다. 색상, 색온도, 밝기, 동적 효과는 명시적 파라미터로 전달하며 개별 조명, 방·구역 그룹, 장면 활성화를 지원합니다.[1]
분석
여기서는 계정 인증만으로 모든 기기 제어가 가능하다고 보지 않습니다. 사용자 계정의 접근 권한과 실제 제어 대상의 연결 관계가 분리돼 있습니다.
또한 개별 조명과 그룹 제어는 영향 범위가 다릅니다. “조명을 꺼줘”라는 모호한 요청을 전체 공간 제어로 확대하면 의도와 결과가 어긋날 수 있습니다.
한계와 실무 시사점
[확인 필요] 공개 본문에는 제어 후 기기 상태 재확인, 오프라인 기기 처리, 그룹의 부분 실패 대응이 명시되지 않습니다.
IoT 에이전트에는 대상 식별·영향 범위·실행 후 상태 확인이 필요합니다. 이를 다른 고위험 물리 제어로 확장할 때에는 별도의 안전성 검토가 요구됩니다.
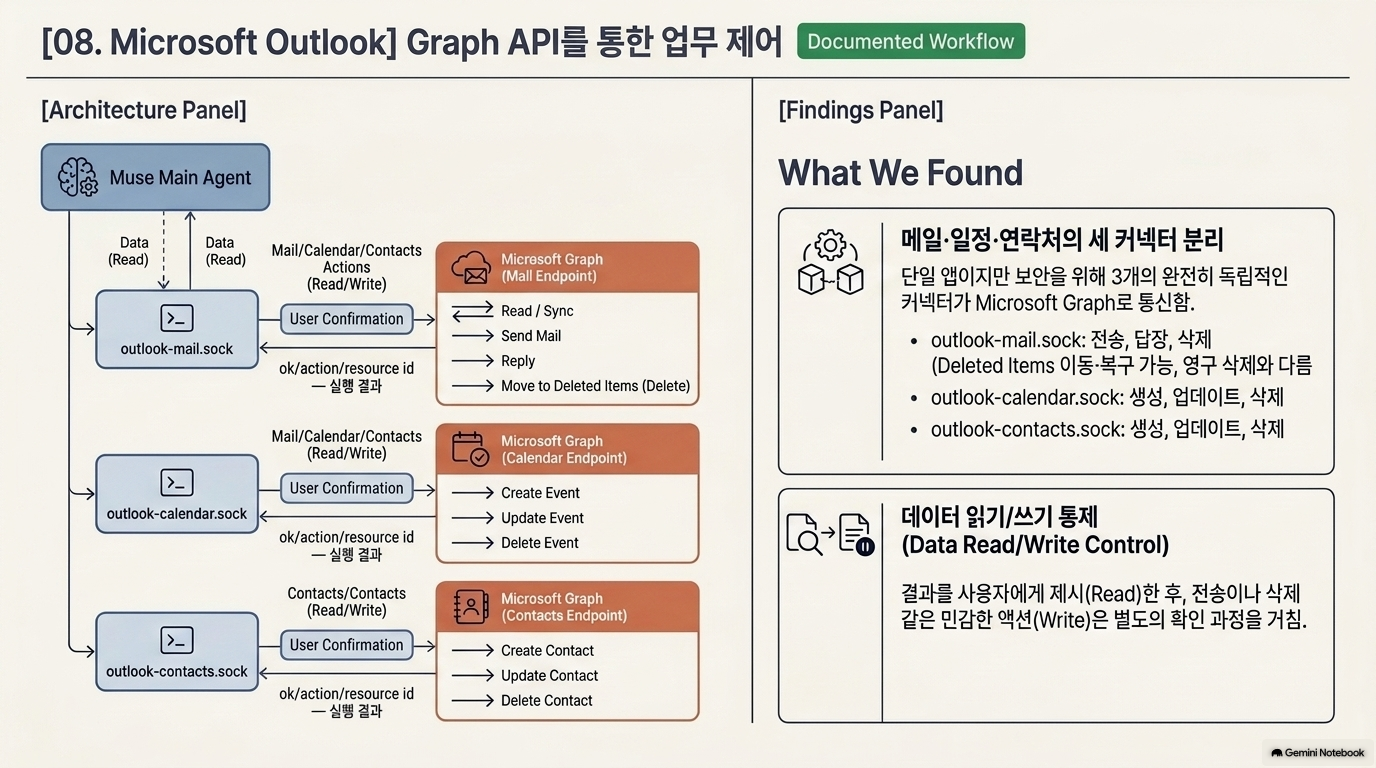
5.8 「08. Microsoft Outlook」 — 서비스 내부에서도 기능 영역을 분리한다
기업: Microsoft · MSFT
확인 수준: Documented Workflow
원문 내용
메일·일정·연락처를 Microsoft Graph에 연결하며, outlook-mail, outlook-calendar, outlook-contacts라는 세 커넥터를 분리합니다. 메일은 발송·회신·플래그·Deleted Items 이동을, 일정과 연락처는 생성·변경·삭제를 지원한다고 설명합니다.[1]
분석
하나의 ‘Outlook 연결’ 아래에서도 업무 영역을 분리했다는 점이 핵심입니다.
다만 커넥터가 분리됐다는 사실만으로 OAuth 권한, 프로세스, 데이터 저장소까지 모두 격리됐다고 판단할 수는 없습니다. 기능 분리는 확인됐지만 보안 격리의 구현 수준은 별도 검증 대상입니다.
또한 메일의 ‘Deleted Items로 이동’은 영구 삭제와 구분해야 합니다.
한계와 실무 시사점
[확인 필요] 세부 권한 범위, 발송·삭제 승인 규칙, 관리자 정책, 감사 로그는 공개 본문에 설명되지 않습니다.
업무용 에이전트에서는 메일·일정·연락처별로 읽기와 쓰기 권한을 분리하고, 행위의 정확한 의미와 복구 가능성을 명세하는 것이 좋습니다.
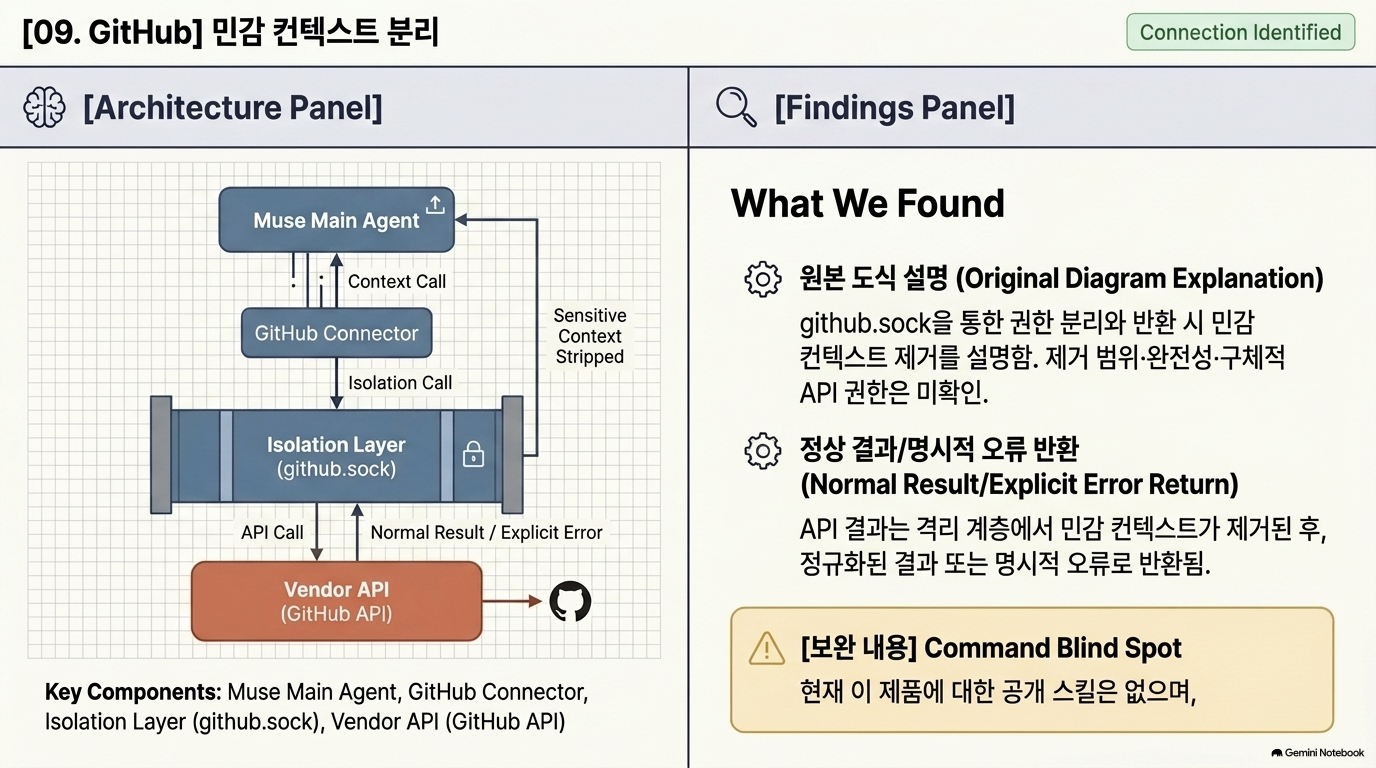
5.9 「09. GitHub」 — 연결 존재 이상은 추정하지 않는다
기업: Microsoft · MSFT
확인 수준: Connection Identified
원문 내용
저자가 확인한 근거는 전용 github.sock입니다. 저장소·Issues·Pull Requests에 대한 명령 계약은 공개된 스킬에 없으며, 쓰기 범위, 사용자 확인 지점, 실제 API 엔드포인트를 추론하지 않는다고 명시합니다.[1]
분석
이 장은 기능 소개보다 증거의 경계를 지키는 사례입니다.
연결 이름이 있다고 해서 다음 기능이 확인된 것은 아닙니다.
- 저장소 코드 읽기
- Issue 작성
- Pull Request 생성
- 코드 수정 또는 병합
실무 시사점
감리 관점에서 다음을 구분해야 합니다.
커넥터 존재 ≠ 기능 명세 존재 ≠ 권한 부여 ≠ 테스트 통과 ≠ 운영 실행 가능
이 항목을 ‘GitHub 업무 자동화 완료’로 기재하려면 추가 증거가 필요합니다. 현재 공개 근거만으로는 ‘연결 확인, 세부 기능 미확인’이 적절한 표현입니다.
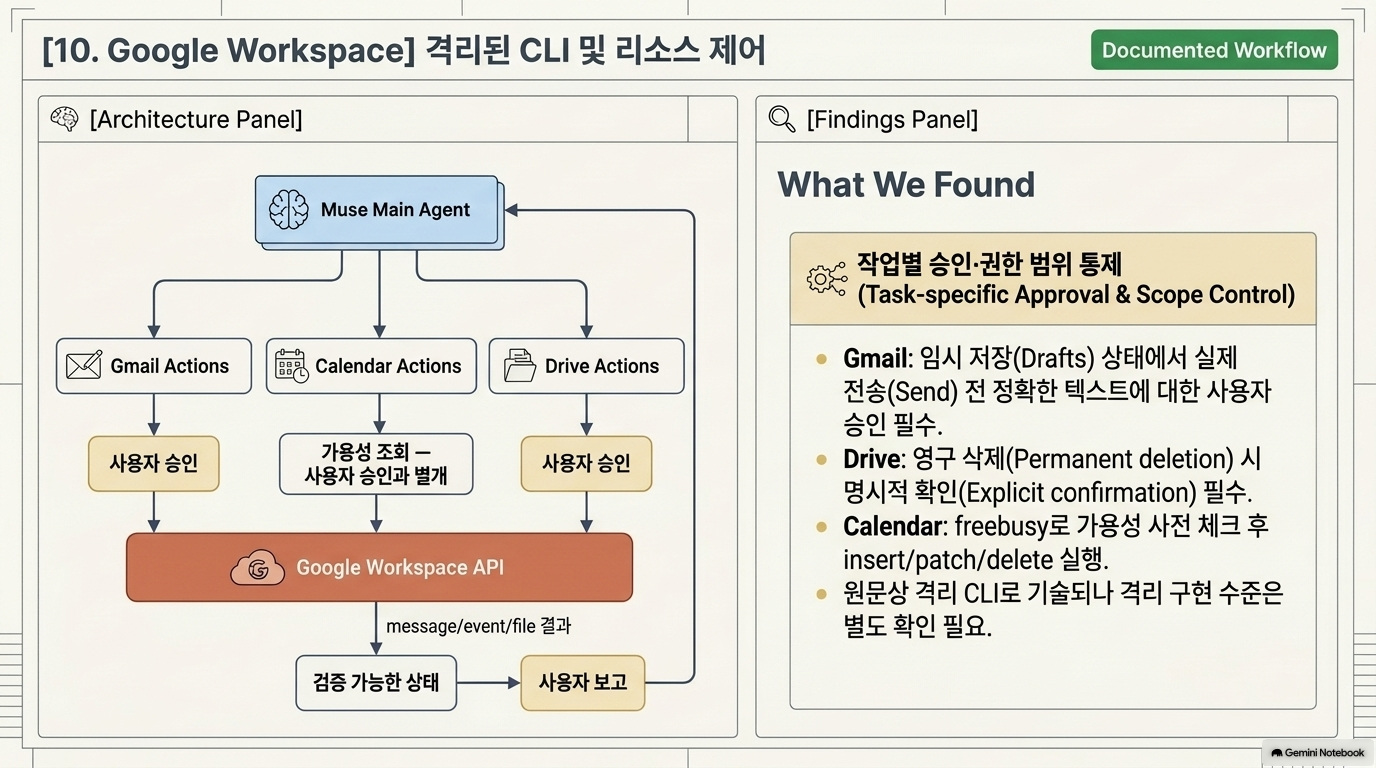
5.10 「10. Google Workspace」 — 승인 내용을 실제 실행에 묶는다
기업: Alphabet · GOOGL
확인 수준: Documented Workflow
원문 내용
Gmail·Calendar·Drive가 격리된 CLI를 공유하고 자원 유형별로 읽기·쓰기를 수행합니다.[1]
- Gmail: 발송 전 정확한 본문 승인 필요. 보관·라벨링·구독 해지도 지원
- Drive: 업로드·변경·복사·공유 지원. 영구 삭제에는 명시적 확인 필요
- Calendar: freebusy로 가능 시간을 확인한 뒤 일정 생성·변경·삭제
- 관찰 근거: hatch-gws-cli-fully-isolated.sock와 관련 스킬[1]
분석
핵심은 “메일을 보내도 된다”는 일반 승인보다 실제 보낼 내용에 대한 승인을 요구한다는 점입니다.
이를 확장하면 승인 대상은 본문뿐 아니라 수신자·첨부파일·공유 범위·영구 삭제 대상에도 연결돼야 합니다. 다만 이러한 확장은 제 권고이며 원문에서 모두 확인된 기능은 아닙니다.
Calendar의 freebusy 조회 역시 사전 충돌 확인이지 최종 일정 등록 성공의 증거는 아닙니다.
한계와 실무 시사점
- [확인 필요] 본문 승인 후 수정될 경우 재승인을 요구하는지는 공개 본문에 없습니다.
- [확인 필요] ‘fully-isolated’라는 이름만으로 실제 보안 격리 수준을 판단할 수 없습니다.
- [보완 필요] 공유 권한이나 수신자처럼 본문 외의 위험 요소도 승인에 결합하는지 확인해야 합니다.
6. 종합 분석 — 이 글에서 읽어야 할 세 가지 메시지
6.1 에이전트는 기존 소프트웨어를 대체하면서도 이용할 수 있다
분석: 사용자 접점은 대화형 에이전트로 이동하더라도, 실제 실행은 기존 서비스가 맡을 수 있습니다. 따라서 기존 소프트웨어 기업에 대한 평가는 ‘AI가 앱을 대체한다’ 또는 ‘AI가 사용량을 늘린다’ 중 하나만으로 단순화하기 어렵습니다.
원문에서 확인되는 것은 기존 서비스로 향하는 연결이며, 순매출 효과는 확인되지 않습니다.[1]
6.2 자율성은 제품 단위가 아니라 행동 단위로 판단해야 한다
공개 항목만 보더라도 실행 경계가 다릅니다.[1]
- OpenTable: 예약 실행과 확정 검증
- Ticketmaster: 탐색·추천 후 외부 거래
- FlightAware: 데이터 조회
- Google Workspace: 승인 조건이 있는 쓰기
- GitHub: 세부 실행 기능 미확인
- Twilio: 코드 흐름은 확인했지만 현재 계정에서는 비활성
분석: “Muse는 자율 실행형 에이전트”라는 하나의 문장보다 행동별 권한·승인·완료 조건을 기록하는 편이 정확합니다.
6.3 실행형 AI의 품질은 답변 정확도를 넘어선다
분석: 공개 본문에서 반복되는 품질 요소는 다음과 같습니다.
- 대상 정확성: 올바른 전화번호·곡·기기·예약 슬롯인가?
- 권한 적합성: 계정과 기기 접근이 허용돼 있는가?
- 승인 적합성: 사용자가 승인한 실행과 실제 실행이 일치하는가?
- 완료 판정: 요청을 보낸 것과 결과가 확정된 것을 구분하는가?
- 실패 처리: 실행이 실패했을 때 성공을 주장하지 않는가?
이는 에이전트를 평가할 때 모델 답변의 정확도만으로 충분하지 않음을 시사합니다.
원문에 대한 평가
강점
- 연결 확인과 기능 검증을 구분합니다.
- 탐색과 거래, 호출과 완료를 구분합니다.
- 기능 비활성 상태와 제품별 제한을 명시합니다.
- 연결 사실을 매출 증가로 확대하지 않습니다.[1]
[보완 필요: 공개 본문 기준]
- Tested Workflow의 테스트 조건·횟수·실환경 여부
- 승인 우회 방지와 격리 구조의 구현 증거
- 중복 실행·부분 실패·복구 정책
- 실제 사용량과 경제적 효과
최종 판단
이 글의 가치는 AI 수혜기업 목록보다 ‘에이전트 실행을 어떤 증거 수준으로 평가할 것인가’에 대한 틀에 있습니다.
특히 ① 연결 존재와 실행 가능성, ② 코드 테스트와 운영 활성화, ③ 추천과 거래, ④ 요청 전송과 완료 확정, ⑤ 기술 통합과 매출 효과를 구분해 읽는 것이 핵심입니다.
공개 본문 기준으로는 생태계 연결 지도와 실행 경계 분석으로는 유용하지만, 운영 안정성이나 상장기업의 경제적 수혜를 입증하는 자료로 사용하기에는 추가 검증이 필요합니다. 비공개된 11~25번 본문을 제공해 주시면 같은 구조로 이어서 분석할 수 있습니다.
출처
[1] FUNDA, Deep|Meta Muse: The Software Companies Behind Its Actions (Part 1: Public Companies) — 2026년 9월 29일. 공개 본문 및 분야별 분류 이미지 기준.